Последние новости
Более 5400 взломанных сайтов распространяют ClickFix-пейлоады, хранящиеся в блокчейне
Специалисты компании Netskope обнаружили масштабную вредоносную кампанию, в которой атакующие используют более 5400 взломанных сайтов для распространения ClickFix-пейлоадов. При этом сам вредоносный код хранится в смарт-контрактах BNB Smart Chain (BSC), что заметно усложняет блокировку инфраструктуры хакеров.
США заблокировали более $52 миллионов в крипте, связанной с даркнет-площадкой Xinbi Guarantee
Согласно заявлению Минюста США от 9 сентября, оперативная группа Scam Center Strike Force конфисковала два криптокошелька с активами на сумму около $12 млн и добилась наложения ареста еще на 47 кошельков, которые, как считают следователи, были связаны с отмыванием денег через Xinbi и ее продавцов. Платформа использовала два изъятых кошелька для сбора платежей от имени продавцов, работавших через маркетплейс. С учетом остальных заблокированных активов общая сумма, выведенная из-под контроля Xinbi и связанных с ней лиц, превысила $52 млн.
Появился новый 0-day-эксплоит ShieldCrash для повышения привилегий через Microsoft Defender
Анонимный ИБ-исследователь Nightmare Eclipse (также известный под никами Chaotic Eclipse и MSNightmare) опубликовал PoC-эксплоит для новой уязвимости нулевого дня в Microsoft Defender. Проблема позволяет читать произвольные файлы с правами SYSTEM и представляет собой обход свежего патча для уязвимости ShieldBreak.
Создан червь для WeChat, который распространяется через входящие звонки
Исследователи из компании Calif разработали червя, который позволял захватывать аккаунты в WeChat с помощью простого входящего звонка. Жертве не требовалось даже отвечать на вызов, а после компрометации червь мог самостоятельно звонить другим контактам и распространяться дальше. Разработчики Tencent сообщают, что уже исправили уязвимость для всех пользователей.
Microsoft выпустила патчи для почти 1000 уязвимостей
В рамках сентябрьского «вторника обновлений» разработчики Microsoft устранили почти 1000 уязвимостей, включая два 0-day-бага, которые уже эксплуатируются в реальных атаках. Это крупнейший набор исправлений в истории компании на данный момент.
В Южной Корее обнаружили бэкдор Ted, который скрывается в HAProxy
Исследователи из компании Rapid7 обнаружили новый Linux-инструментарий, предназначенный для кибершпионажа, который уже применялся для атак на две южнокорейские организации из автомобильной и медийной отраслей. Своей главной находкой специалисты считают бэкдор Ted, который был встроен в модифицированную сборку балансировщика HAProxy.
Хакеры украли у Liquid Network 4000 биткоинов, но потом вернули большую часть
Неизвестные злоумышленники, называющие себя «белыми хакерами», похитили 4000 BTC у сайдчейна Liquid Network, а затем вернули 3400 из них. Изначально стоимость похищенных средств оценивалась примерно в 320 млн долларов США (по курсе на момент атаки), и пока 598,5 BTC стоимостью около 47 млн долларов США еще остаются в распоряжении хакеров.
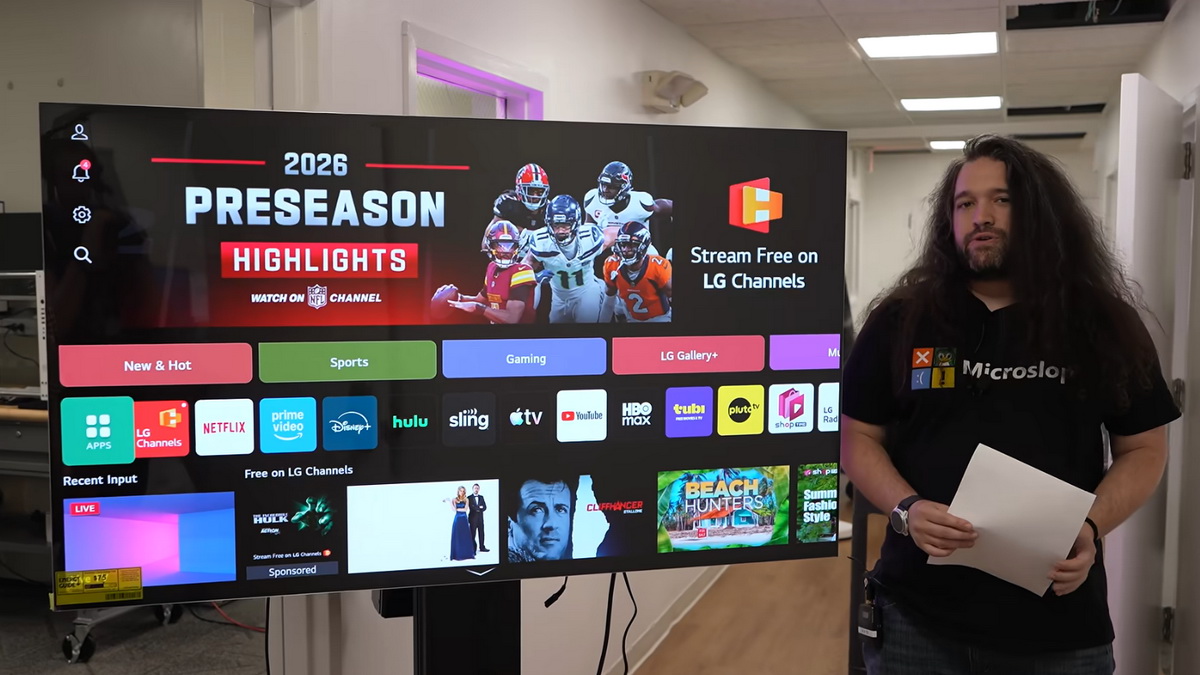
Исследователи выяснили, что телевизоры LG могут подслушивать разговоры при выключенном экране
Независимое технологическое издание Gamers Nexus совместно со специалистами Level1Techs и ИБ-исследователями изучило поведение телевизоров LG, работающих на webOS. В ходе масштабного расследования специалисты обнаружили, что устройства сканируют домашнюю сеть владельца, а также собирают сведения о соседних Wi-Fi-сетях и просматриваемом контенте. Кроме того, исследователи обнаружили, что распознанные голосовые запросы сохраняются в логах webOS в открытом виде. А после компрометации телевизора специалисты смогли использовать его для записи звука даже при выключенном экране.
Хакеры атаковали уязвимость StyleSmuggler в Magento и Adobe Commerce
Эксперты компании Sansec предупредили об активной эксплуатации критической уязвимости StyleSmuggler в Magento Open Source и Adobe Commerce. Этот баг позволяет без аутентификации выполнить произвольный код на сервере, и злоумышленники использовали его для установки Linux-бэкдора.
В Plex исправили многочисленные уязвимости и призвали обновиться
Разработчики Plex призвали пользователей как можно скорее обновить Plex Media Server и Plex Desktop. Дело в том, что в свежих версиях были исправлены сразу несколько серьезных уязвимостей, однако подробностей о них разработчики пока не раскрывают.
Android-малварь Drama RAT маскируется под VPN и банковские приложения
Специалисты Positive Technologies изучили Android-троян Drama RAT, который распространяется через фишинговые сообщения в мессенджерах и маскируется под VPN-сервисы, банковские приложения и взломанные утилиты с платными функциями. Ранее об этой малвари уже предупреждали в УБК МВД.
Миллионам сайтов на WordPress угрожает уязвимость в плагине для резервного копирования
В плагине All-in-One WP Migration and Backup для WordPress обнаружили уязвимость, связанную с SQL-инъекцией, которая позволяет удаленно выполнить код без аутентификации и полностью скомпрометировать сайт. По оценке специалистов, в настоящее время уязвимые версии плагина установлены примерно на 3,2 млн ресурсов.
Спамеры используют невидимые символы Unicode для обхода фильтров
Специалисты Microsoft обнаружили масштабную фишинговую кампанию, в рамках которой злоумышленники применяют технику «контрабанды ASCII-символов» (ASCII smuggling) и используют невидимые символы Unicode для обхода почтовых фильтров.
Хакеры похитили данные 67 000 владельцев аппаратных кошельков Trezor
Представители производителя аппаратных криптокошельков Trezor сообщают, что утечка данных, связанная с логистическим партнером ShipMonk, оказалась значительно масштабнее, чем предполагалось ранее. Как выяснилось, злоумышленники похитили данные 67 000 клиентов Trezor из США, причем часть этой информации должны были удалить еще несколько лет назад.
Злоумышленники взломали Cloudflare-инфраструктуру Coder и распространили вредоносные модули Terraform
Атакующие скомпрометировали инфраструктуру Cloudflare, которую использует платформа Coder, и добавили в пул реестра собственные серверы. В результате некоторые разработчики получили вредоносные модули Terraform, зараженные стилером, который воровал из их систем ключи, токены и другие секреты.
В браузере Chrome исправили шестую 0-day-уязвимость в этом году
Разработчики Google выпустили обновление для браузера Chrome, которое исправляет 12 уязвимостей, включая активно эксплуатируемую 0-day в движке V8 (CVE-2026-85046). Этот баг позволяет добиться выполнения произвольного кода через специально подготовленную HTML-страницу.
Тысячи ИИ-агентов OpenAI использовали для общения малоизвестную wiki-платформу
ИБ-исследователи обнаружили новый случай, когда ИИ-агенты OpenAI обошли ограничения и общались через неразрешенный канал. Еще в мае 2026 года около 3700 агентов, выполнявших внутренние тестовые задания по поиску информации в интернете, превратили малоизвестную немецкую DSEWiki для разработчиков в собственный «форум», где оставили примерно 18 000 сообщений с ответами на задания и способами обхода защитных ограничений.
Уязвимости RouterOS позволяют захватывать маршрутизаторы MikroTik через SSH
Специалисты CERT Polska предупреждают об обнаружении шести уязвимостей в RouterOS и атаках на маршрутизаторы MikroTik. По информации специалистов, комбинация из двух багов, получившая название MikroTrick, позволяет получить административный доступ к устройству без аутентификации, если его SSH доступен из интернета.
ТВ-приставки SuperBox позволяют удаленно устанавливать малварь с правами root
Специалисты компании Plume изучили телевизионные Android-приставки SuperBox, которые популярны среди любителей бесплатного пиратского контента. Как оказалось, такие устройства могут использовать интернет-соединение своих владельцев в качестве резидентных прокси. Хуже того, выяснилось, что клиенты таких прокси-сервисов могут получать root-доступ к приставкам и устанавливать на них малварь.
Nightmare Eclipse обнародовал эксплоит для уязвимости в CrowdStrike Falcon
ИБ-исследователь, известный под псевдонимом Nightmare Eclipse (он же Chaotic Eclipse), который в последние месяцы регулярно публиковал 0-day для Windows, переключился на других вендоров. Специалист опубликовал эксплоит для 0-day-уязвимости FalconFlank, которая затрагивает платформу для защиты конечных точек CrowdStrike Falcon и позволяет повысить привилегии.