Безопасность
Новости в категории «Безопасность»
Уязвимость в Ghostscript позволяла захватывать серверы через загрузку PDF-файлов
Специалисты Wordfence обнаружили критическую уязвимость CVE-2026-39919 в Ghostscript, которая позволяет добиться удаленного выполнения кода через специально подготовленный PDF-файл. Проблема затрагивает Ghostscript с версии 9.21 по 10.07.1 и потенциально угрожает любым приложениям, которые используют этот инструмент для обработки PDF.
ИИ-модель Anthropic сообщила полиции ложную информацию об убийстве
Во время внутреннего тестирования ИИ-модель Claude Haiku 4.5 отправила полиции Филадельфии ложную информацию по делу о нераскрытом убийстве. Специалисты Anthropic узнали об этом инциденте лишь спустя два месяца и дополнительно выяснили, что ИИ также отправлял заявки на получение виз через сайт Госдепартамента США.
Баг в GoBalance позволял перехватывать .onion-адреса
Специалисты из компании Searchlight Cyber обнаружили уязвимость в балансировщике нагрузки GoBalance, которая позволяет восстановить приватный ключ .onion-адреса на основе публичных данных и в итоге перенаправить посетителей на подконтрольный атакующему сайт. Эту уязвимость связывают с захватом адресов известного даркнет-форума Dread и нескольких подпольных торговых площадок.
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm
Новая разновидность side-channel-атаки Spectre v2, получившая название Branch Target Reuse (BTR), позволяет извлекать секреты из памяти через JIT-движки. Исследователи уже продемонстрировали два рабочих эксплоита для Linux, которые способны похитить хеш root-пароля за несколько минут.
Новая атака снижает стойкость RSA и не требует факторизации
Исследователи разработали новый метод атаки на RSA, который позволяет подделывать цифровые подписи без факторизации RSA-модуля и восстановления приватного ключа. Для 1024-битного RSA такая атака уже практически реализуема, а стойкость ключей длиной 2048 и 4096 бит снижается до уровня, который считается недостаточным по современным стандартам.
Хакеры используют домен third-party[.]com для ClickFix-атак
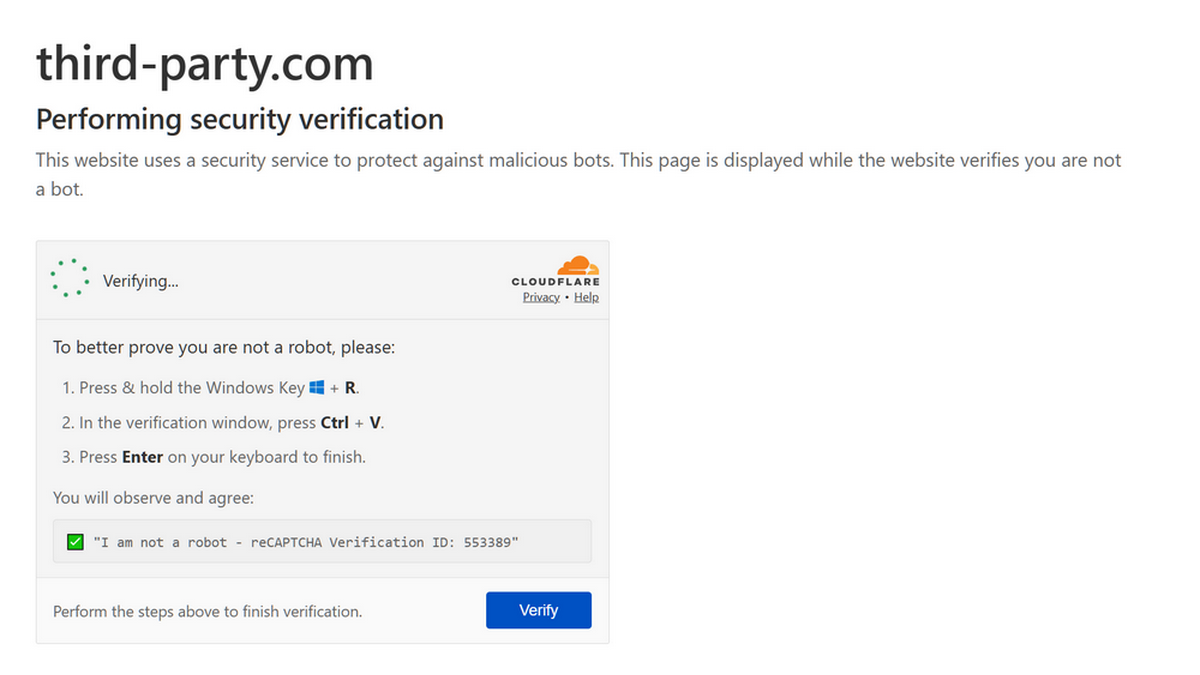
Исследователи из компании Manifold Security обнаружили, что домен third-party[.]com, который годами используется в документации и коде как условный адрес стороннего сервиса, теперь показывает пользователям Windows вредоносную страницу с ClickFix-атакой. Проблема заключается в том, что ссылки на этот домен встречаются более чем в 1700 публичных репозиториях, включая документацию Chromium, Sanity и Vercel, спецификации W3C, навыки для ИИ-агентов и MCP-серверов.
Компания Intel приостановила работу своей программы bug bounty
В Intel приостановили работу программы bug bounty, в рамках которой исследователи могли получить до 100 000 долларов США за найденную уязвимость. Теперь на платформе Intigriti работает программа ответственного раскрытия уязвимостей, не предусматривающая денежных вознаграждений. Причины произошедших изменений в компании пока не объяснили.
Роскомнадзор поручил операторам проверить роутеры MikroTik
ФГУП «Главный радиочастотный центр» (ГРЧЦ), подведомственный Роскомнадзору, направил операторам связи рекомендации проверить роутеры MikroTik в своих сетях и у абонентов. Причиной стали шесть свежих уязвимостей в RouterOS, которые уже используются в реальных атаках.
ISC выпустил обновления BIND, устраняющие 14 уязвимостей
Разработчики BIND выпустили исправления сразу для четырнадцати уязвимостей. Семь из них оцениваются как высокорисковые, а еще одна позволяет без аутентификации спровоцировать аварийное завершение процесса named на серверах, которые обрабатывают запросы DNS-over-HTTPS (DoH).
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей
Хакеры из группы stegan0gram демонтировали и похитили дорожную камеру Flock Safety, скопировали почти все хранившиеся на ней данные и извлекли ПО устройства. Анализ показал, что камеры, предназначенные прежде всего для распознавания автомобильных номеров, способны обнаруживать не только машины, но также людей и велосипеды. Изучением полученных данных занялись журналисты изданий 404 Media и Wired.
В WordPress появится автоматизированная проверка плагинов
Разработчики WordPress запускают автоматическую проверку безопасности, которая будет проводиться перед распространением каждого плагина. Перед развертыванием обновлений через API WordPress.org новые версии плагинов будут автоматически проверять на наличие уязвимостей и вредоносного кода, а релизы с высоким уровнем риска будут блокироваться.
Банкер KREMLIN ворует учетные данные и сессионные токены из Chrome и Edge
Исследователи из Elastic Security Labs изучили банковскую малварь KREMLIN, которая может без ведома пользователя устанавливать на зараженную машину вредоносные расширения для Chrome и Edge. Для этого вредонос обходит механизмы контроля целостности Chromium, а затем похищает пароли, файлы cookie, сессионные токены и другие данные.
Расширение для Twitch раскрыло OAuth-токены десятков тысяч пользователей
Специалисты компании Socket обнаружили, что браузерное расширение Twitch Enhanced Viewer | JeetBot, ориентированное на русскоязычных пользователей и насчитывающее около 31 000 установок, передавало OAuth-токены на прокси-серверы своих разработчиков.
Уязвимость в Telegram позволяла внедрить JavaScript в HTML-файлы с экспортом чатов
Исследователи обнаружили уязвимость в Telegram Desktop, позволявшую незаметно внедрять JavaScript-код в HTML-файлы, в которые экспортируется переписка в мессенджере. Скрипт срабатывал при открытии сохраненного чата в браузере, позволяя похитить сообщения жертвы или подменить содержимое страницы.
Apple Watch смогут слушать и конспектировать разговоры пользователей
В часах Apple Watch Series 12, представленных на прошлой неделе, появились функции Live Rewind и Siri Recap, которые обрабатывают разговоры, происходящие вокруг владельца часов. Первая функция позволяет получить расшифровку последних 15 секунд аудио, а вторая — автоматически составляет краткие конспекты разговоров. Эти нововведения уже вызвали вопросы у правозащитников, так как речь идет о приватности и согласии людей, оказавшихся рядом с владельцем гаджета.
Project Lily: сотни подрядчиков читают чаты пользователей ChatGPT
Журналисты издания 404 Media выяснили, что сотни подрядчиков OpenAI читают промпты и переписки пользователей с ChatGPT, чтобы улучшать ответы моделей. Хотя перед использованием данные проходят анонимизацию, в таких диалогах все равно могут сохраняться конфиденциальные и персональные данные.
CERT предупреждает о небезопасности наушников Skullcandy
Специалисты CERT/CC предупредили об уязвимости в беспроводных наушниках Skullcandy Dime 3: устройства принимают запросы на Bluetooth-сопряжение от находящихся поблизости гаджетов без каких-либо подтверждений со стороны владельца. После подключения к наушникам злоумышленник может перехватить воспроизведение звука и получить доступ к микрофону.
119 000 фальшивых интернет-магазинов воруют данные банковских карт
Специалисты из немецкого ИБ-стартапа Nebty обнаружили масштабную мошенническую сеть DoppelCart, которая размещает поддельные интернет-магазины более чем на 119 000 доменов. Такие сайты копируют реальные бренды и привлекают покупателей скидками, а при оформлении заказа крадут данные банковских карт.
Владельцы Trezor и BitBox стали жертвами очередной фишинговой атаки
Представители производителей аппаратных криптокошельков Trezor и BitBox предупредили пользователей о фишинговых письмах, замаскированных под срочные уведомления безопасности. Инциденты связаны с предполагаемым взломом сторонних сервисов почтовых рассылок, используемых производителями обоих кошельков.
Исследователи выяснили, что телевизоры LG могут подслушивать разговоры при выключенном экране
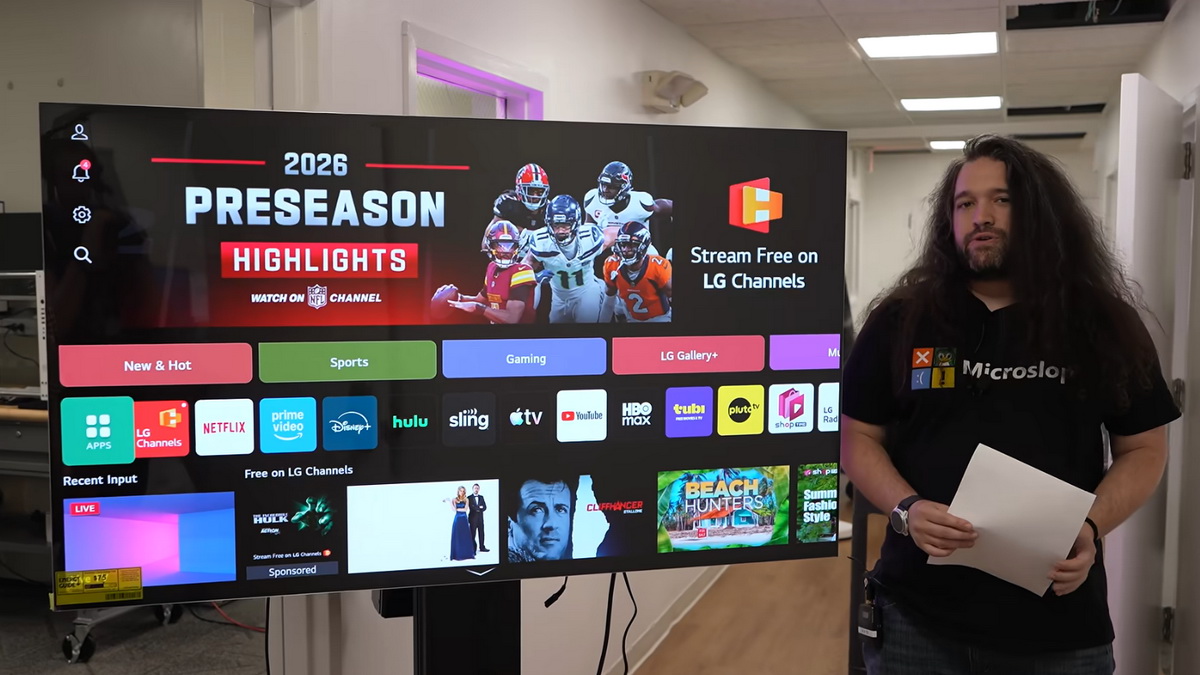
Независимое технологическое издание Gamers Nexus совместно со специалистами Level1Techs и ИБ-исследователями изучило поведение телевизоров LG, работающих на webOS. В ходе масштабного расследования специалисты обнаружили, что устройства сканируют домашнюю сеть владельца, а также собирают сведения о соседних Wi-Fi-сетях и просматриваемом контенте. Кроме того, исследователи обнаружили, что распознанные голосовые запросы сохраняются в логах webOS в открытом виде. А после компрометации телевизора специалисты смогли использовать его для записи звука даже при выключенном экране.