Компания Intel приостановила работу своей программы bug bounty
В Intel приостановили работу программы bug bounty, в рамках которой исследователи могли получить до 100 000 долларов США за найденную уязвимость. Теперь на платформе Intigriti работает программа ответственного раскрытия уязвимостей, не предусматривающая денежных вознаграждений. Причины произошедших изменений в компании пока не объяснили.
Журналисты издания Phoronix обратили внимание, что на странице Intel в Intigriti теперь стоит отметка «No bounty», а сама программа описывается как «responsible disclosure program without bounties». То есть исследователи по-прежнему могут сообщать об уязвимостях, но теперь бесплатно. При этом старая страница bug bounty по-прежнему доступна, хотя имеет статус suspended.
На сайте Intel информация пока не обновилась: там по-прежнему сообщается о выплатах за уязвимости в размере от 500 до 100 000 долларов США в зависимости от качества отчета и ряда других факторов.
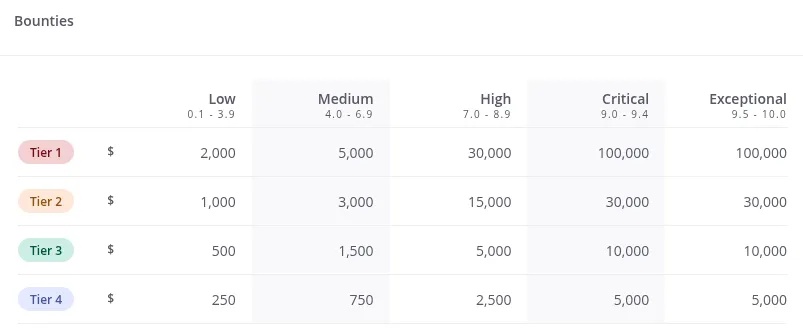
Intel запустила программу выплат за обнаруженные уязвимости в 2017 году. Сначала инициатива была доступна только по приглашениям, и лишь год спустя открылась для всех исследователей. Программа охватывала софт, железо, прошивки и опенсорсные проекты компании и приносила Intel немалую пользу: например, 105 из 231 уязвимости, которые компания исправила в 2020 году, обнаружили именно участники программы.
Пока неизвестно, почему в Intel приняли решение отказаться от выплат исследователям. Как отмечают журналисты, это может быть связано с тем, что в последнее время многие программы bug bounty сталкиваются с похожей проблемой: потоком отчетов об уязвимостях, обнаруженных с помощью ИИ.
Например, количество CVE в ядре Linux в отдельных релизах приблизилось к 2000, тогда как ранее их насчитывалось около 500. Кроме того, весной 2026 года Линус Торвальдс (Linus Torvalds) жаловался, что дублирующиеся ИИ-отчеты сделали рассылку, посвященную вопросам безопасности ядра Linux, «практически неуправляемой».
В свою очередь, разработчики curl ранее вообще закрыли bug bounty-программу проекта из-за потока ИИ-слопа.
Похожая ситуация сложилась и у HackerOne. С 27 марта текущего года платформа приостановила прием новых заявок в программу Internet Bug Bounty (IBB), прямо сославшись на рост количества уязвимостей, которые обнаруживают при помощи ИИ.
Однако журналисты отмечают, что при исследовании железа и прошивок влияние ИИ-инструментов может быть не таким заметным. Поэтому пока неясно, связан ли отказ Intel от выплат с той же проблемой ИИ-отчетов.