Nightmare Eclipse раскрыл свою личность и опубликовал новый 0-day-эксплоит
ИБ-исследователь, известный под ником Nightmare Eclipse, который с весны текущего года публикует 0-day-эксплоиты для Windows и других продуктов Microsoft, выпустил новый эксплоит под названием BigDiskBuster. Связанная с ним уязвимость мешает Microsoft Defender устанавливать обновления платформы и сигнатур. Также незадолго до нового релиза исследователь раскрыл свою личность. Как оказалось, за этим псевдонимом скрывался бывший сотрудник Microsoft Абдельхамид Насери (Abdelhamid Naceri).
По словам Насери, BigDiskBuster похож на другую раскрытую ранее проблему — UnDefend — и работает во всех поддерживаемых версиях Windows, хотя текущая версия эксплоита еще содержит баги и требует доработки.
Исследователь пишет, что эксплоит не отключает Defender напрямую. Вместо этого он дожидается начала процесса обновления и заполняет свободное место на диске скрытыми временными файлами (при необходимости BigDiskBuster запускает дополнительные потоки, чтобы занять оставшееся пространство). Когда обновление Defender завершается с ошибкой, BigDiskBuster удаляет временные файлы и освобождает занятое ими место.
Кроме того, PoC открывает исполняемый файл Microsoft Malicious Software Removal Tool (MRT.exe) таким образом, чтобы ограничить доступ для других процессов. К примеру, в опубликованной исследователем демонстрации Windows Security сообщает об ошибке обновления 0x80070643.
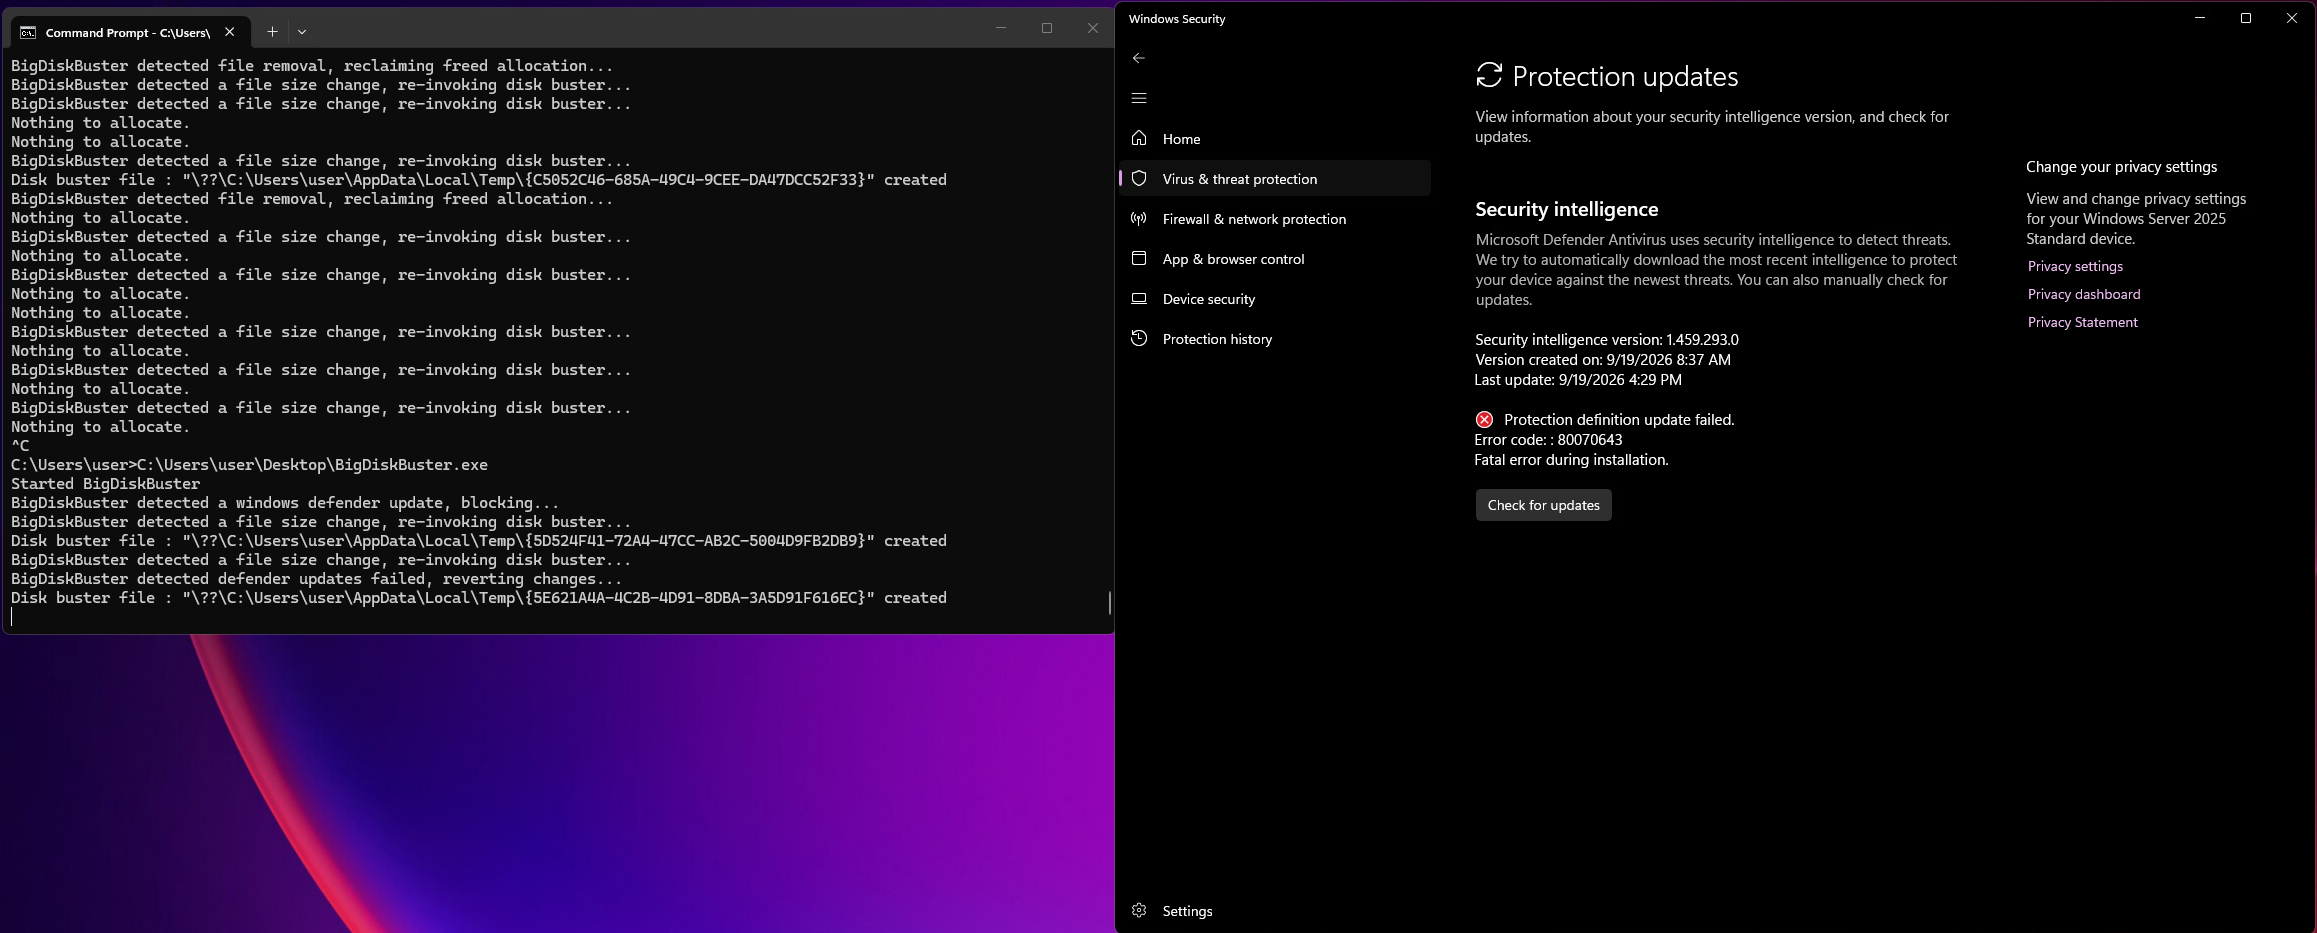
Пока утилита работает в фоновом режиме, Defender остается активен, но не получает новые сигнатуры и обновления платформы, поэтому может хуже распознавать свежие угрозы.
Новый эксплоит появился вскоре после того, как Nightmare Eclipse раскрыл свое настоящее имя в соцсети X. На прошлой неделе в треде, озаглавленном «Story time» (в настоящее время учетная запись и публикации уже удалены), Насери рассказал, что является бывшим сотрудником Microsoft Security Response Center (MSRC). По его словам, он работал в команде Vulnerabilities & Mitigation (V&M), которая занимается уязвимостями и мерами по их устранению.
Насери опубликовал письмо Microsoft о своем увольнении. Из документа следует, что о прекращении трудовых отношений его уведомили в марте 2025 года, а окончательно работа должна была завершиться в июне. На эти три месяца исследователя освободили от выполнения обязанностей. Причина увольнения в опубликованном письме не указана.
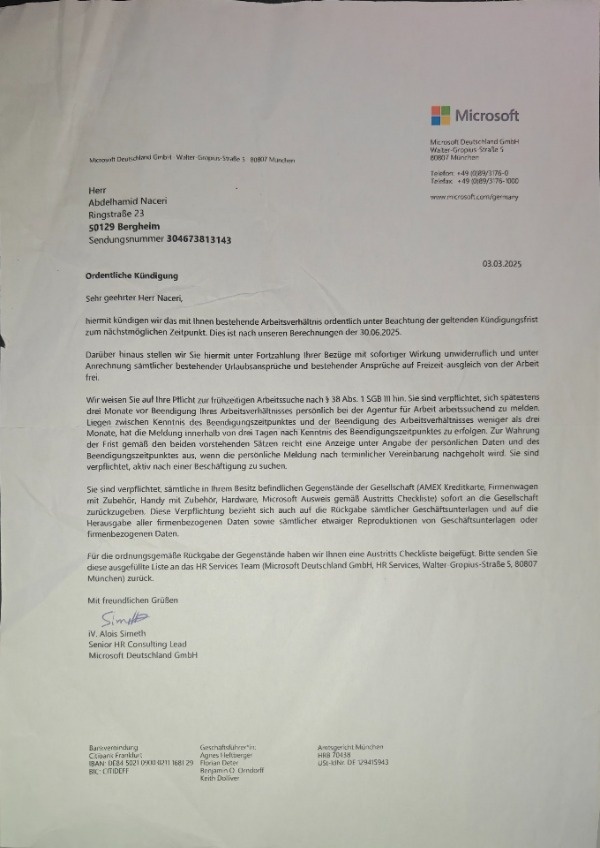
Насери подчеркивает, что увольнение произошло всего за несколько месяцев до получения постоянного вида на жительство в Германии. По его словам, возможность остаться в стране стала одной из главных причин, по которым он в итоге решился оспаривать увольнение в трудовом суде Кельна.
Исследователь заявляет, что Microsoft предлагала ему несколько вариантов финансового урегулирования трудового спора. В частности, он упоминает компенсацию в размере 55 000 евро плюс годовую зарплату, однако пишет, что отказался от этих условий, поскольку хотел не денег, а возможности остаться в Германии. Также Насери утверждает, что в итоге судебное разбирательство обошлось ему более чем в 200 000 долларов США, однако суд оставил решение об увольнении в силе.
Насери пишет, что затяжной конфликт с Microsoft серьезно сказался на его финансовом и психологическом состоянии. В частности, он сообщил, что сейчас проходит лечение в психиатрической клинике, а в недавних публикациях также рассказывал о «крайней изоляции и одиночестве».
При этом часть прежних заявлений Nightmare Eclipse оказалась недостоверной. Например, Насери прямо признал, что солгал о том, что Microsoft якобы подала на него в суд. Ранее эта история получила широкое распространение на фоне резкой реакции Microsoft на публикацию 0-day-эксплоитов и опасений ИБ-сообщества, что компания может начать преследовать исследователей юридически.
Напомним, что Nightmare Eclipse враждует с компанией Microsoft с апреля 2026 года. Он регулярно публикует эксплоиты и раскрывает уязвимости нулевого дня в продуктах компании, о чем мы ранее рассказывали в отдельной статье. К настоящему моменту исследователь раскрыл уже целую серию багов в Defender, BitLocker и других компонентах Windows.
Часть из этих проблем, включая YellowKey, GreenPlasma и MiniPlasma, уже исправили инженеры Microsoft, но несколько других раскрытых багов по-прежнему не имеют официальных патчей.
Нужно отметить, что в последние недели исследователь переключился на продукты других вендоров, выпустив PoC-эксплоиты для Kaspersky Endpoint Security, CrowdStrike Falcon, продуктов Avast и NVIDIA.
Хотя аккаунты исследователя на GitHub и GitLab не раз блокировали, а размещенный там код удаляли, публикации продолжились в новых репозиториях и под другими именами.