Android-малварь Drama RAT маскируется под VPN и банковские приложения
Специалисты Positive Technologies изучили Android-троян Drama RAT, который распространяется через фишинговые сообщения в мессенджерах и маскируется под VPN-сервисы, банковские приложения и взломанные утилиты с платными функциями. Ранее об этой малвари уже предупреждали в УБК МВД.
Исследователи выяснили, что все фальшивые приложения, распространяющие Drama RAT, представляют собой дропперы-загрузчики. После запуска они сообщают пользователю, что установленная версия якобы устарела, и предлагают нажать Update Now.
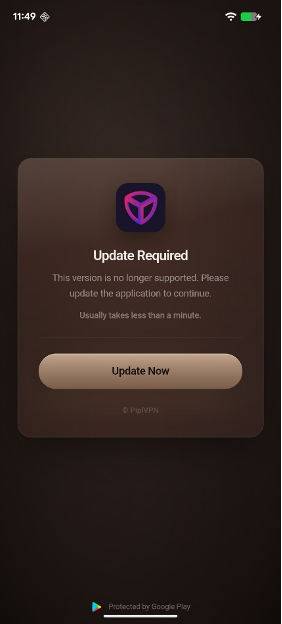
Если жертва нажимает на кнопку и разрешает установку приложений из неизвестных источников, дроппер отправляет своим операторам информацию об устройстве и список установленных программ, а затем загружает основной пейлоад — банковский троян с функциями удаленного управления.
После установки Drama RAT собирает подробную информацию об устройстве, включая версию Android, уровень заряда, тип сетевого подключения, данные SIM-карт и выданные разрешения.
Главную роль в дальнейшей работе малвари играет использование специальных возможностей (Accessibility), разрешение на применение которых троян запрашивает еще при установке. Получив доступ к специальным возможностям, вредонос самостоятельно выдает себе дополнительные разрешения, в том числе на чтение SMS и контактов, использование микрофона и запись экрана.
Исследователи отмечают, что Drama RAT скрывает от жертвы процесс выдачи прав. Так, поверх системного окна с кнопкой «Разрешить» троян отображает непрозрачный черный блок, а затем сам нажимает нужные элементы интерфейса. Похожим способом малварь пытается скрыть индикаторы использования камеры, микрофона и записи экрана.
Набор возможностей Drama RAT вполне соответствует полноценному трояну, который может перехватывать SMS-сообщения, работать как кейлоггер, читать и подменять содержимое буфера обмена, похищать данные из браузеров и показывать фишинговые оверлеи поверх других приложений. Кроме того, операторы могут удаленно просматривать экран устройства жертвы через VNC, включать камеру и микрофон, собирать контакты, учетные данные и геопозицию, управлять звонками и скрывать уведомления. Также зараженный девайс может использоваться для DDoS-атак.
Фишинговые оверлеи в Drama RAT подготовлены сразу на 29 языках, включая русский, английский, китайский, украинский и турецкий.
Для связи с управляющим сервером троян использует WebSocket поверх TLS с взаимной аутентификацией. На случай блокировки основного канала связи предусмотрен резервный: команды передаются через HTTPS и CDN-домены, а трафик маскируется под обращения к легитимным ресурсам.
Отдельно авторы малвари позаботились о закреплении в системе и защите от удаления. В частности, Drama RAT регулярно проверяет соединение с управляющим сервером, доступность Accessibility и работу своих компонентов, обходит режим экономии заряда батареи и перезапускается после ребута.
Если пользователь открывает настройки Android и пытается отозвать разрешения или удалить приложение, Accessibility распознает такой экран и автоматически нажимает «Назад» или «Отмена». В итоге избавиться от трояна штатными средствами не выходит, хотя исследователи пишут, что смогли удалить Drama RAT через ADB или загрузив устройство в безопасном режиме.
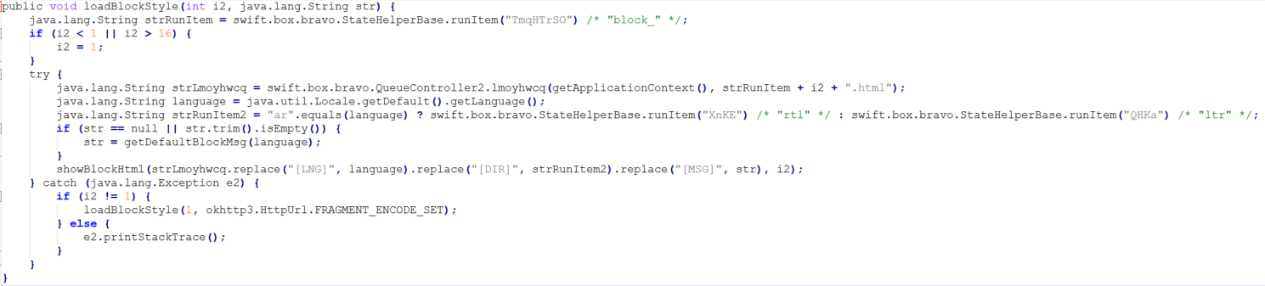
Помимо прочего малварь защищена от анализа: специалисты нашли в APK более 1200 мусорных артефактов, фейковые DEX-файлы и намеренно поврежденный AndroidManifest.xml. Кроме того, троян проверяет наличие root-прав и инструментов вроде su, Magisk, KernelSU, SuperSU и Xposed, пытается обнаруживать отладку и Frida, а строки в коде дополнительно обфусцированы и расшифровываются только во время выполнения.