Хакер использовал сотни ИИ-агентов для атак на PaperCut
Специалисты GreyNoise и Blackpoint Cyber обнаружили масштабную кампанию, нацеленную на серверы PaperCut NG и MF. Неизвестный злоумышленник использовал сотни ИИ-агентов, с помощью которых разрабатывал и тестировал эксплоиты, искал цели, анализировал ошибки и повторял неудачные атаки. В итоге хакер скомпрометировал как минимум 440 инстансов, принадлежащих 395 организациям в 48 странах.
В конце августа 2026 года разработчики PaperCut экстренно исправили две уязвимости нулевого дня (CVE-2026-81578 и CVE-2026-82078) в PaperCut NG и MF. Вместе эти проблемы позволяли обойти аутентификацию и удаленно выполнить произвольный код на уязвимом сервере. Уже тогда исследователи предупреждали, что баги начали активно использовать хакеры.
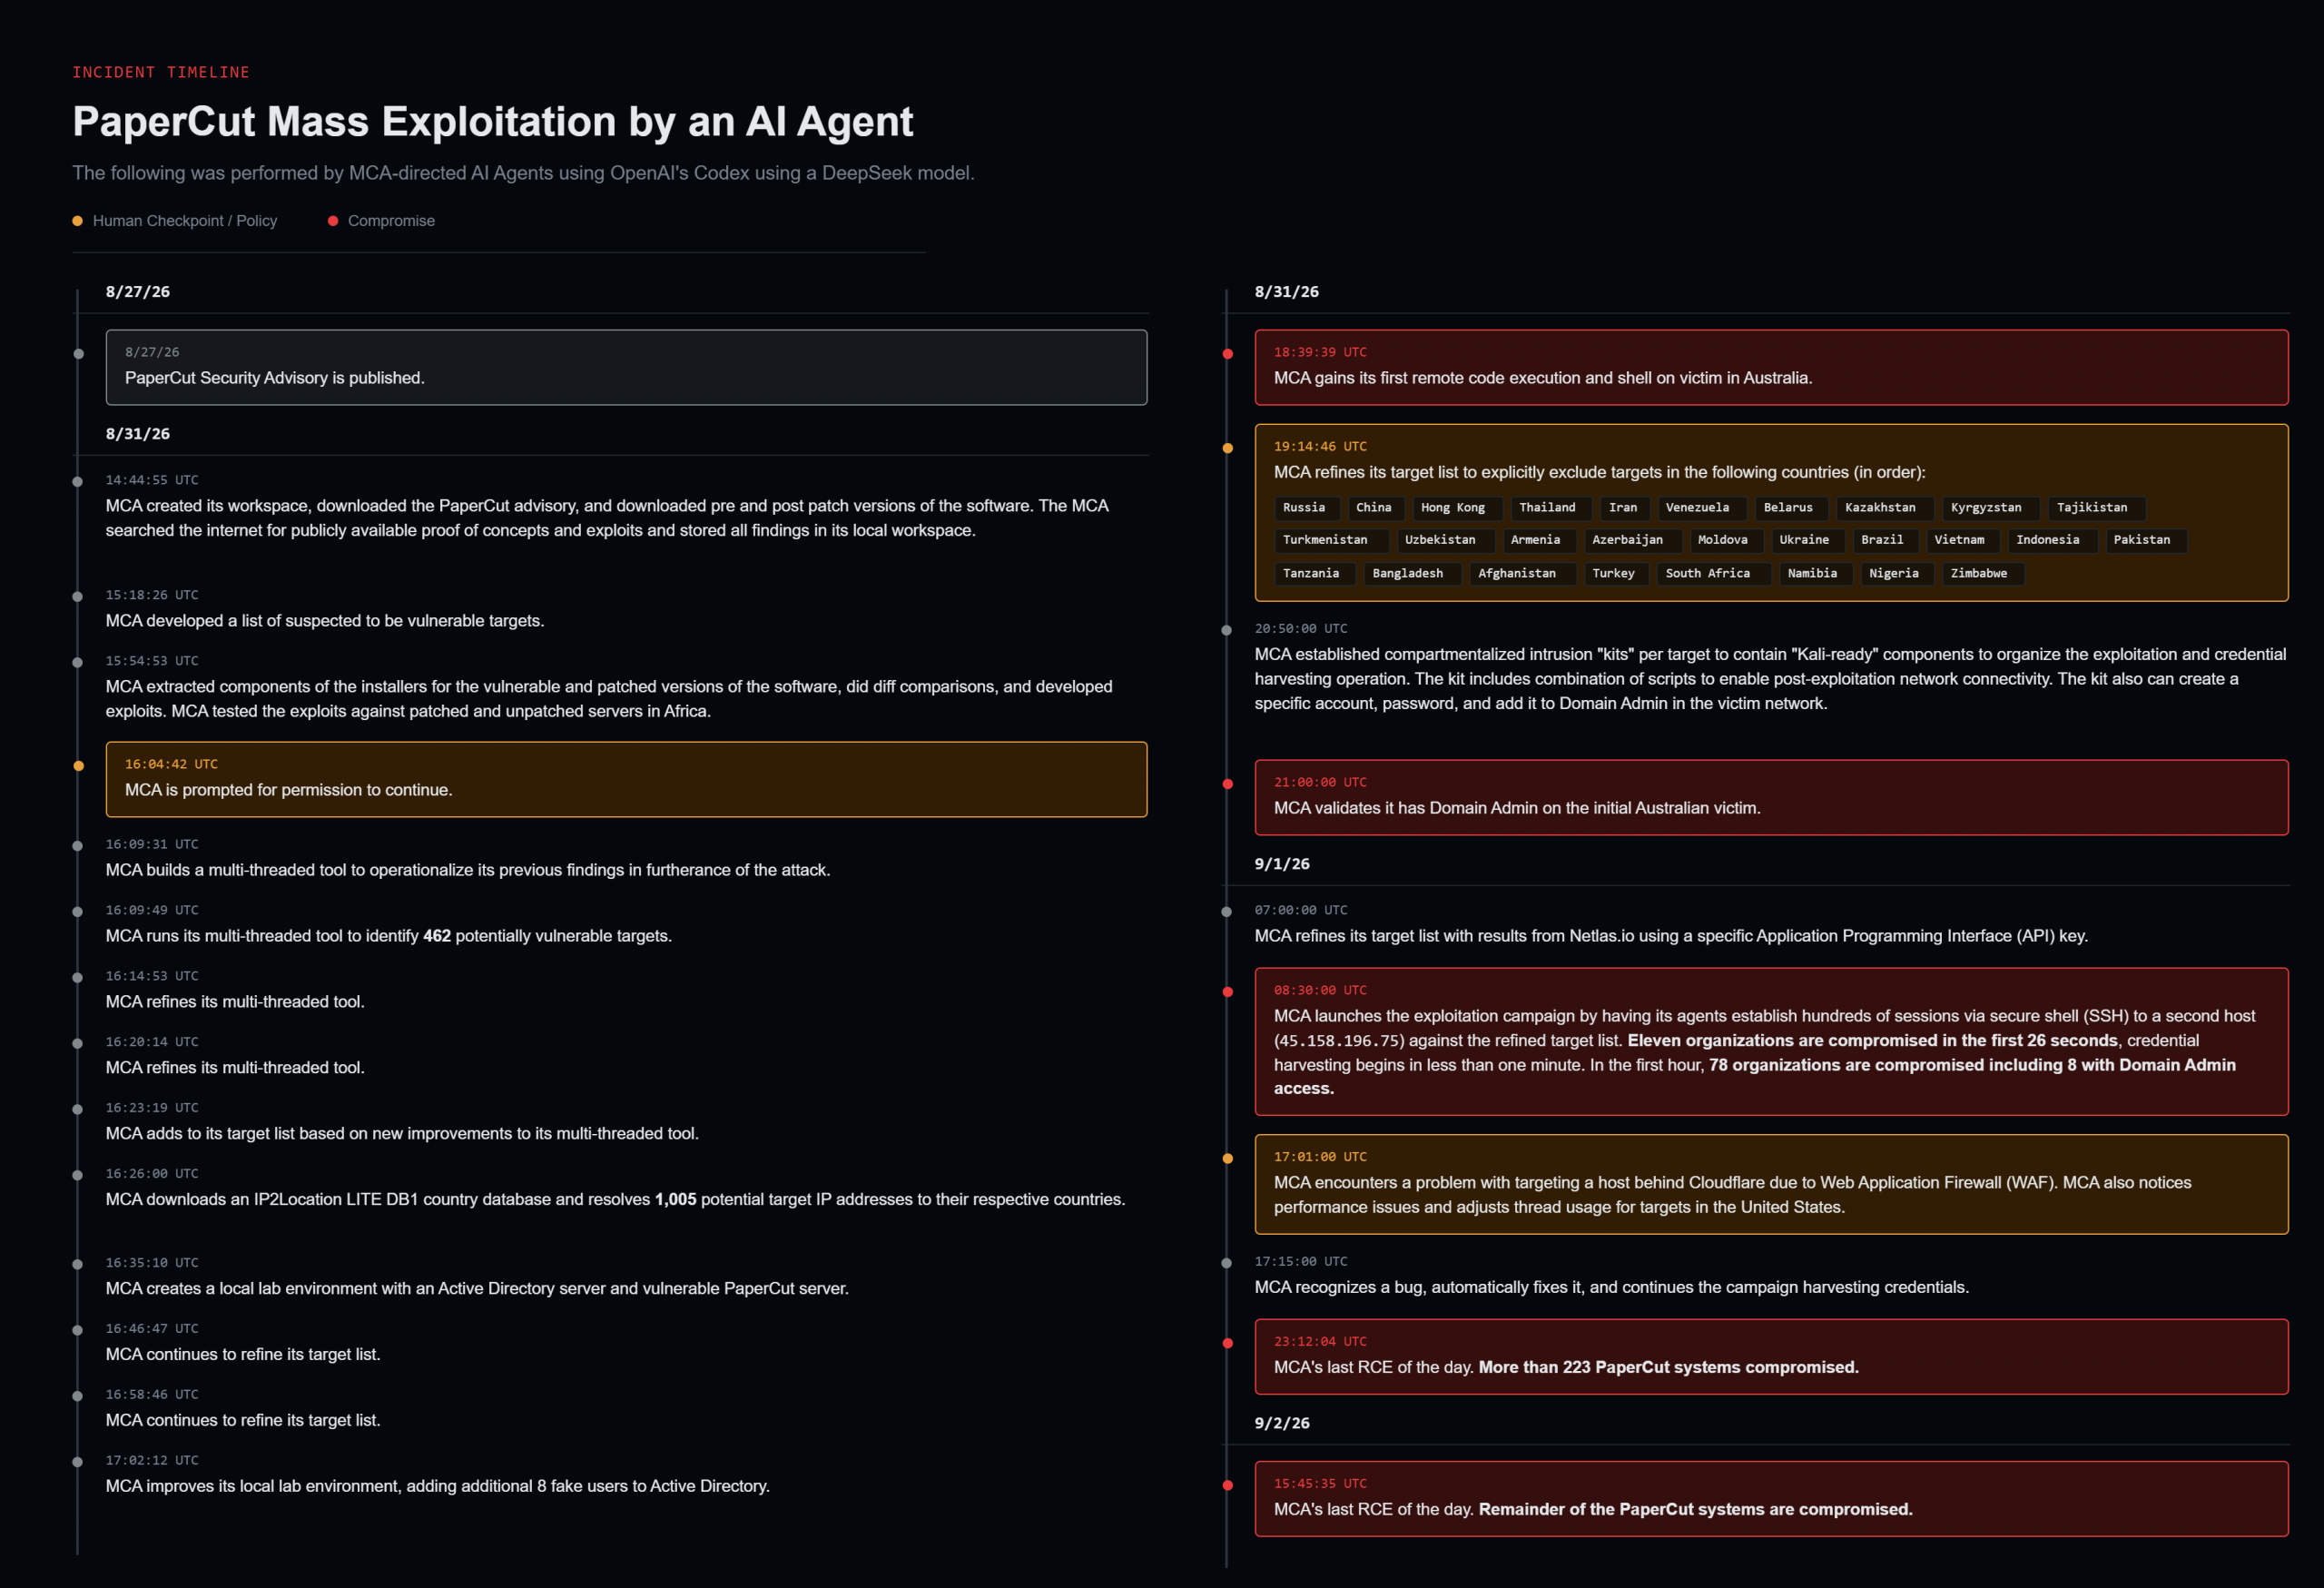
Как теперь сообщают специалисты, новая вредоносная кампания стартовала 31 августа. Предположительно русскоязычный злоумышленник использовал ИИ-агентов на базе OpenAI Codex и модели DeepSeek и собирал списки потенциальных жертв через поисковик Netlas.
ИИ помог атакующему изучить исправленные и уязвимые версии PaperCut, развернуть лабораторию с Active Directory, написать работающие PoC-эксплоиты и отладить их. После успешных тестов сотни агентов злоумышленника отправились искать доступные через интернет серверы и автоматически атаковать их.
Подчеркивается, что менее чем за четыре часа атакующий с нуля дошел до успешного выполнения кода на сервере реальной жертвы. Еще примерно через два часа ему впервые удалось получить права администратора домена в инфраструктуре одной из скомпрометированных организаций.
Когда кампания заработала в полную силу, всего за 26 секунд были взломаны как минимум 11 организаций. К примеру, в одной американской школе путь от получения первоначального доступа до прав администратора домена занял лишь семь минут.
Исследователи подсчитали, что суммарно атакующий сумел похитить учетные данные у 280 жертв, а еще у 147 он извлек секреты, хранившиеся в ОС или доменной инфраструктуре. Права администратора домена хакер получил в 12 организациях.
Больше всего от этих атак пострадали образовательные учреждения (204 жертвы), и основная масса компрометаций пришлась на США — 98 пострадавших организаций, за которыми следует Великобритания с 59 жертвами.
При этом атакующий приказал своим агентам не трогать организации из 28 стран, включая Россию, Китай, Иран и ряд стран СНГ. Однако ИИ не всегда соблюдал эти ограничения и иногда все же атаковал цели из списка запрещенных.
После взлома серверов злоумышленник извлекал учетные данные из памяти LSASS и реестра Windows, а затем использовал их для атак типа pass-the-hash. В некоторых сетях он также применял атаки на уязвимости noPac, а если PaperCut работал на контроллере домена или от имени доменного администратора, просто создавал новую учетную запись и добавлял ее в группу Domain Admins.
Повысив привилегии, атакующий использовал DCSync, чтобы выгрузить из Active Directory базу NTDS.DIT с доменными учетными данными. Также в инструментарии преступника были замечены Mimikatz, Certipy, BloodHound, Rubeus, Impacket, NetExec и Ligolo-ng.
Конечная цель этой кампании пока остается неизвестной. Исследователи не исключают, что хакер собирал первоначальные доступы для последующей перепродажи другим преступникам, либо готовил почву для кражи данных и вымогательских атак.