Уязвимости
Новости в категории «Уязвимости»
Разработчики Drupal исправили критические RCE-баги и ожидают скорого появления эксплоитов
Разработчики Drupal устранили две критические уязвимости, которые могли привести к удаленному выполнению кода на стороне сервера. Баги затрагивают модуль Field UI в ядре CMS и сторонний модуль Entity List, и для каждой из этих уязвимостей известен как минимум один способ эксплуатации, не требующий аутентификации. Разработчики предупреждают, что эксплоиты могут появиться уже в ближайшее время.
Хакеры взламывают устройства D-Link и Ubiquiti, чтобы превратить их в прокси
Специалисты компании GreyNoise обнаружили, что злоумышленники взламывают сетевые устройства и скрыто устанавливают на них легитимное приложение Pawns.app, с помощью которого монетизируют чужие интернет-подключения через коммерческую сеть резидентных прокси. Исследователи нашли как минимум 143 скомпрометированных устройства в 34 странах.
Экстренные патчи исправляют критические баги в Nginx
Разработчики F5 выпустили внеплановые патчи для нескольких уязвимостей в Nginx, включая три критические проблемы, которые при определенных условиях позволяют удаленно выполнить произвольный код.
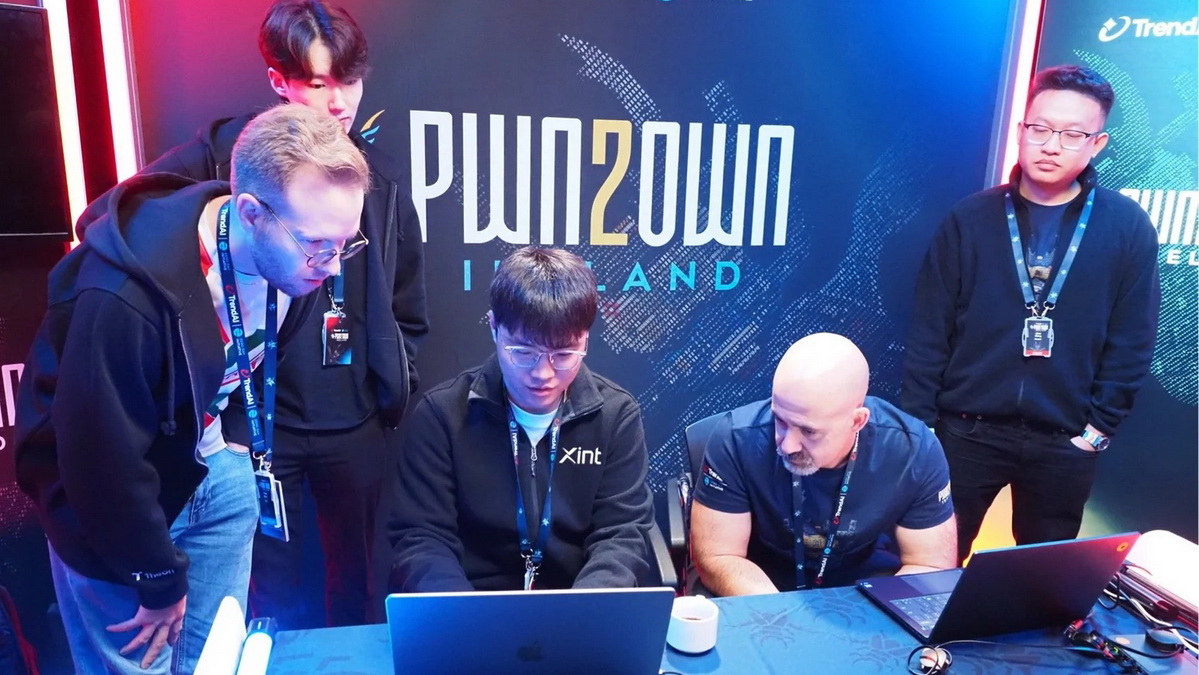
На Pwn2Own Ireland взломали Google Pixel 10 и Samsung Galaxy S26
Завершились ежегодные соревнования Pwn2Own Ireland 2026, где ИБ-исследователи суммарно заработали 1 262 000 долларов США, продемонстрировав эксплуатацию 98 уязвимостей нулевого дня. Среди главных целей специалистов оказались флагманские смартфоны Google Pixel 10 и Samsung Galaxy S26, которые удалось успешно скомпрометировать несколько раз.
Октябрьский «вторник обновлений» Microsoft принес патчи для 1413 уязвимостей
В рамках октябрьского «вторника обновлений» инженеры Microsoft исправили рекордные 1413 уязвимостей, включая три проблемы нулевого дня, одна из которых уже использовалась в реальных атаках. Также в компании представили новый подход к приоритизации патчей, призванный помочь администраторам разобраться с таким количеством исправлений.
В Docker Hub исправили критический баг двухлетней давности
Разработчики Docker устранили критическую уязвимость CVE-2026-105445 в Docker Hub, которая позволяла злоумышленнику выдать себя за другого пользователя и управлять его контейнерными образами. Баг присутствовал в коде более двух лет и мог представлять серьезную угрозу для цепочки поставок.
Уязвимость в Ghostscript позволяла захватывать серверы через загрузку PDF-файлов
Специалисты Wordfence обнаружили критическую уязвимость CVE-2026-39919 в Ghostscript, которая позволяет добиться удаленного выполнения кода через специально подготовленный PDF-файл. Проблема затрагивает Ghostscript с версии 9.21 по 10.07.1 и потенциально угрожает любым приложениям, которые используют этот инструмент для обработки PDF.
Уязвимости в LibreOffice и OpenOffice позволяют выполнить код без каких-либо предупреждений
В LibreOffice и Apache OpenOffice обнаружили уязвимости, которые позволяют вредоносной электронной таблице запустить произвольный Java-код сразу после открытия файла. При этом пользователь не увидит никаких предупреждений.
Кибератака привела к отключению холодильников во французских супермаркетах
Злоумышленники удаленно активировали системы разморозки холодильников в сотнях французских супермаркетов, и в результате магазины понесли серьезные убытки из-за испорченных продуктов. Предполагается, что атакующие взломали контроллеры Danfoss, управляющие холодильным оборудованием.
Критическая уязвимость в GitLab позволяет неавторизованному пользователю выполнить код на сервере
Разработчики GitLab выпустили экстренные патчи для критической уязвимости CVE-2026-97229, которая позволяла без аутентификации выполнять произвольный код на стороне сервера. Проблема затрагивает GitLab Community Edition (CE) и Enterprise Edition (EE) и получила максимальную оценку по шкале CVSS — 10 баллов из 10 возможных.
Проблема FortiBleed по-прежнему используется хакерами
ФБР и Секретная служба США (USSS) предупредили, что кампания FortiBleed по-прежнему активна и создает риски. По данным правоохранителей, злоумышленники продолжают атаковать доступные из интернета брандмауэры Fortinet FortiGate и SSL VPN-шлюзы, а некоторые пострадавшие организации в итоге теряют доступ к собственным устройствам.
Баг в GoBalance позволял перехватывать .onion-адреса
Специалисты из компании Searchlight Cyber обнаружили уязвимость в балансировщике нагрузки GoBalance, которая позволяет восстановить приватный ключ .onion-адреса на основе публичных данных и в итоге перенаправить посетителей на подконтрольный атакующему сайт. Эту уязвимость связывают с захватом адресов известного даркнет-форума Dread и нескольких подпольных торговых площадок.
В Telegram Desktop исправили критический баг, позволявший похищать файлы
ИБ-исследователь под ником BeakSec обнаружил в десктопном клиенте Telegram уязвимость CVE-2026-107181, которая позволяла похищать локальные файлы и «угонять» аккаунты пользователей. Причем для реализации атаки было достаточно простого перехода по вредоносной ссылке. Проблема затрагивала версии клиента вплоть до 7.2.9 и в настоящее время уже устранена.
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm
Новая разновидность side-channel-атаки Spectre v2, получившая название Branch Target Reuse (BTR), позволяет извлекать секреты из памяти через JIT-движки. Исследователи уже продемонстрировали два рабочих эксплоита для Linux, которые способны похитить хеш root-пароля за несколько минут.
В GitLab AI Gateway исправили критический баг на 9,9 балла
Разработчики GitLab выпустили патчи для критической уязвимости CVE-2026-90970, затрагивающей AI Gateway. Баг получил 9,9 балла по шкале CVSS и позволяет аутентифицированному атакующему при определенных условиях выполнять произвольные команды на сервере. Проблема касается только организаций, которые самостоятельно хостят AI Gateway.
16-летний исследователь обнаружил баг в системе аутентификации Microsoft Titan
16-летний ИБ-исследователь под ником Faav обнаружил серьезную ошибку аутентификации во внутренней аналитической платформе Microsoft Titan. Баг позволял получить права администратора без действительных учетных данных, выполнять произвольные SQL-запросы и потенциально обращаться к базам, содержащим около 17,3 трлн строк данных.
CISA предупреждает о критической RCE-уязвимости в MikroTik RouterOS
Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупредило о критической уязвимости CVE-2026-84411 в MikroTik RouterOS. Проблема позволяет удаленно выполнить произвольный код с правами root без аутентификации или спровоцировать отказ в обслуживании (DoS). Причем для осуществления атаки понадобится всего один специально подготовленный HTTP-запрос.
Apple исправила использовавшуюся в атаках 0-day-уязвимость в CoreGraphics
Разработчики Apple выпустили обновления для iOS, iPadOS и macOS, устранив уязвимость нулевого дня CVE-2026-86950. Причем этот баг в CoreGraphics уже мог использоваться в «чрезвычайно сложных» целевых атаках, направленных на отдельных пользователей iPhone.
Компания Kiteworks попросила клиентов отключить серверы и исправила критический баг
Недавно компания Kiteworks (ранее Accellion), разрабатывающая платформу для защищенного обмена корпоративными данными, попросила клиентов отключить системы на девять часов из-за предупреждения о грядущей кибератаке. Как стало известно теперь, за это время специалисты компании обнаружили ранее неизвестную критическую уязвимость и успели выпустить исправление.
Компания Intel приостановила работу своей программы bug bounty
В Intel приостановили работу программы bug bounty, в рамках которой исследователи могли получить до 100 000 долларов США за найденную уязвимость. Теперь на платформе Intigriti работает программа ответственного раскрытия уязвимостей, не предусматривающая денежных вознаграждений. Причины произошедших изменений в компании пока не объяснили.