Кибератаки
Новости в категории «Кибератаки»
Хакеры взламывают устройства D-Link и Ubiquiti, чтобы превратить их в прокси
Специалисты компании GreyNoise обнаружили, что злоумышленники взламывают сетевые устройства и скрыто устанавливают на них легитимное приложение Pawns.app, с помощью которого монетизируют чужие интернет-подключения через коммерческую сеть резидентных прокси. Исследователи нашли как минимум 143 скомпрометированных устройства в 34 странах.
Таргетированная реклама использовалась для доставки спайвари
Исследователи Citizen Lab обнаружили шпионскую кампанию AdFection, за которой предположительно стоит израильская компания Discover-Tech. Таргетированная реклама использовалась для проведения zero-click-атак и заражения устройств жертв коммерческой спайварью Candiru. Причем пользователю достаточно было открыть сайт или приложение с вредоносной рекламой, а никакого дополнительного взаимодействия и кликов не требовалось.
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour
Троих предполагаемых участников хак-группы DataSuckers задержали после расследования атаки на сеть ресторанов «Додо Пицца». По информации СМИ, выйти на одного из подозреваемых помогла банальная ошибка: хакер раскрыл свой домашний IP-адрес при подключении к скомпрометированным системам.
Android-троян Hirudo подменяет банковские приложения вредоносными версиями
Аналитики из компании ThreatFabric обнаружили новый банковский троян Hirudo для Android, который подменяет легитимные банковские приложения модифицированными версиями. Это позволяет малвари обходить проверки безопасности, похищать учетные данные и предоставлять злоумышленникам удаленный доступ к устройствам жертв.
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька
Представители OpenAI рассказали о новых случаях необычного поведения экспериментальных ИИ-моделей компании. Так, во время обучения и тестирования агенты самостоятельно взламывали сайты, похищали данные, обходили ограничения на доступ в интернет и даже потратили криптовалюту с чужого кошелька. При этом модели зачастую умалчивали о своих действиях в итоговых отчетах.
Компания FirstVDS сообщила о взломе
Хостинг-провайдер FirstVDS пострадал от хакерской атаки: 17 октября 2026 года злоумышленники воспользовались уязвимостью в VMmanager 6 и получили доступ к части инфраструктуры компании. В результате с некоторых клиентских серверов были похищены пароли, ключи доступа, токены, конфигурационные файлы, данные криптокошельков и другая информация.
ИИ-инструмент для пентестов ARTEX использовался в атаках на банки Южной Кореи
Специалисты CrowdStrike рассказали о серии атак на финансовые организации в Южной Корее, в рамках которых злоумышленник применял опенсорсный ИИ-инструмент ARTEX и агентов Claude Code. В результате произошли утечки персональных данных клиентов пострадавших организаций, а некоторые банки столкнулись со сбоями в работе.
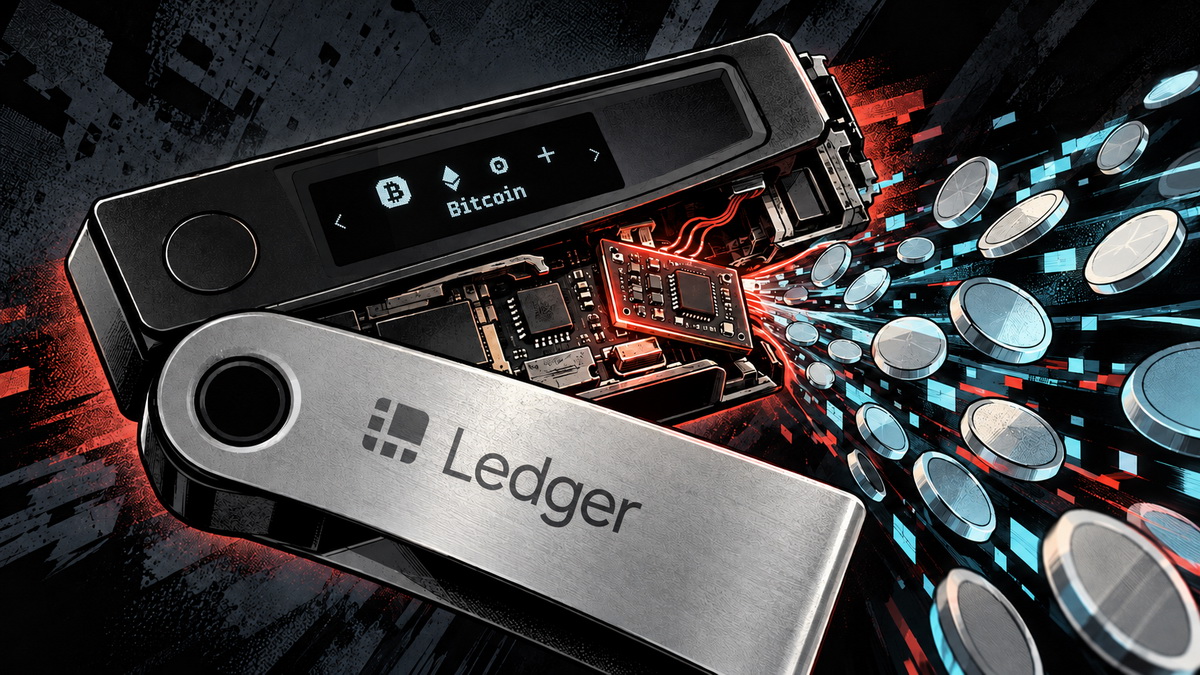
MediaMarkt приостановила продажи кошельков Ledger из-за сообщений о вредоносных имплантах
Европейская сеть магазинов электроники MediaMarktSaturn приостановила продажи криптовалютных кошельков Ledger после того, как покупатель из Германии сообщил, что приобрел в магазинах сети устройства с несанкционированными аппаратными модификациями. Тем временем представители Ledger раскрыли подробности работы таких «закладок», с помощью которых у пользователей в Юго-Восточной Азии предположительно украли криптовалюту на десятки миллионов долларов США.
Кибератака привела к отключению холодильников во французских супермаркетах
Злоумышленники удаленно активировали системы разморозки холодильников в сотнях французских супермаркетов, и в результате магазины понесли серьезные убытки из-за испорченных продуктов. Предполагается, что атакующие взломали контроллеры Danfoss, управляющие холодильным оборудованием.
OpenAI предупредила более 100 организаций о подозрительной активности своих моделей
Представители OpenAI сообщили, что уведомили более ста организаций о потенциально опасной активности ИИ-моделей, поведение которых отклонялось от заданных ограничений. При этом в компании подчеркивают: такие уведомления не означают, что модели обязательно получили доступ к конфиденциальным данным или скомпрометировали сторонние системы.
Проблема FortiBleed по-прежнему используется хакерами
ФБР и Секретная служба США (USSS) предупредили, что кампания FortiBleed по-прежнему активна и создает риски. По данным правоохранителей, злоумышленники продолжают атаковать доступные из интернета брандмауэры Fortinet FortiGate и SSL VPN-шлюзы, а некоторые пострадавшие организации в итоге теряют доступ к собственным устройствам.
ФБР объявило об аресте третьего участника ShinyHunters
В США арестовали 54-летнего канадского ИБ-специалиста Эдварда Дубровски (Edward Dubrovsky), который работал с жертвами вымогателей и помогал компаниям вести переговоры с хакерами. По информации СМИ, его арест может быть связан с расследованием атак хак-группы ShinyHunters и недавним взломом ФБР.
Хакеры взломали Asos и разослали пользователям пуш о компрометации Snowflake
Британский онлайн-ритейлер Asos заявил об утечке данных после того, как хакеры разослали пользователям его официального мобильного приложения пуш-уведомления с текстом «ASOS HACKED». Атакующие утверждают, что скомпрометировали инстанс Snowflake компании и похитили данные клиентов.
Малварь PoeLLM заражает ИИ-сервисы майнером криптовалюты
Специалисты Lumen Black Lotus Labs обнаружили малварь PoeLLM, которая атакует доступные через интернет ИИ-сервисы и другую серверную инфраструктуру. На зараженные машины вредонос устанавливает майнеры и некоторые системы превращает в сканеры, чтобы использовать их для новых атак. С апреля 2026 года операторы этой малвари скомпрометировали более 3400 серверов, в основном в США и странах Западной Европы.
Власти США сообщили об аресте разработчика малвари для банкоматов Ploutus
Министерство юстиции США сообщило об аресте 50-летнего Анибала Александра Канелона Агирре (Anibal Alexander Canelon Aguirre), известного в сети под никами Prometheus и The Engineer. Следствие считает его руководителем венесуэльской группировки Tren de Aragua (TdA), а также разработчиком малвари Ploutus, которая применяется для атак на банкоматы — так называемого джекпоттинга (jackpotting).
Злоумышленники получили фейковые TLS-сертификаты для Google и других сервисов
В Google сообщили о серии атак на национальные доменные зоны .gh, .sl и .as. Атаки позволили злоумышленникам подменять DNS-записи отдельных доменов в этих зонах и получать для них несанкционированные TLS-сертификаты, в том числе для нескольких доменов Google и ряда других крупных сервисов.
В Ledger расследуют возможную компрометацию кошельков, продаваемых компанией CryptoBilis
Производитель аппаратных криптокошельков Ledger расследует сообщения о массовой краже криптовалюты у клиентов, которые приобрели свои устройства через реселлера CryptoBilis, работающего в странах Юго-Восточной Азии. Представители Ledger подтвердили, что уже обнаружили посторонний аппаратный компонент в одном из таких устройств. По данным аналитиков из компании Bitquery, с помощью таких «закладок» злоумышленники могли похитить около 93,2 млн долларов США из 315 кошельков.
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture
Как сообщает агентство Reuters со ссылкой на два источника, знакомых с ходом расследования, ФБР добилось отстранения от работы специалиста компании-подрядчика Accenture. Считается, что именно этот человек отвечал за скомпрометированную хакерами систему и вовремя не установил патч (судя по всему, речь идет об Oracle PeopleSoft). В результате группировка ShinyHunters сумела похитить личные данные тысяч сотрудников ФБР.
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой
Представители Wikimedia Foundation сообщили, что ИИ-агенты компании OpenAI без разрешения редактировали вики-проекты, пытались скомпрометировать публичный Etherpad и создавали серьезную нагрузку на инфраструктуру проекта. По данным фонда, агенты пытались использовать сервисы Wikimedia как прокси для получения данных со сторонних сайтов.
Американский военный получил 70 месяцев тюрьмы за атаки на AT&T, Verizon и другие компании
Бывшего солдата армии США Кэмерона Джона Вагениуса (Cameron John Wagenius), известного под никами kiberphant0m и cyb3rph4nt0m, приговорили к семидесяти месяцам тюремного заключения за кибератаки и вымогательство. Сообщается, что с апреля 2023 по декабрь 2024 года он вместе с сообщниками атаковал как минимум десять технологических и телекоммуникационных компаний, причем занимался этим еще во время службы в армии.