Компания Kiteworks попросила клиентов отключить серверы и исправила критический баг
Недавно компания Kiteworks (ранее Accellion), разрабатывающая платформу для защищенного обмена корпоративными данными, попросила клиентов отключить системы на девять часов из-за предупреждения о грядущей кибератаке. Как стало известно теперь, за это время специалисты компании обнаружили ранее неизвестную критическую уязвимость и успели выпустить исправление.
25 сентября 2026 года представители Kiteworks предупредили, что получили от разведслужб США информацию о готовящейся кибератаке на системы как самой компании, так и ее клиентов. В качестве меры предосторожности пользователям рекомендовали отключить инстансы Kiteworks, а системы, которые Kiteworks хостит для клиентов, в компании отключили самостоятельно. Отметим, что платформа компании объединяет защищенный обмен файлами, корпоративную почту, MFT, API и веб-формы.
Тогда представители Kiteworks подчеркивали, что никаких признаков взлома нет, а мера, связанная с отключением серверов, носит исключительно превентивный характер.
Как стало известно теперь, во время девятичасового отключения инженеры Kiteworks, при содействии федеральных разведслужб США, выявили ранее неизвестную критическую уязвимость. Баг затрагивал неназванную функцию, которой пользуется менее 1% клиентов.
Еще до завершения профилактического отключения специалисты успели подготовить и развернуть патч. Кроме того, сообщается, что во все окружения добавили дополнительный уровень защиты.
Представители Kiteworks утверждают, что признаков эксплуатации уязвимости или компрометации каких-либо систем в итоге обнаружено не было.
Подробности о самом баге пока не раскрываются и неизвестно, каким образом его можно эксплуатировать, а также к каким последствиям могла бы привести атака. Также проблеме пока не присвоен идентификатор CVE. Клиентам, которые самостоятельно хостят Kiteworks Advanced Forms, рекомендовано обратиться в поддержку.
В настоящее время рекомендацию по отключению уже отменили, а все системы, которые Kiteworks хостит для клиентов, снова работают в штатном режиме.
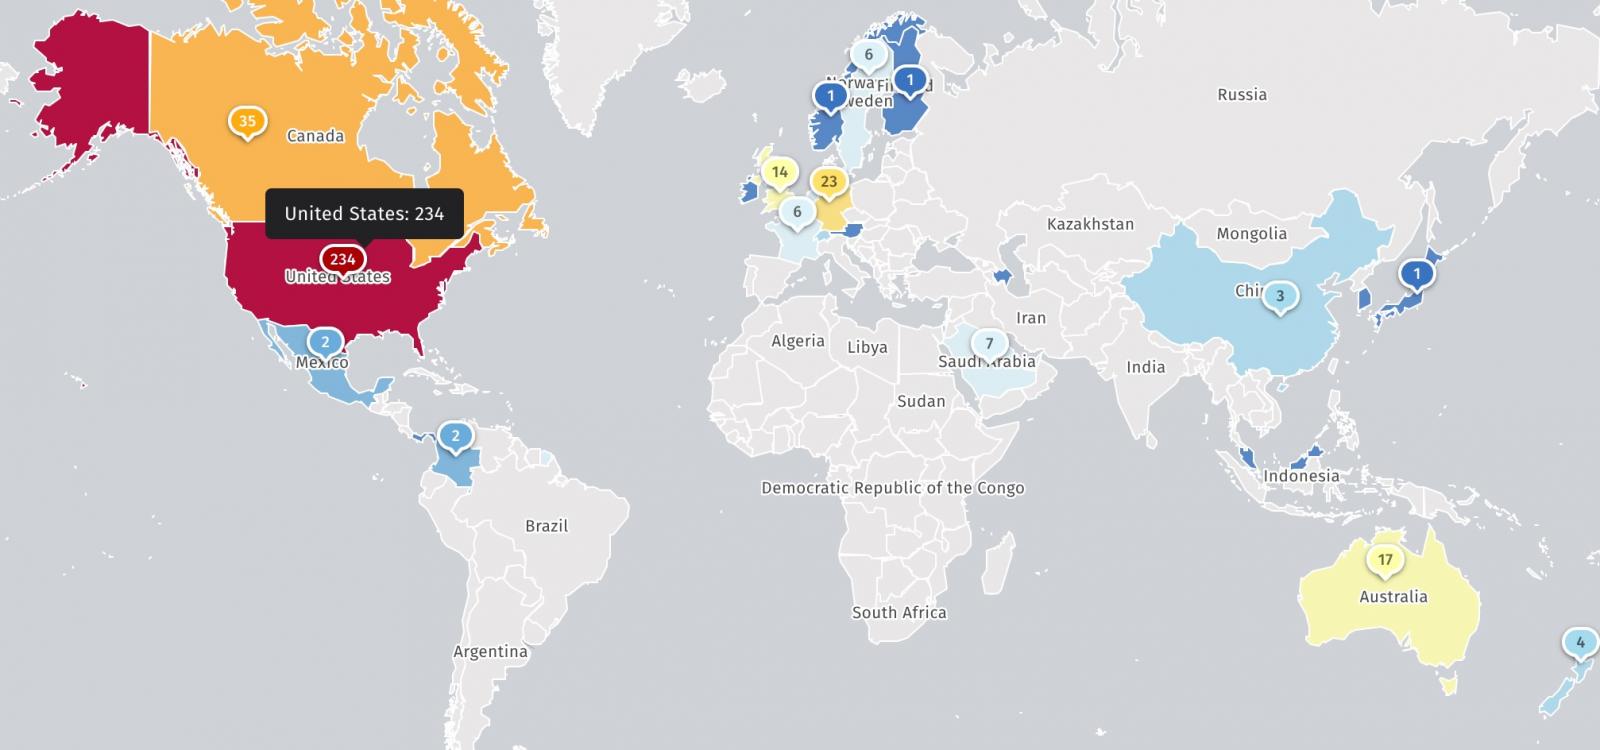
По данным Shadowserver, через интернет были доступны около 400 инстансов Kiteworks, и 234 из них находятся на территории США.
Как уже упоминалось выше, ранее компания Kiteworks называлась Accellion. В 2020–2021 годах вымогательская группировка Clop эксплуатировала 0-day-баги в продукте Accellion File Transfer Appliance, что привело к массовой краже данных. Тогда в числе пострадавших оказались десятки крупных организаций.