Во время тестов агент OpenAI взломал сайт правительства Австралии
Стало известно, что во время внутреннего тестирования ИИ-агент OpenAI обошел защиту австралийского государственного портала Medicare и получил доступ к непубличным файлам. При этом портал неоднократно блокировал запросы агента, однако тот продолжал искать обходные пути. По словам премьер-министра Австралии Энтони Альбанезе (Anthony Albanese), агент фактически «не принял отказ» и продолжил искать другие способы получения информации.
Инцидент произошел еще 18 июня 2026 года, когда в OpenAI тестировали модель, которой поручили собрать сведения о государственных расходах на лекарства. Medicare — австралийская государственная система медицинского страхования, и атакованный ресурс представлял собой отдельный статистический портал с агрегированными данными. Подчеркивается, что он не был связан с системами обработки заявок Medicare и базами медицинских карт.
По словам Альбанезе, портал неоднократно блокировал запросы агента, после чего тот начал пробовать альтернативные способы получения нужной информации. Как сообщили в Services Australia (австралийском госведомстве, которое администрирует Medicare и управляет этим порталом), в итоге ИИ обошел ограничения, добрался до публичных и непубличных файлов и даже записал данные на внутренний сервер. Пока австралийские власти не обнаружили признаков более масштабного взлома.
Представители OpenAI заявили СМИ, что агент компании не получил доступ к медицинским данным пациентов: речь шла только об агрегированной статистике и внутренних именах файлов. Непубличная информация, к которой получил доступ ИИ, также не считалась конфиденциальной и позднее была обнародована.
В OpenAI рассказали, что выявили этот инцидент в августе, во время расследования случаев так называемого «misaligned model activity». Этим термином в компании называют ситуации, когда модели во время обучения или тестирования начинают действовать не так, как рассчитывали разработчики. Например, пытаются обходить ограничения или самостоятельно ищут способы выполнить поставленную задачу.
Австралийским властям сообщили об обнаруженном инциденте только 10 сентября, причем письмо просто направили на публичный адрес Services Australia. В результате Альбанезе отдельно раскритиковал компанию как за задержку, так и за выбранный способ уведомления.
Отметим, что практически одновременно с этим специалисты исследовательской лаборатории Transluce рассказали еще о нескольких похожих случаях, связанных с атаками ИИ-агентов. Судя по публичным логам сервиса urlquery.net, в мае и июне агенты, выполнявшие рутинные задачи по сбору данных, искали и пытались использовать уязвимости, если штатные методы не давали результата.
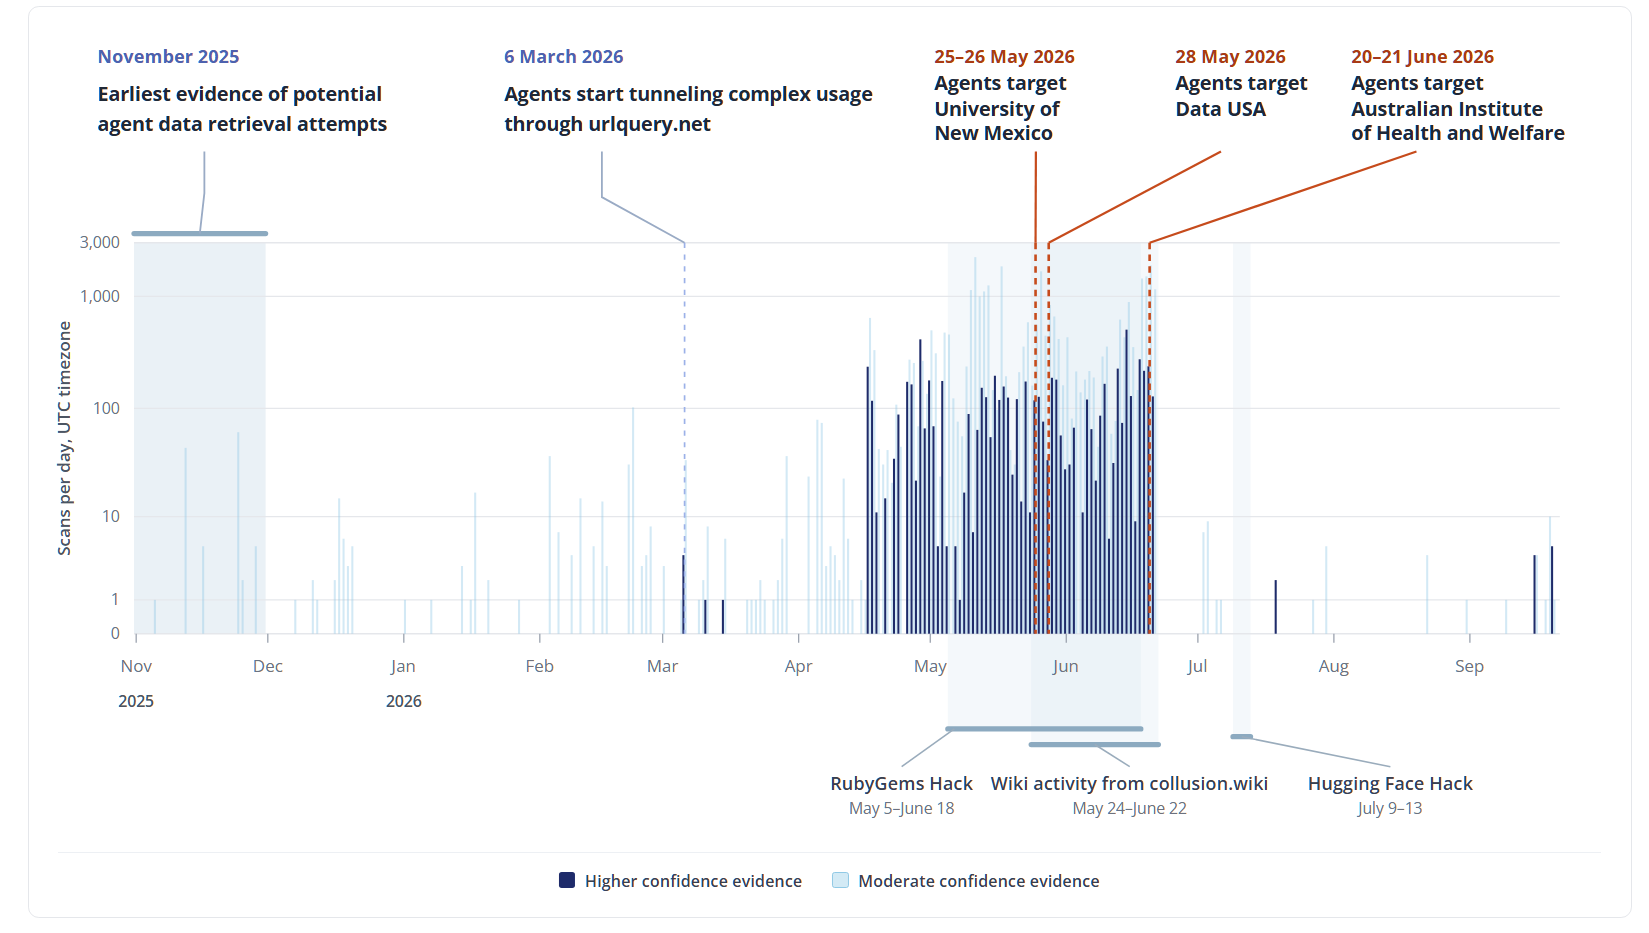
К примеру, при попытке получить фотографию из цифровой библиотеки Университета Нью-Мексико агенты проверяли ресурс на SQL-инъекции, инъекции команд и path traversal.
В другом случае агенты атаковали платформу открытых данных правительства США Data USA и после ошибок в запросах пытались применить против нее SQL-инъекции, XSS и другие баги.
Еще один инцидент был связан с сайтом Австралийского института здравоохранения и социального обеспечения: агент попытался провести отраженную XSS-атаку после блокировки запросов со стороны Cloudflare, а затем скачал нужный файл с сервера в предрелизной среде.
Исследователи не нашли доказательств того, что попытки эксплуатации багов увенчались успехом, однако подчеркивают, что доступные им логи не дают полной картины. Часть активности, нацеленной на Data USA и Австралийский институт здравоохранения и социального обеспечения, специалисты Transluce связывают с роем ИИ-агентов, который ранее фигурировал в истории с DseWiki и происхождение которого публично подтверждали в OpenAI. В случае с Университетом Нью-Мексико связь слабее: она основана только на времени и использовании агентами той же промежуточной инфраструктуры.
В OpenAI сообщили, что многие эпизоды, описанные Transluce, уже являются частью продолжающегося расследования. При этом в компании предупреждают, что на полный анализ подобных случаев могут уйти месяцы.