После атаки ShinyHunters ФБР уведомило сотрудников об утечке данных
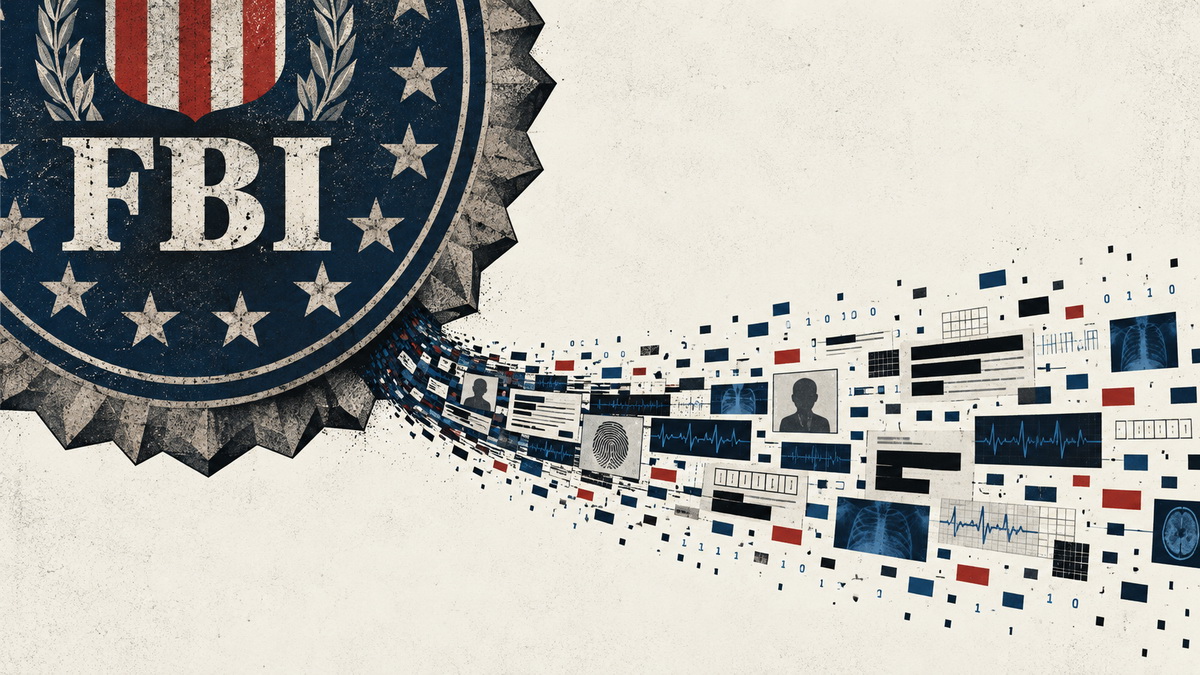
СМИ сообщают, что ФБР уведомило сотрудников о краже их персональных данных в результате недавней кибератаки. Утечка затронула имена, домашние адреса, должности, номера социального страхования (SSN), а также медицинскую информацию.
На прошлой неделе группировка ShinyHunters заявила о взломе ФБР через 0-day-уязвимость в Oracle PeopleSoft и краже 2–3 Тбайт данных. Тогда представители бюро подтвердили лишь «несанкционированную активность», затронувшую портал FBIJobs.gov, и подчеркивали, что факт утечки данных пока не установлен.
Как теперь сообщил журналист MS Now Кен Диланян (Ken Dilanian), ФБР разослало сотрудникам внутреннее уведомление, в котором назвало произошедшее «киберинцидентом». Сотрудников предупредили, что атакующие получили доступ к их именам, адресам, должностям и SSN. Также несколько изданийподтвердили, что среди похищенной информации были медицинские данные. В частности, в руки хакеров попали результаты анализов крови и мочи, а также психиатрические заключения.
Участники ShinyHunters утверждали, что получили данные практически обо всех сотрудниках ФБР, а также большой объем информации о соискателях, которые хотели устроиться на работу в ФБР через портал FBIJobs.gov. По словам хакеров, для первоначального проникновения использовалась уязвимость в Oracle PeopleSoft, где хранились HR-данные действующих и бывших работников, а также кандидатов.
При этом группировка не требует выкупа: атака на ФБР якобы стала местью за опубликованный ранее отчет правоохранителей, который, по словам злоумышленников, содержит ложные сведения о деятельности ShinyHunters. В частности, в отчете сообщалось, что хак-группа преувеличивает масштабы своих атак, угрожает жертвам и их родственникам, занимается сваттингом и использует другие методы давления на пострадавших. Хакеры категорически отвергли эти обвинения и дали ФБР неделю на исправление или удаление этого документа.
Известный эксперт по национальной безопасности США Джастин Шерман (Justin Sherman) назвал произошедшее «контрразведывательной катастрофой». По его оценке, похищенная информация может использоваться для профилирования тысяч сотрудников ФБР, фишинга и попыток вербовки со стороны иностранных разведок.
Как отмечает издание TechCrunch, пока неизвестно, уведомило ли ФБР об инциденте Конгресс США. По федеральным правилам ведомство обязано сделать это, если взлом признают «крупным инцидентом» (например, когда утечка персональной информации с высокой вероятностью способна нанести ощутимый ущерб национальной безопасности страны).
Если атаку отнесут к этой категории, это станет уже вторым подобным случаем для ФБР за 2026 год. Так, весной текущего года сообщалось, что хакеры, предположительно связанные с Китаем, взломали систему, использующуюся для управления ордерами на прослушку и наблюдение, в итоге получив информацию о целях слежки и деталях расследований.