Утечки данных
Новости в категории «Утечки данных»
Взлом OpenCode привел к утечке ключей API и несанкционированным списаниям
Разработчики опенсорсного ИИ-инструмента OpenCode сообщили об инциденте, из-за которого произошла утечка API-ключей OpenAI, Anthropic и Google. По предварительным подсчетам, проблема затронула 1,4% пользователей OpenCode Console, но некоторые пострадавшие уже сообщают о несанкционированных списаниях на сотни и даже тысячи долларов США.
Компания FirstVDS сообщила о взломе
Хостинг-провайдер FirstVDS пострадал от хакерской атаки: 17 октября 2026 года злоумышленники воспользовались уязвимостью в VMmanager 6 и получили доступ к части инфраструктуры компании. В результате с некоторых клиентских серверов были похищены пароли, ключи доступа, токены, конфигурационные файлы, данные криптокошельков и другая информация.
ФБР объявило об аресте третьего участника ShinyHunters
В США арестовали 54-летнего канадского ИБ-специалиста Эдварда Дубровски (Edward Dubrovsky), который работал с жертвами вымогателей и помогал компаниям вести переговоры с хакерами. По информации СМИ, его арест может быть связан с расследованием атак хак-группы ShinyHunters и недавним взломом ФБР.
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture
Как сообщает агентство Reuters со ссылкой на два источника, знакомых с ходом расследования, ФБР добилось отстранения от работы специалиста компании-подрядчика Accenture. Считается, что именно этот человек отвечал за скомпрометированную хакерами систему и вовремя не установил патч (судя по всему, речь идет об Oracle PeopleSoft). В результате группировка ShinyHunters сумела похитить личные данные тысяч сотрудников ФБР.
Репозитории на GitHub раскрывают более 543 000 учетных данных
Исследователи из компании Truffle Security подсчитали, что в открытых репозиториях на GitHub опубликованы 543 699 уникальных и по-прежнему действующих учетных данных. Причем некоторые из этих секретов доступны годами: медианное время жизни таких утечек составляет 784 дня, а самый старый (все еще работающий) секрет оказался датирован 2009 годом.
Из кадровой базы Пентагона утекли данные почти 3 млн человек
Центр кадровых данных Министерства обороны США (Defense Manpower Data Center, DMDC) сообщил о крупной утечке данных. Это подразделение Пентагона хранит сведения о военнослужащих, гражданских сотрудниках, подрядчиках, членах их семей, пенсионерах и ветеранах. Представители Пентагона заявили СМИ, что утечка затронула данные 2,76 млн живых людей и еще 294 000 умерших. Для сравнения, по состоянию на март 2026 года в вооруженных силах США насчитывалось около 1,3 млн действующих военнослужащих.
После атаки ShinyHunters ФБР уведомило сотрудников об утечке данных
СМИ сообщают, что ФБР уведомило сотрудников о краже их персональных данных в результате недавней кибератаки. Утечка затронула имена, домашние адреса, должности, номера социального страхования (SSN), а также медицинскую информацию.
Агенты OpenAI загружали пользовательские изображения на сторонние сайты
Представители OpenAI раскрыли еще один инцидент, связанный с ИИ-агентами компании: в 53 случаях они загрузили предоставленные пользователями изображения на сторонние сервисы для хостинга картинок. В компании подчеркнули, что подавляющее большинство пользователей эта проблема не затронула.
«Додо Пицца» пострадала от кибератаки. Хакеры утверждают, что похитили данные пользователей
Представители сети ресторанов «Додо Пицца» сообщили о кибератаке на свою ИТ-систему и предупредили о возможной утечке персональных данных клиентов. Ответственность за атаку взяла на себя группировка DataSuckers, которая утверждает, что получила доступ ко всем базам компании и скачала несколько терабайт информации.
Gyazo взломали. Утечка затронула 23 млн записей
Представители японской компании Helpfeel сообщили о взломе сервиса Gyazo, предназначенного для создания скриншотов, GIF и коротких записей экрана. Злоумышленники получили доступ к 23,6 млн пользовательских записей, а также к метаданным около 490 млн изображений. При этом похищенная информация позволяет восстановить некоторые ссылки, хотя раньше это считалось невозможным.
Мошенники получили данные клиентов Revolut через почту властей Италии и теперь требуют выкуп
Утечка данных клиентов финтех-компании Revolut оказалась связана с компрометацией сертифицированной электронной почты итальянских властей: атакующие использовали ее для отправки поддельных запросов на раскрытие данных. Кроме того, теперь один из предполагаемых участников атаки требует у Revolut выкуп в размере 3 млн долларов США и угрожает продать похищенные клиентские данные другим преступникам.
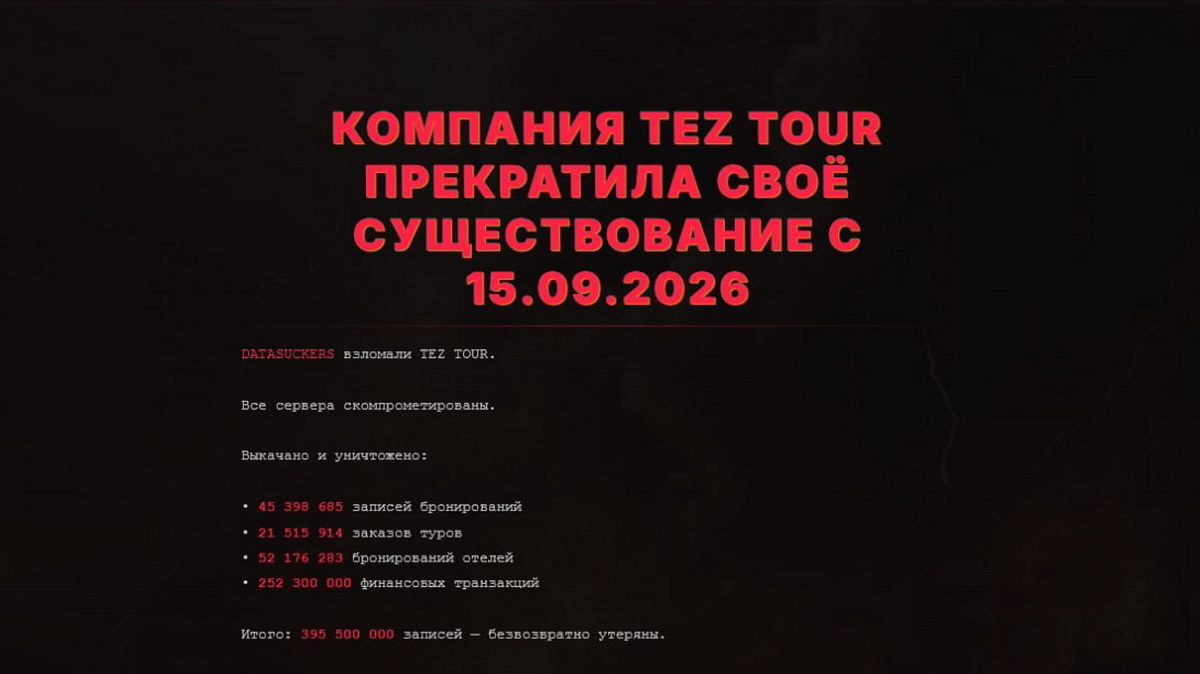
Хакеры заявили о компрометации инфраструктуры туроператора Tez Tour
Хак-группа DataSuckers заявила о взломе туроператора Tez Tour. 15 сентября атакующие дефейснули сайт компании и заявили о компрометации серверов, краже пользовательских данных и уничтожении информации. Представители Tez Tour подтвердили инцидент, но утверждают, что признаков утечки в компании пока не обнаружили.
Расширение для Twitch раскрыло OAuth-токены десятков тысяч пользователей
Специалисты компании Socket обнаружили, что браузерное расширение Twitch Enhanced Viewer | JeetBot, ориентированное на русскоязычных пользователей и насчитывающее около 31 000 установок, передавало OAuth-токены на прокси-серверы своих разработчиков.
В IDScan подтвердили утечку 153 млн водительских удостоверений
Представители сервиса для верификации личности IDScan подтвердили, что злоумышленники взломали облачную платформу компании. Ранее именно IDScan называли вероятным источником масштабной утечки, связанной с даркнет-сервисом Nexus, который продавал доступ к более чем 153 млн сканов водительских удостоверений жителей США и Канады.
Revolut раскрыл мошенникам данные клиентов
Британская финтех-компания Revolut подтвердила утечку данных своих клиентов. Причем данные пользователей злоумышленникам передали сами специалисты Revolut. Атакующие присылали компании по электронной почте поддельные запросы от имени неназванной госструктуры. Так как письма приходили с адреса в реальном почтовом домене ведомства, сотрудники Revolut приняли их за настоящие и раскрыли запрошенную информацию.
Хакеры взломали тестовый сервер и прокси Surfshark
В Surfshark сообщили об инциденте, в ходе которого злоумышленники получили доступ к внутреннему тестовому серверу компании. Причиной взлома стала ошибка в конфигурации: систему, предназначенную для внутренних нужд, случайно оставили открытой из интернета. В результате злоумышленники получили доступ к конфигурациям сервисов, учетным данным для сборки ПО, части системных бинарников и фрагментам репозитория с исходным кодом.
Хакеры похитили данные 67 000 владельцев аппаратных кошельков Trezor
Представители производителя аппаратных криптокошельков Trezor сообщают, что утечка данных, связанная с логистическим партнером ShipMonk, оказалась значительно масштабнее, чем предполагалось ранее. Как выяснилось, злоумышленники похитили данные 67 000 клиентов Trezor из США, причем часть этой информации должны были удалить еще несколько лет назад.
В даркнете продают более 153 млн водительских удостоверений
ИБ-журналист Брайан Кребс (Brian Krebs) опубликовал расследование, посвященное новому даркнет-сервису Nexus. Кребс обнаружил в продаже базу, содержащую 153 млн водительских удостоверений жителей США и Канады. Проверяя происхождение данных, он нашел в базе документы нескольких знакомых ему людей, включая собственные права и права своей матери. Кребс полагает, что уже вышел на вероятный источник этой масштабной утечки — сервис проверки документов IDScan[.]net. Расследованием происходящего уже занимается ФБР.
Баг Lenovo ID привел к взлому более 5000 аккаунтов Dropbox
Представители Dropbox предупредили более 5000 пользователей о компрометации их аккаунтов. По данным компании, злоумышленники воспользовались ошибкой в процессе проверки email-адресов со стороны Lenovo и старой интеграцией между Lenovo ID и Dropbox, которая позволяла войти в чужой аккаунт без пароля.

Вымогатель Rhysida атаковал городские власти Берлина
Власти Берлина сообщили, что из городской административной сети произошла утечка данных, а также заявили, что хакеры пытаются вымогать у них выкуп. Ответственность за атаку взяла на себя группировка Rhysida, которая утверждает, что похитила у городских властей 5,79 Тбайт информации (около 1,44 млн файлов).