Кибератаки
Новости в категории «Кибератаки»
Лидером вымогательской группы KillSec оказался 16-летний подросток
В рамках международной операции KillSwitch правоохранительные органы ликвидировали инфраструктуру вымогательской группировки KillSec, конфисковали ее сайт для «слива» данных и серверы, а также задержали трех подозреваемых. При этом предполагаемым администратором и главным оператором группы оказался 16-летний подросток.
Ботнет Carbonato использует ИИ для захвата незащищенных Docker-хостов
Специалисты ThreatDown изучили новый ботнет Carbonato, который взламывает плохо защищенные Docker-хосты. Целью становятся системы, где API доступен без аутентификации через порт 2375. После захвата машины малварь устанавливает в систему Hermes Agent — опенсорсный фреймворк для ИИ-агентов — и разворачивает в нем агента GH0ST, которым операторы управляют через Telegram.
Кастомные GPT используются для ClickFix-атак и распространения RAT
ИБ-специалисты из компании Huntress обнаружили, что злоумышленники распространяют RAT через кастомные GPT в ChatGPT. Такие вредоносные экземпляры продвигаются в спонсируемых результатах поиска Google и направляют пользователей на сайты с ClickFix-приманками.
Аккаунт Microsoft в соцсети X взломали для распространения криптовалютного скама
Неизвестные злоумышленники «угнали» официальный аккаунт Microsoft в соцсети X, на который подписаны более 13 млн человек. Взломщики использовали учетную запись для раскрутки криптотокена $Clippy, названного в честь знаменитой скрепки-помощника из старых версий Microsoft Office.
Еще одного участника группы ShinyHunters могли арестовать в Иордании
По данным информационного агентства Reuters, власти Иордании задержали предполагаемого участника группировки ShinyHunters, известного под ником Rey. Источники журналистов утверждают, что теперь он сотрудничает с ФБР и помогает правоохранительным органам установить личности и местонахождение других участников группы.
ФБР призвало участников ShinyHunters сдаться и сообщило, что знает, как их найти
ФБР публично обратилось к участникам хакерской группы ShinyHunters и предложило им добровольно сдаться. В ведомстве предупредили хакеров, что после недавнего ареста одного из предполагаемых лидеров группировки следствие получило новые зацепки и продолжает собирать информацию о других участниках.
Компания Kiteworks попросила клиентов отключить серверы и исправила критический баг
Недавно компания Kiteworks (ранее Accellion), разрабатывающая платформу для защищенного обмена корпоративными данными, попросила клиентов отключить системы на девять часов из-за предупреждения о грядущей кибератаке. Как стало известно теперь, за это время специалисты компании обнаружили ранее неизвестную критическую уязвимость и успели выпустить исправление.
Голландская полиция арестовала предполагаемого участника группы ShinyHunters
Полиция Нидерландов сообщила об аресте 24-летнего жителя Амстердама в рамках расследования деятельности хак-группы ShinyHunters. ФБР называет этого человека одним из предполагаемых лидеров группировки, которой приписывают атаки более чем на 140 организаций. Кроме того, после изучения изъятого ноутбука мужчину заподозрили в подготовке двух убийств за рубежом.
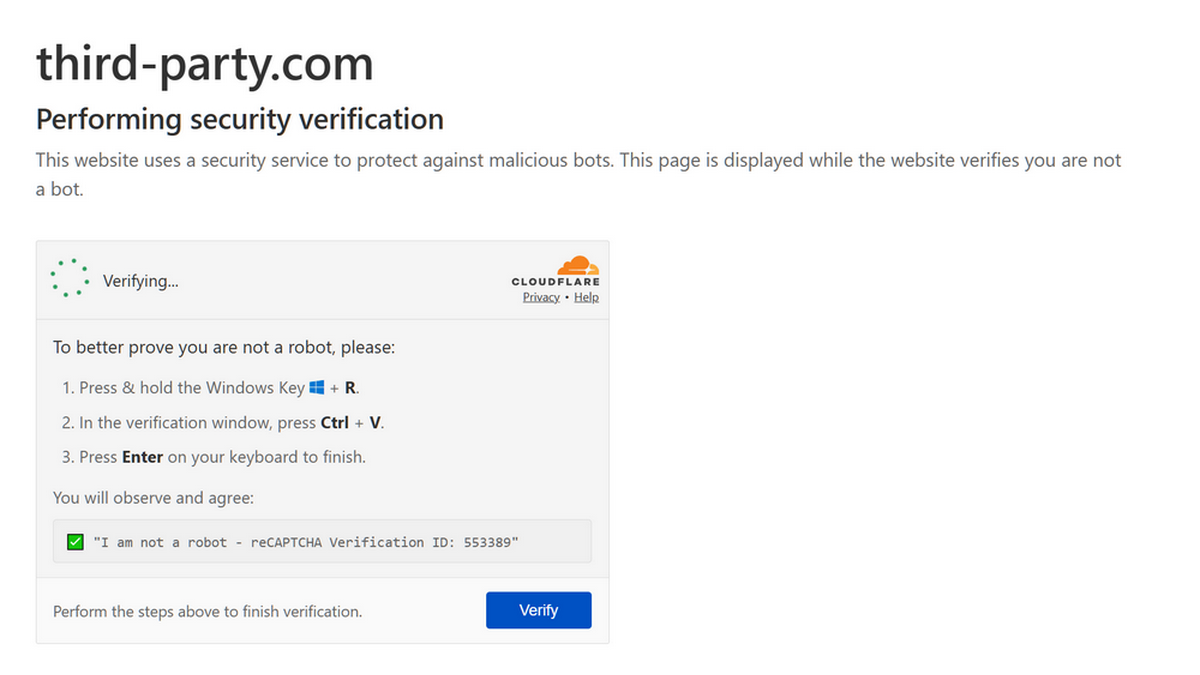
Хакеры используют домен third-party[.]com для ClickFix-атак
Исследователи из компании Manifold Security обнаружили, что домен third-party[.]com, который годами используется в документации и коде как условный адрес стороннего сервиса, теперь показывает пользователям Windows вредоносную страницу с ClickFix-атакой. Проблема заключается в том, что ссылки на этот домен встречаются более чем в 1700 публичных репозиториях, включая документацию Chromium, Sanity и Vercel, спецификации W3C, навыки для ИИ-агентов и MCP-серверов.
После атаки ShinyHunters ФБР уведомило сотрудников об утечке данных
СМИ сообщают, что ФБР уведомило сотрудников о краже их персональных данных в результате недавней кибератаки. Утечка затронула имена, домашние адреса, должности, номера социального страхования (SSN), а также медицинскую информацию.
Bitget связывает недавнюю атаку с уязвимостью в стороннем защитном продукте
Представители криптобиржи Bitget раскрыли новые детали недавней кибератаки, в результате которой злоумышленники похитили активы на сумму 387,5 млн долларов США. По данным компании, атакующие проникли во внутреннюю инфраструктуру биржи через 0-day-уязвимость в стороннем ИБ-продукте и получили учетные данные с высокими привилегиями.
«Додо Пицца» пострадала от кибератаки. Хакеры утверждают, что похитили данные пользователей
Представители сети ресторанов «Додо Пицца» сообщили о кибератаке на свою ИТ-систему и предупредили о возможной утечке персональных данных клиентов. Ответственность за атаку взяла на себя группировка DataSuckers, которая утверждает, что получила доступ ко всем базам компании и скачала несколько терабайт информации.
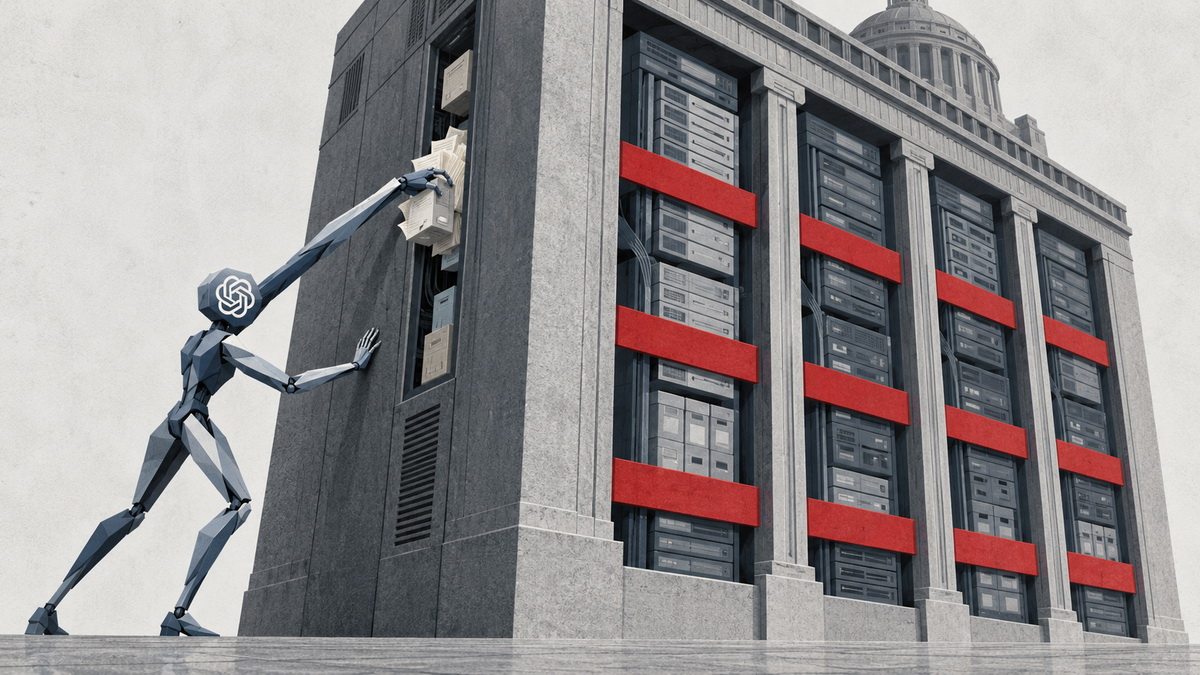
Во время тестов агент OpenAI взломал сайт правительства Австралии
Стало известно, что во время внутреннего тестирования ИИ-агент OpenAI обошел защиту австралийского государственного портала Medicare и получил доступ к непубличным файлам. При этом портал неоднократно блокировал запросы агента, однако тот продолжал искать обходные пути. По словам премьер-министра Австралии Энтони Альбанезе (Anthony Albanese), агент фактически «не принял отказ» и продолжил искать другие способы получения информации.
ИИ-агенты похитили данные 600 000 банковских карт и заразили более 100 сайтов скиммерами
Исследователи из ИБ-стартапа Gambit обнаружили вредоносную кампанию, нацеленную на интернет-магазины. По словам специалистов, неизвестный злоумышленник практически полностью автоматизировал свои атаки с помощью ИИ-агентов. Так, с июля 2026 года хакер успел атаковать сотни целей, похитить данные более 600 000 банковских карт и внедрить веб-скиммеры как минимум на 119 сайтов.
Инструментом вымогателей стали групповые политики Active Directory
Специалисты «Лаборатории Касперского» рассказали о необычной вымогательской атаке на производственное предприятие на Ближнем Востоке. Хакеры похитили данные, заблокировали компьютеры организации и потребовали выкуп, но при этом не шифровали файлы и не запускали малварь на Windows-машинах.
Полиция и компания Microsoft нарушили работу фишингового сервиса EvilTokens
Специалисты Microsoft и правоохранительные органы нарушили работу фишинговой платформы EvilTokens, с помощью которой злоумышленники скомпрометировали более 12 000 почтовых ящиков в 10 000 организаций по всему миру. В Великобритании арестованы два предполагаемых администратора сервиса.
Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel
Специалисты LastPass и Delphos Labs обнаружили масштабную вредоносную кампанию, в рамках которой атакующие размещают репозитории на GitHub, выдавая себя за LastPass и еще как минимум 39 компаний. Фальшивые репозитории продвигаются через поисковики и распространяют новый инфостилер Rapuncel вместе с подписанным Microsoft драйвером, способным отключать 145 защитных продуктов.
Северокорейская группировка WaterPlum похитила $11 млн с 7000 криптокошельков
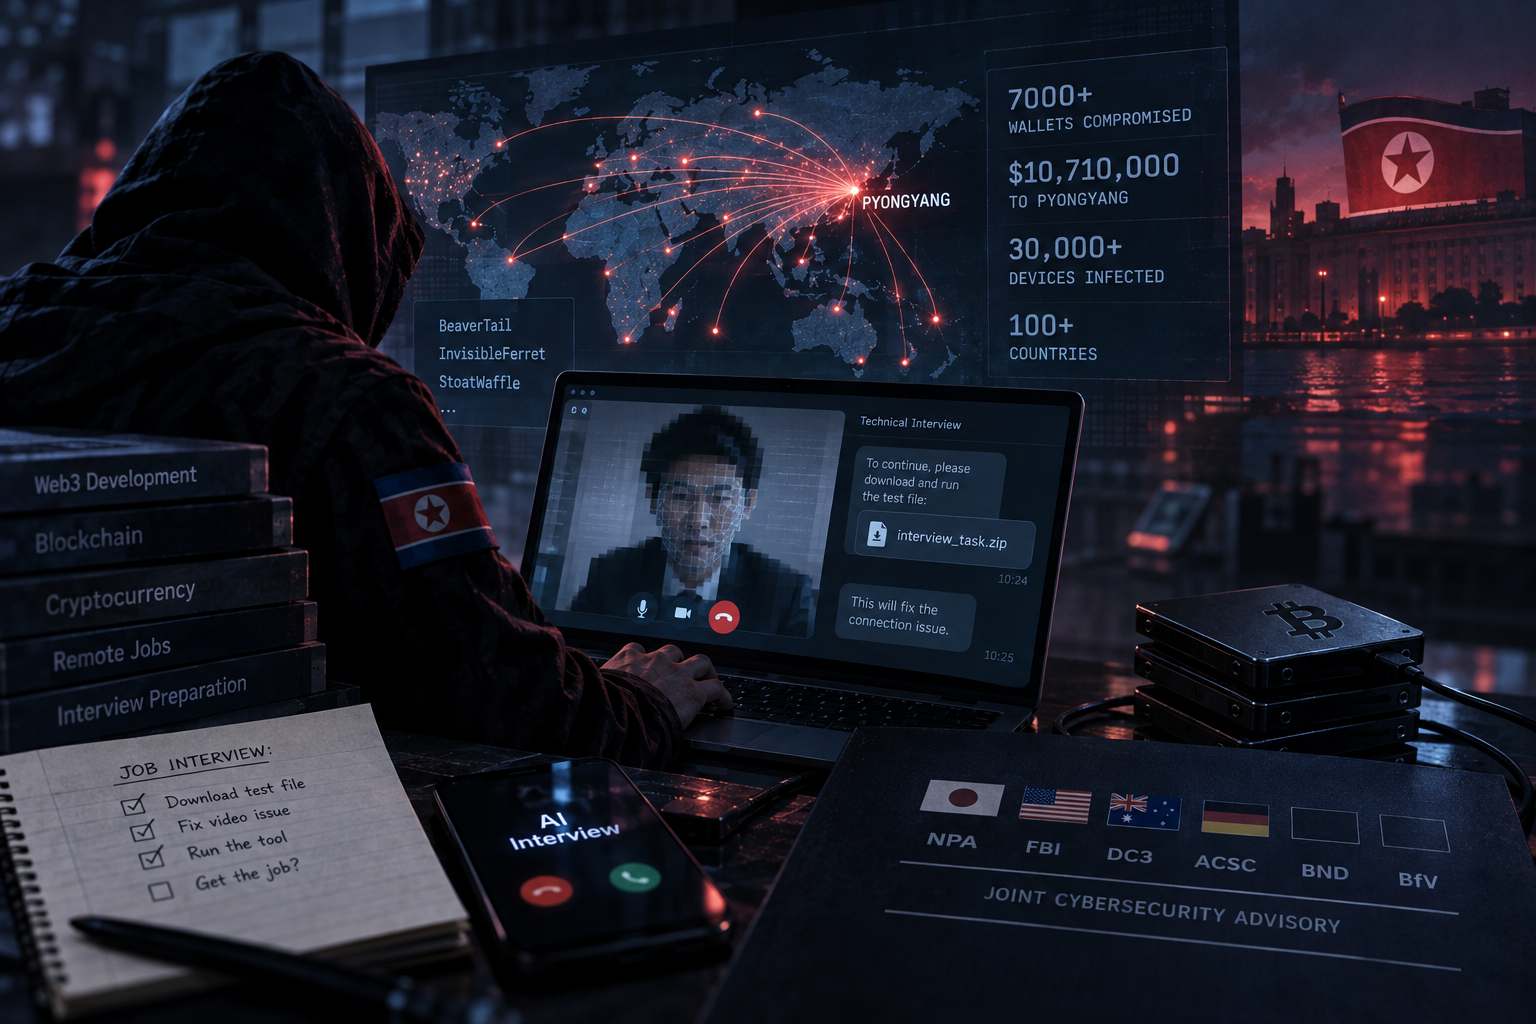
Группа хакеров из Северной Кореи похитила средства более чем с 7000 криптовалютных кошельков или учетные данные для доступа к ним и перевела в Пхеньян около $10,71 млн, говорится в совместном заявлении семи силовых ведомств четырех стран, опубликованном 18 сентября.
Gyazo взломали. Утечка затронула 23 млн записей
Представители японской компании Helpfeel сообщили о взломе сервиса Gyazo, предназначенного для создания скриншотов, GIF и коротких записей экрана. Злоумышленники получили доступ к 23,6 млн пользовательских записей, а также к метаданным около 490 млн изображений. При этом похищенная информация позволяет восстановить некоторые ссылки, хотя раньше это считалось невозможным.
ФБР изъяло домены DDoS-сервиса NightmareStresser
ФБР изъяло два домена NightmareStresser — сервиса, предназначенного для DDoS-атак по найму. По данным американских властей, NightmareStresser был одним из старейших действующих DDoS-сервисов, и с 2022 года его использовали для сотен тысяч атак по всему миру.