ФБР призвало участников ShinyHunters сдаться и сообщило, что знает, как их найти
ФБР публично обратилось к участникам хакерской группы ShinyHunters и предложило им добровольно сдаться. В ведомстве предупредили хакеров, что после недавнего ареста одного из предполагаемых лидеров группировки следствие получило новые зацепки и продолжает собирать информацию о других участниках.
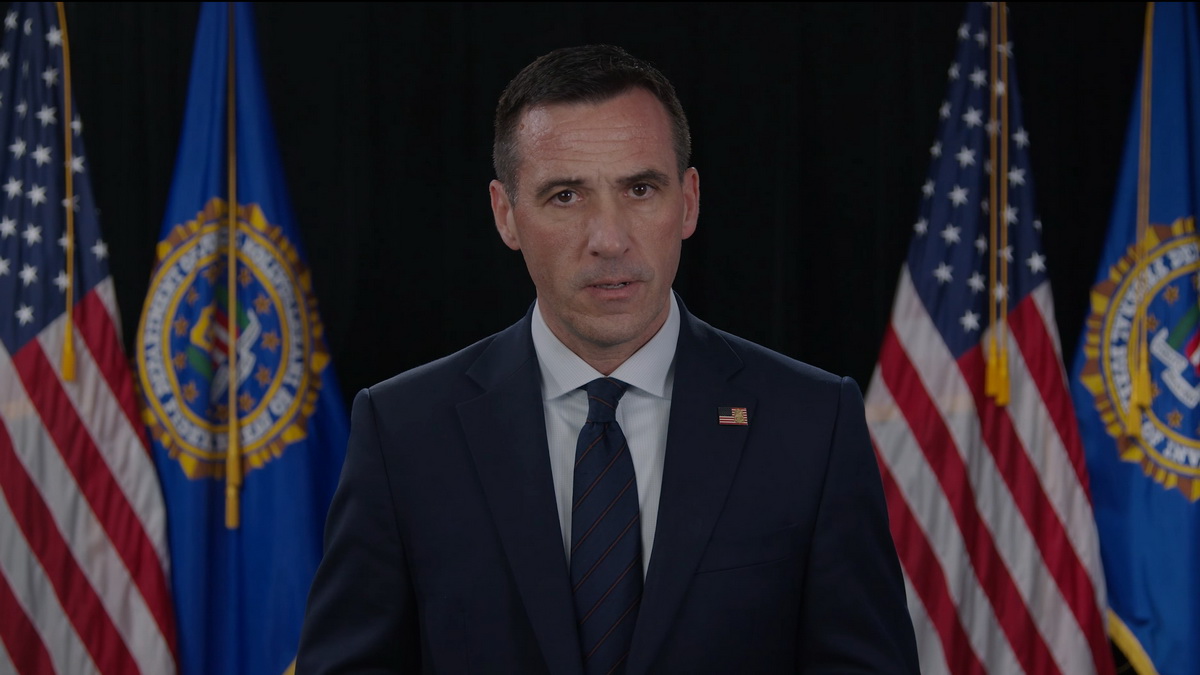
С видеообращением к хакерам выступил помощник директора киберподразделения ФБР Бретт Лезерман (Brett Leatherman). Видео было опубликовано вскоре после того, как полиция Нидерландов сообщила об аресте 24-летнего жителя Амстердама, которого американские правоохранители считают одним из предполагаемых лидеров ShinyHunters.
Хотя имя подозреваемого официально не раскрывается, однако известный ИБ-журналист Брайан Кребс (Brian Krebs) и сайт DataBreaches идентифицировали задержанного как Пепейна ван дер Стапа (Pepijn van der Stap), ранее известного в сети под ником Umbreon.
«Участники других групп тоже рассчитывали, что анонимность и сообщники помогут им остаться в тени. Но после арестов люди нередко начинают сотрудничать со следствием, а изъятая инфраструктура дает новые зацепки и помогает выйти на остальных», — заявил Лезерман.
По его словам, чем дольше участники ShinyHunters продолжают свою активность, тем больше данных о них получают правоохранители. «Вы знаете, как найти нас, а мы знаем, как найти вас. Рекомендуем выйти на контакт с нами первыми, пока выбор все еще за вами», — добавил представитель ФБР.
В ФБР не уточнили, действительно ли в ходе расследования удалось захватить какую-то часть инфраструктуры ShinyHunters, и успел ли кто-то из участников группы воспользоваться предложением сдаться. Однако после ареста ван дер Стапа в ФБР сообщили, что правоохранители изъяли его электронные устройства, изучают новые зацепки и не исключают дальнейших задержаний.
По данным бюро, с прошлого года ShinyHunters и связанные с этой группой злоумышленники взломали более 140 организаций по всему миру и получили от пострадавших выкупы на сумму не менее 70 млн долларов США. Как правило, группировка атакует корпоративные SSO-аккаунты, сторонних подрядчиков и облачные SaaS-платформы (включая Salesforce и Snowflake), похищает данные, а затем требует выкуп под угрозой их публикации.
Напомним, что противостояние ShinyHunters и ФБР началось на прошлой неделе, когда хакеры заявили о взломе систем ФБР. Тогда злоумышленники утверждали, что им удалось скомпрометировать и дефейснуть портал для соискателей FBIJobs.gov и похитить порядка 2–3 Тбайт данных. Среди украденной информации якобы были персональные и медицинские данные всех действующих и бывших сотрудников ведомства, а также соискателей.
Как сообщало агентство Reuters, некоторые из скомпрометированных сотрудников были задействованы в расследованиях, касающихся Китая и России, и происходящее вызывает опасения по поводу возможной конфиденциальности украденной информации.
При этом группировка не потребовала выкуп: атака на ФБР якобы стала местью за опубликованный ранее отчет правоохранителей, который, по словам злоумышленников, содержит ложные сведения о деятельности ShinyHunters. В частности, в отчете сообщалось, что хак-группа преувеличивает масштабы своих атак, угрожает жертвам и их родственникам, занимается сваттингом и использует другие методы давления на пострадавших. Хакеры категорически отвергли эти обвинения и дали ФБР неделю на исправление или удаление этого документа.
«Все это — маркетинговая кампания, направленная на защиту нашего бизнеса и активную борьбу с дезинформацией, — заявлял представитель ShinyHunters изданию 404 Media. — Если бы мы сделали заявление обычным способом, это никогда не привлекло бы столько внимания к нашим словам и намерениям».