Аккаунт Microsoft в соцсети X взломали для распространения криптовалютного скама
Неизвестные злоумышленники «угнали» официальный аккаунт Microsoft в соцсети X, на который подписаны более 13 млн человек. Взломщики использовали учетную запись для раскрутки криптотокена $Clippy, названного в честь знаменитой скрепки-помощника из старых версий Microsoft Office.
Инцидент произошел 1 октября 2026 года и начался с того, что аккаунт @Microsoft подписался на профиль @clippymsftcto, который выдавал себя за Clippy, а затем поделился его публикацией. Кроме того, злоумышленники изменили аватар Microsoft на изображение скрепки.
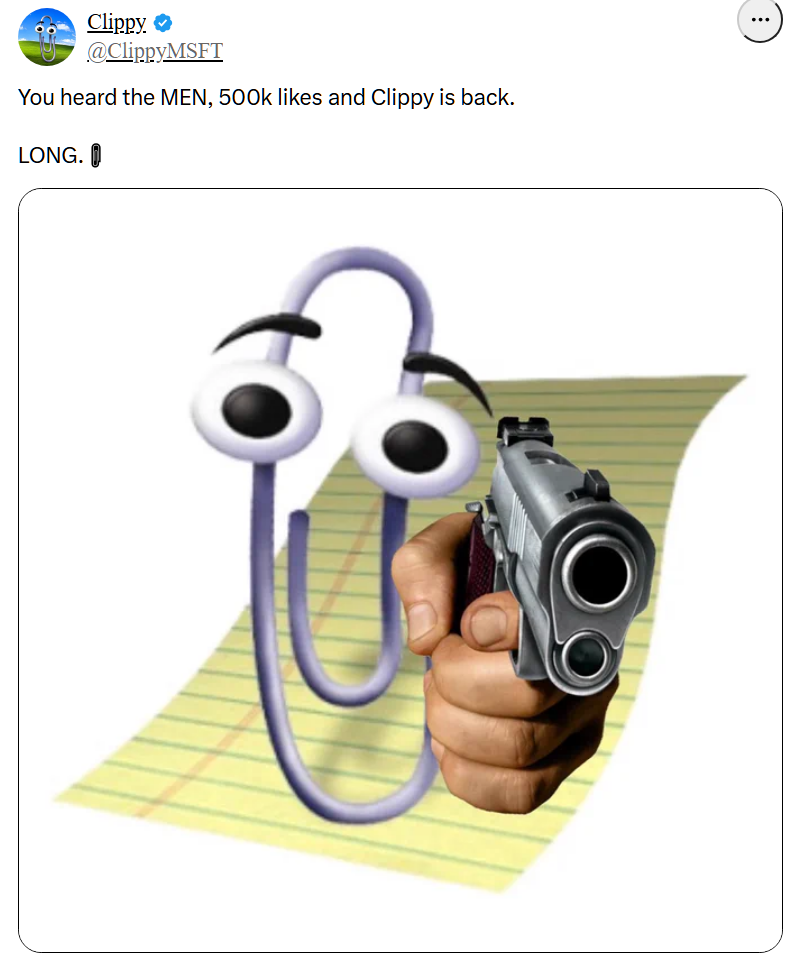
Вскоре аккаунт @clippymsftcto был заблокирован, однако связанный с ним профиль @ClippyMSFT продолжил рекламировать токен $Clippy. При этом его операторы утверждали, что пул ликвидности токена якобы напрямую связан с MSFT — биржевым тикером Microsoft.
Примерно через полчаса после взлома в аккаунте Microsoft появился пост с «извинениями». В нем сообщалось, что компании известно о токене, который продвигают с использованием бренда Clippy и интеллектуальной собственности Microsoft без разрешения.
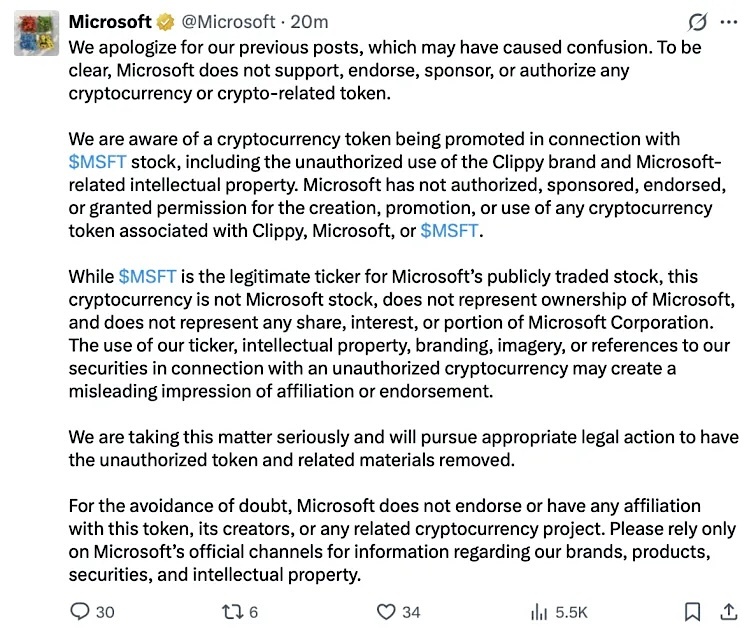
«Microsoft не санкционировала создание, продвижение или использование каких-либо криптовалютных токенов, связанных с Clippy, Microsoft или $MSFT, а также не спонсирует и не поддерживает их», — гласило сообщение.
Однако вскоре этот пост удалили, а позже в Microsoft пояснили СМИ, что эта запись тоже была опубликована хакерами и исходила не от представителей компании.
Настоящие представители Microsoft подтвердили факт взлома и сообщили, что уже восстановили контроль над аккаунтом:
«Мы подтверждаем, что посторонние лица получили доступ к нашему аккаунту в X и опубликовали от его имени сообщения, которые не имеют отношения к Microsoft. Сейчас контроль над аккаунтом восстановлен, а посты злоумышленников удалены. Мы продолжаем выяснять обстоятельства инцидента».
При этом пока неясно, как именно атакующие смогли получить доступ к аккаунту корпорации.
Отметим, что это не первый подобный инцидент с учетными записями Microsoft. Например, в июне 2024 года криптомошенники захватили профиль Microsoft India в соцсети X, на тот момент насчитывавший более 211 000 подписчиков. Хакеры использовали аккаунт для имитации учетной записи известного трейдера и аналитика Кита Гилла (Keith Gill), известного как Roaring Kitty. Тогда пользователей заманивали на фишинговый сайт с фальшивым пресейлом криптовалюты GameStop.
Кроме того, подобные атаки неоднократно затрагивали и другие крупные аккаунты в X. Так, в январе 2024 года злоумышленники захватили аккаунт Комиссии по ценным бумагам и биржам США (SEC) и разместили фальшивое сообщение об одобрении спотовых Bitcoin-ETF, что заметно повлияло на курс Bitcoin. Позже причастный к этой атаке житель Алабамы Эрик Каунсил младший (Eric Council Jr.) признал свою вину и получил 14 месяцев тюрьмы.