Северокорейская группировка WaterPlum похитила $11 млн с 7000 криптокошельков
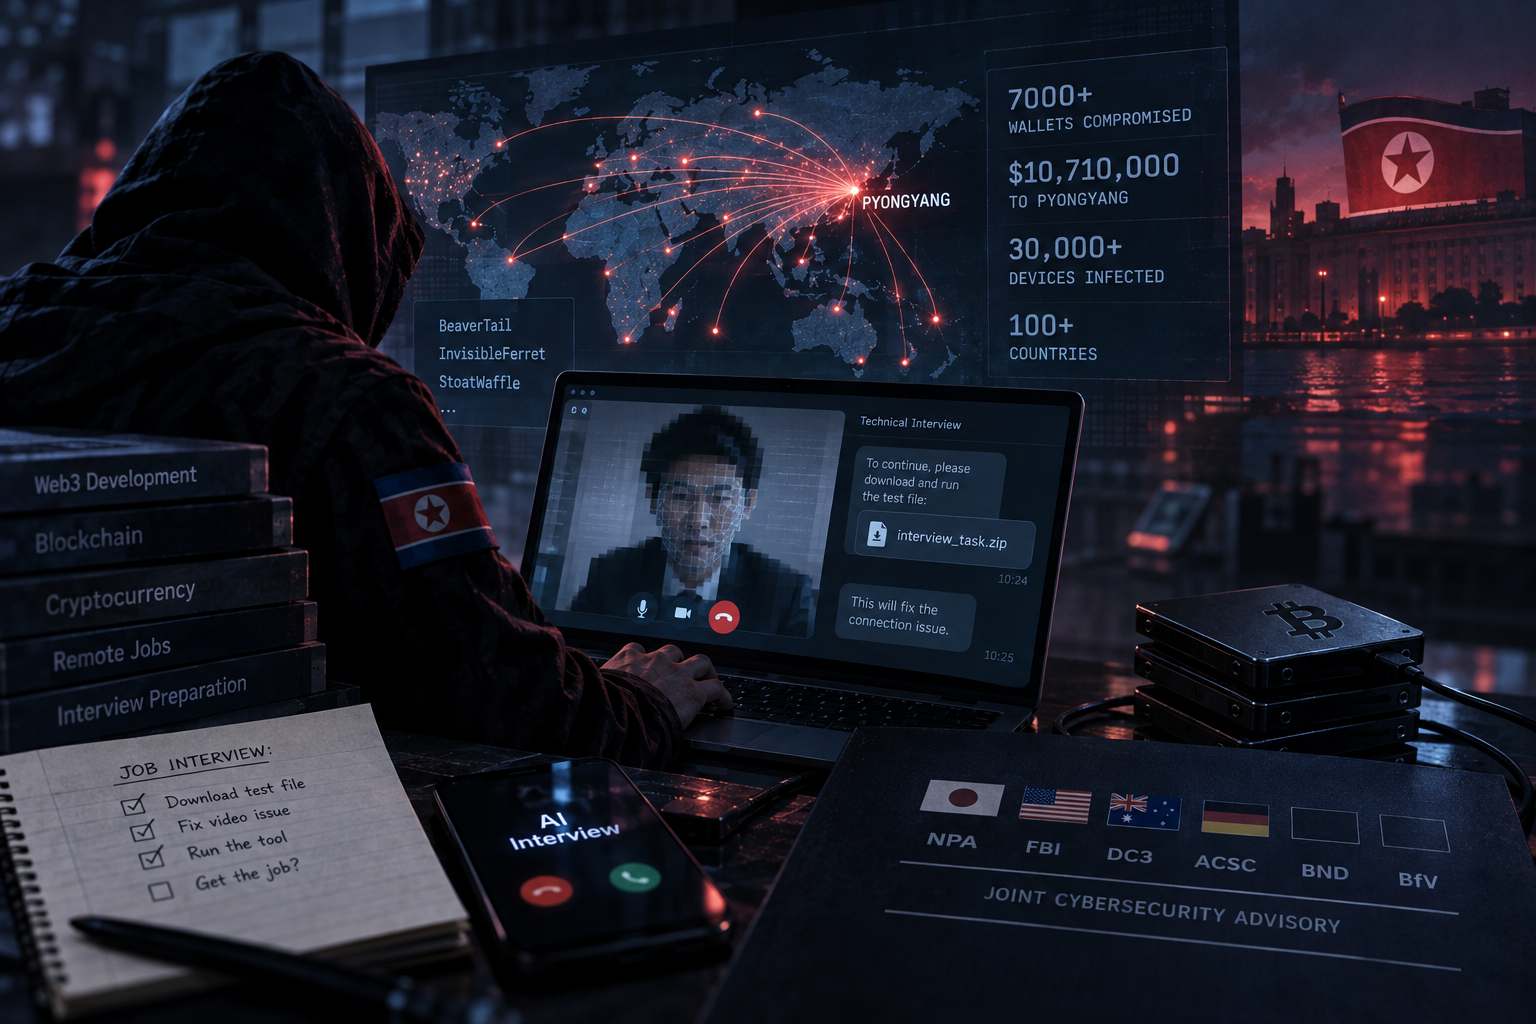
Группа хакеров из Северной Кореи похитила средства более чем с 7000 криптовалютных кошельков или учетные данные для доступа к ним и перевела в Пхеньян около $10,71 млн, говорится в совместном заявлении семи силовых ведомств четырех стран, опубликованном 18 сентября.
Группировка, которую Национальное полицейское агентство Японии называет WaterPlum (она же CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, Gwisin Gang, PurpleBravo, Tenacious Pungsan, UNC5342, Void Dokkaebi), а специалисты по безопасности связывают с длящейся кампанией Contagious Interview, заразила не менее 30 000 устройств более чем в 100 странах с декабря 2025 года по июль 2026 года. Мишенями становились веб-дизайнеры, инженеры и специалисты по криптовалютам, блокчейну и разработке в сфере Web3.
Совместное заявление подписали японские Национальное полицейское агентство и Национальное киберагентство, ФБР и Центр по борьбе с киберпреступностью Министерства обороны США (DC3), Австралийский центр кибербезопасности при Австралийском управлении радиотехнической разведки, а также немецкие разведслужбы BND и BfV.
По оценке правоохранителей, WaterPlum и другие группировки подчиняются 313-му генеральному бюро Департамента военной промышленности, которое, в свою очередь, подчиняется Центральному комитету Трудовой партии Кореи. В обеих операциях использовали одни и те же IP-адреса для доступа к ноутбучным фермам, работы с краудсорсинговыми сервисами и подачи заявок на вакансии. По мнению ведомств, это подтверждает гипотезу о единой операции.
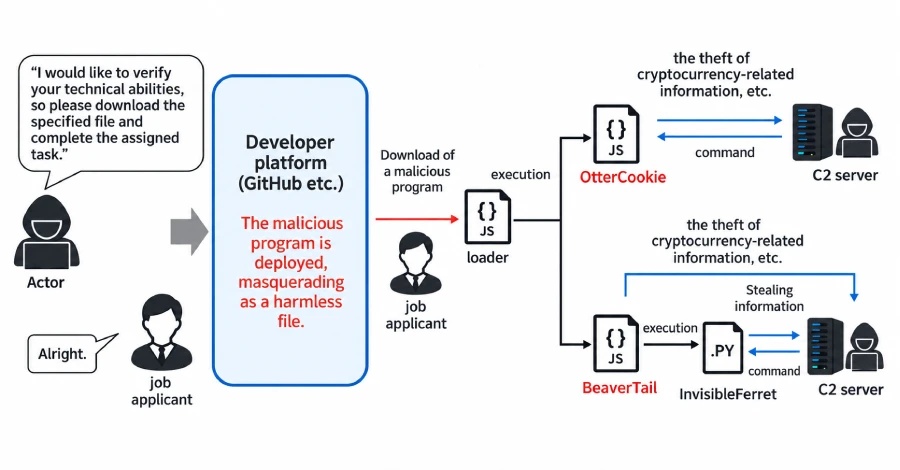
Злоумышленники выдают себя за компании из сферы ИИ, криптовалют или NFT, выходят на разработчиков через соцсети, доски объявлений о вакансиях и фриланс-площадки, а затем назначают техническое собеседование или дают тестовое задание. Кандидатам предлагают скачать файлы с платформ для разработчиков якобы для выполнения задания или устранения технической неполадки во время видеозвонка. В предупреждении названы пять семейств вредоносного ПО, распространяемых таким образом, включая BeaverTail, InvisibleFerret и StoatWaffle. StoatWaffle чаще всего размещают в репозиториях с блокчейн-тематикой.
Участники группы использовали программы для подмены лица с помощью ИИ во время собеседований, а затем обрывали видеосвязь под предлогом технических проблем и просили кандидата сделать то же самое. Они отрабатывали японское произношение с помощью инструментов синтеза речи, постоянно пользовались бесплатными сервисами машинного перевода и ИИ, а по праздникам, отмечаемым в Северной Корее, вместо обычной работы играли в игры и смотрели футбольные матчи.
Японские власти также впервые выявили и ликвидировали в стране ноутбучную ферму, организованную местным пособником преступной группы. Во время обыска были обнаружены доказательства того, что за рубеж вывели несколько сотен миллионов иен в криптовалюте.