Хакеры заявили о компрометации инфраструктуры туроператора Tez Tour
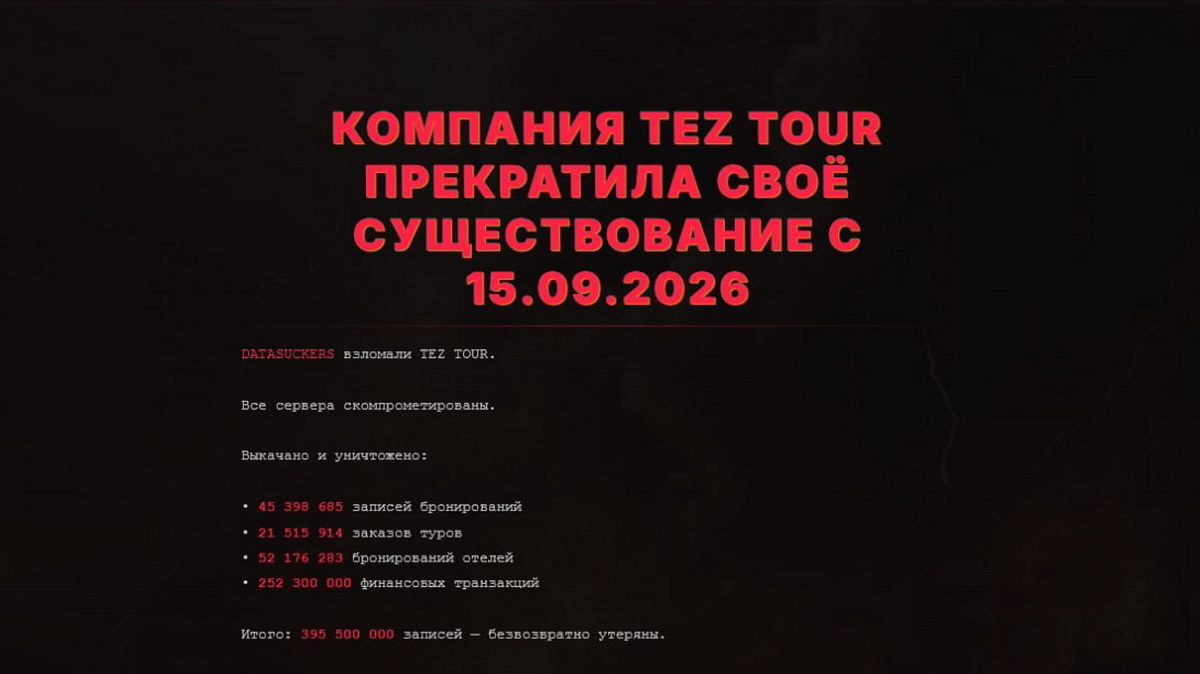
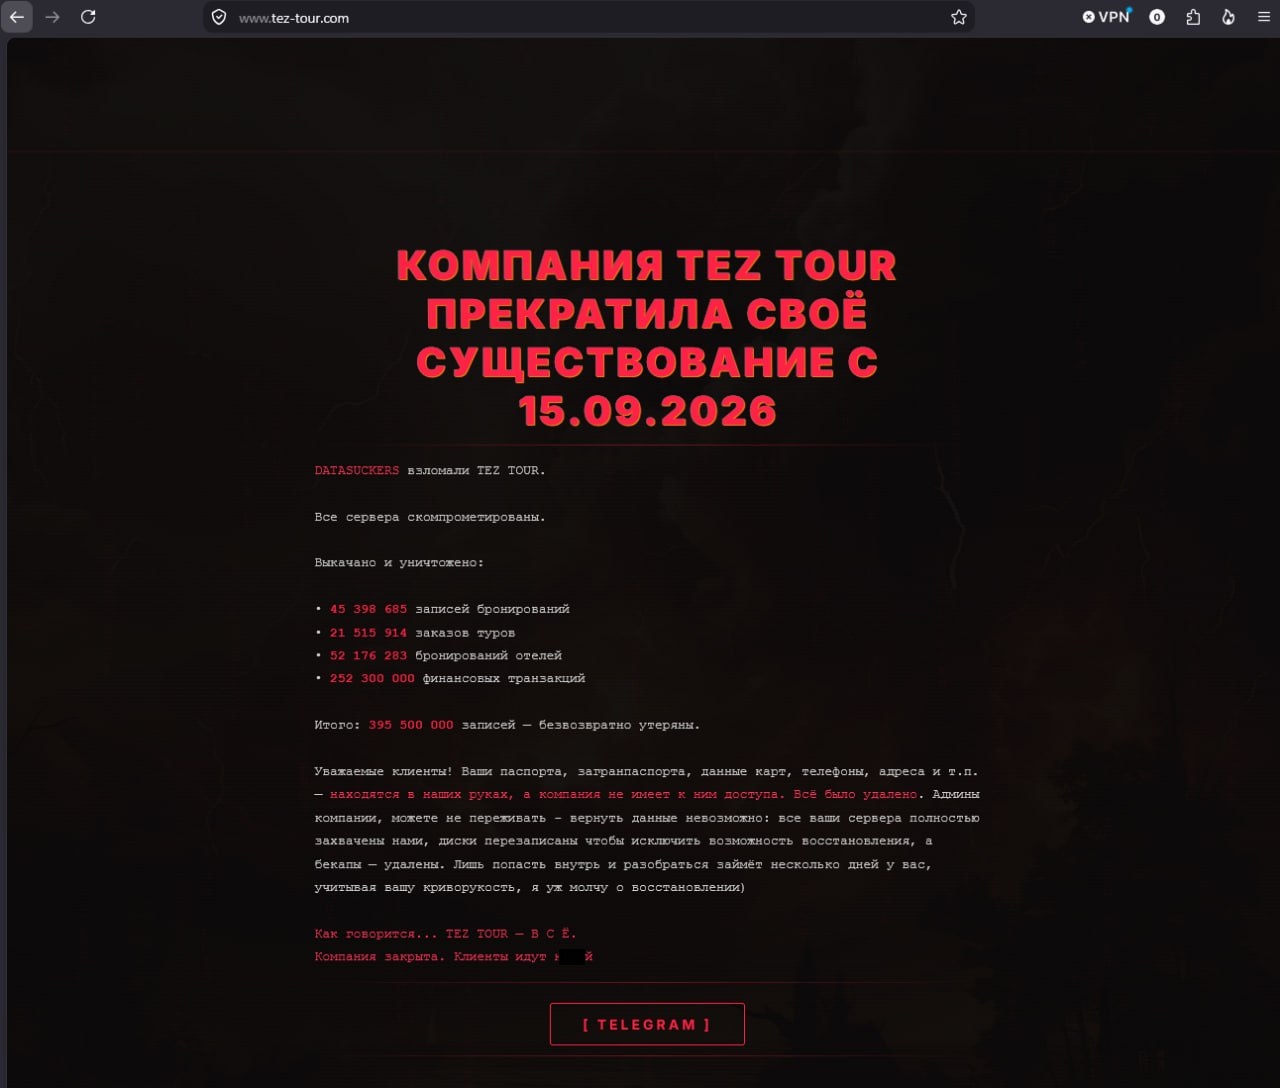
Хак-группа DataSuckers заявила о взломе туроператора Tez Tour. 15 сентября атакующие дефейснули сайт компании и заявили о компрометации серверов, краже пользовательских данных и уничтожении информации. Представители Tez Tour подтвердили инцидент, но утверждают, что признаков утечки в компании пока не обнаружили.
На взломанном сайте участники DataSuckers писали, что «скачали и уничтожили» 395,5 млн записей, включая 45 398 685 записей бронирований, 21 515 914 заказов туров, 52 176 283 бронирований отелей и 252 300 000 финансовых транзакций. Также группировка заявила, что похитила паспорта, данные банковских карт, номера телефонов и адреса клиентов, перезаписала диски без возможности восстановления и удалила бэкапы.
В своем Telegram-канале DataSuckers утверждают, что сохраняли доступ к инфраструктуре Tez Tour около двух недель и постепенно расширяли свои права. По их словам, в инфраструктуре компании использовалось устаревшее ПО с уязвимостями, а резервные копии хранились на тех же серверах, поэтому их удалось удалить.
Точкой входа якобы послужил сервис загрузки файлов. В DataSuckers пишут, что недостаточная проверка загружаемого содержимого позволила им добиться выполнения своего кода на сервере, а затем перейти к другим внутренним системам компании. Там хакеры якобы обнаружили конфигурационные файлы и учетные данные, которые помогли им развить атаку далее.
После дефейса, по словам атакующих, началось противостояние со специалистами компании. Администраторы Tez Tour удаляли размещенную атакующими страницу, отключали сервисы и доступы, а участники DataSuckers возвращали дефейс и писали, что все еще сохраняют доступ к сети туроператора. Позже группировка сообщила, что ее SSH-ключи удалили и отключили часть внешних сервисов. Однако и после этого хакеры утверждали, что в инфраструктуре компании остались другие бэкдоры.
После того как представители Tez Tour заявили об отсутствии признаков утечки, группировка опубликовала в Telegram ссылку для загрузки образца с якобы украденными данными клиентов и сотрудников. Позже этот файл удалили с файлообменника, а хакеры заявили, что готовы предоставить примеры данных СМИ и специалистам.
В Tez Tour описывают последствия атаки иначе. Коммерческий директор Воскан Арзуманов сообщил СМИ, что ERP-систему успели изолировать, она не пострадала, а все действующие бронирования сохранились.
В настоящее время сайт компании по-прежнему не работает, и на нем размещено сообщение об «инциденте информационной безопасности». В Tez Tour заявляют, что атаку уже локализовали, часть систем временно отключили для проверки, а сервисы будут возвращаться к работе постепенно.
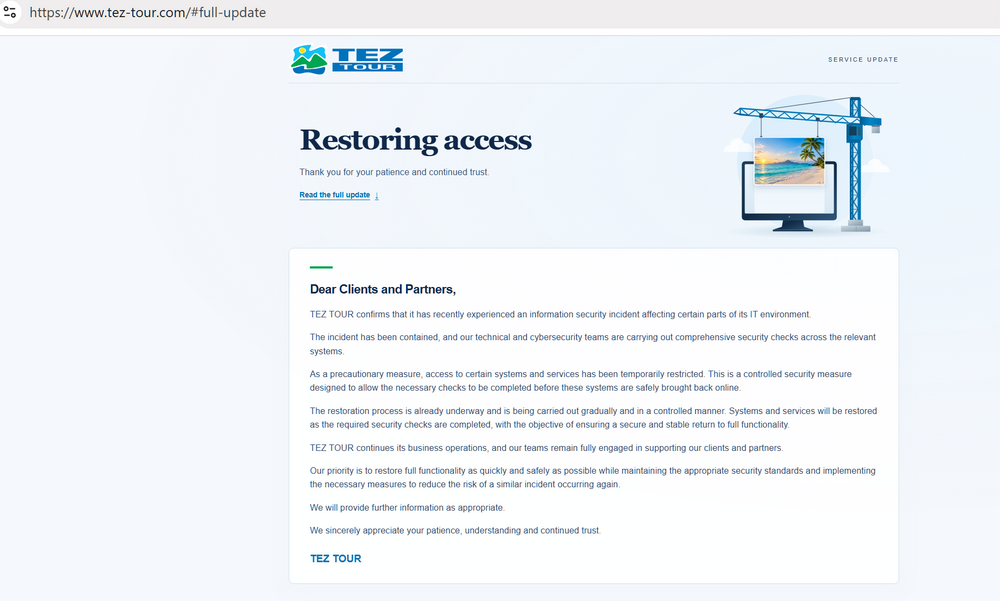
Туроператор продолжает работу, а в заявлении компании подчеркивается, что Tez Tour выполняет все обязательства перед клиентами и партнерами.