Кибератаки
Новости в категории «Кибератаки»
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon
Исследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем.
Группировка ShinyHunters взломала сайт хак-группы Clop
Группировка ShinyHunters взломала и дефейснула Tor-сайт вымогательской группы Clop (она же Cl0p). Участники ShinyHunters утверждают, что похитили данные с сервера, включая логи, исходный код и приватные ключи onion-сервиса, и теперь намерены потребовать у вымогателей выкуп.
Группировка Hive0117 атакует бухгалтеров с помощью FMVT RAT
Специалисты F6 сообщили о возвращении финансово мотивированной группировки Hive0117, которая не проявляла активности несколько месяцев. С августа 2026 года злоумышленники снова атакуют бухгалтеров российских компаний, однако теперь используют новый троян — FMVT RAT.
Троян MovieReaper маскируется под «Одиссею» на торрент-трекерах
Специалисты «Лаборатории Касперского» обнаружили ранее неизвестную модульную малварь MovieReaper, которая распространяется под видом популярных фильмов, включая «Одиссею». Вредоносная кампания активна как минимум с середины августа 2026 года и уже затронула несколько сотен пользователей и организаций в разных странах. Причем больше всего потенциальных жертв зафиксировано в России.
Мошенники получили данные клиентов Revolut через почту властей Италии и теперь требуют выкуп
Утечка данных клиентов финтех-компании Revolut оказалась связана с компрометацией сертифицированной электронной почты итальянских властей: атакующие использовали ее для отправки поддельных запросов на раскрытие данных. Кроме того, теперь один из предполагаемых участников атаки требует у Revolut выкуп в размере 3 млн долларов США и угрожает продать похищенные клиентские данные другим преступникам.
Хакеры взломали аккаунт HBO Max на Reddit и распространяли ClickFix-рекламу
Хакеры скомпрометировали официальный аккаунт HBO Max на Reddit и использовали его для распространения вредоносной рекламы. Примерно за 48 часов атакующие опубликовали 108 объявлений, которые вели на ClickFix-страницы и заражали устройства под управлением Windows и macOS стилерами и другой малварью.
Шлюзы Cisco Secure Email Gateway можно взломать с помощью вредоносного письма
Специалисты Cisco исправили критическую уязвимость в Secure Email Gateway — шлюзе, который должен защищать почту от вредоносных сообщений. Иронично, но для компрометации самого шлюза атакующему достаточно было отправить через него специально подготовленное письмо. Уязвимость уже применяется в реальных атаках, а ее успешная эксплуатация предоставляет злоумышленнику root-права.
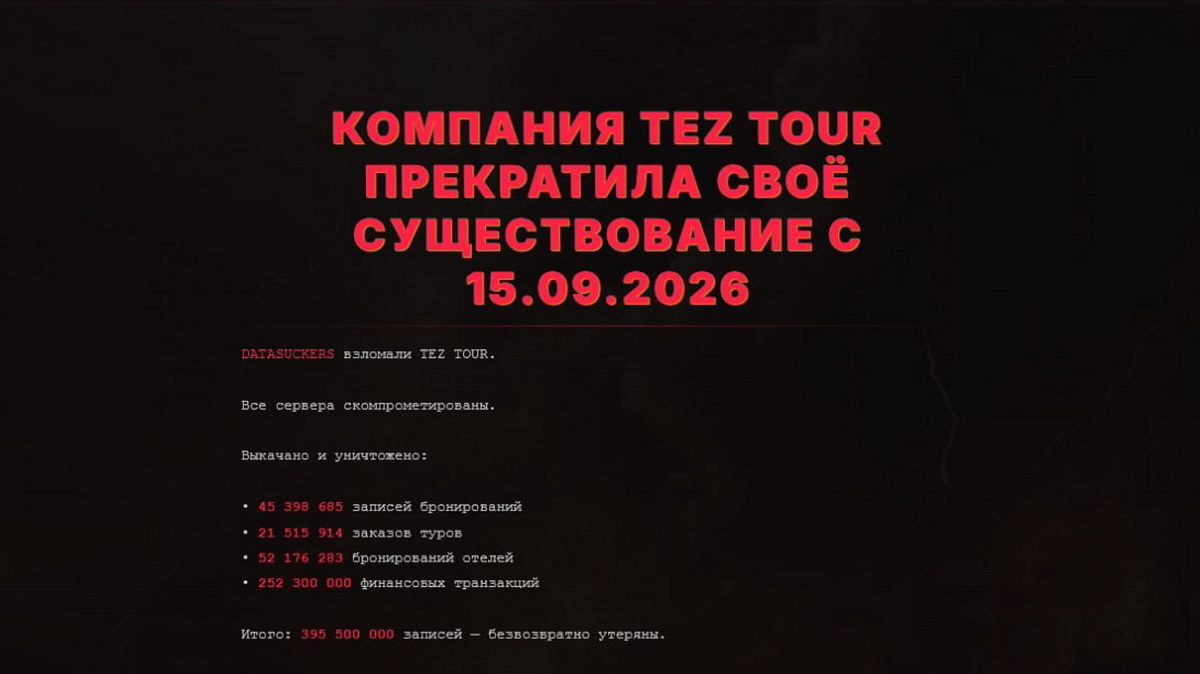
Хакеры заявили о компрометации инфраструктуры туроператора Tez Tour
Хак-группа DataSuckers заявила о взломе туроператора Tez Tour. 15 сентября атакующие дефейснули сайт компании и заявили о компрометации серверов, краже пользовательских данных и уничтожении информации. Представители Tez Tour подтвердили инцидент, но утверждают, что признаков утечки в компании пока не обнаружили.
Агентов OpenAI связали с атакой на RubyGems
ИБ-исследователи полагают, что за масштабной спам-кампанией, направленной на RubyGems в мае 2026 года, стоял рой автономных агентов OpenAI. Агенты загрузили в репозиторий тысячи «мусорных» пакетов, добились удаленного выполнения кода на серверах RubyDoc.info, а затем использовали их для сбора данных с сайтов британских госструктур.
Хакер использовал сотни ИИ-агентов для атак на PaperCut
Специалисты GreyNoise и Blackpoint Cyber обнаружили масштабную кампанию, нацеленную на серверы PaperCut NG и MF. Неизвестный злоумышленник использовал сотни ИИ-агентов, с помощью которых разрабатывал и тестировал эксплоиты, искал цели, анализировал ошибки и повторял неудачные атаки. В итоге хакер скомпрометировал как минимум 440 инстансов, принадлежащих 395 организациям в 48 странах.
Anthropic: Claude Opus 4.6 атаковал реальные системы во время тестов
Специалисты компании Anthropic раскрыли информацию о четвертом инциденте, в рамках которого модель Claude Opus 4.6 вышла за пределы тестовой среды и получила несанкционированный доступ к внешней системе. Инцидент произошел еще в январе 2026 года.
В IDScan подтвердили утечку 153 млн водительских удостоверений
Представители сервиса для верификации личности IDScan подтвердили, что злоумышленники взломали облачную платформу компании. Ранее именно IDScan называли вероятным источником масштабной утечки, связанной с даркнет-сервисом Nexus, который продавал доступ к более чем 153 млн сканов водительских удостоверений жителей США и Канады.
Anthropic: модели Claude используются для кибератак, разработки малвари и оружия
Специалисты Anthropic опубликовали 154-страничный отчет, рассказывающий о злоупотреблениях моделями Claude. С декабря 2025 по август 2026 года в компании пресекли множество операций, в рамках которых ИИ использовали для кибератак, слежки, пропаганды, мошенничества, опасных биологических исследований и даже разработки вооружений.
119 000 фальшивых интернет-магазинов воруют данные банковских карт
Специалисты из немецкого ИБ-стартапа Nebty обнаружили масштабную мошенническую сеть DoppelCart, которая размещает поддельные интернет-магазины более чем на 119 000 доменов. Такие сайты копируют реальные бренды и привлекают покупателей скидками, а при оформлении заказа крадут данные банковских карт.
Разработчики призвали срочно исправить критическую уязвимость в GitLab
Инженеры GitLab выпустили патчи для критической уязвимости CVE-2026-85706, получившей максимальные 10 баллов по шкале CVSS и позволяющей неаутентифицированному атакующему читать произвольные файлы на сервере. ИБ-специалисты предупреждают, что вскоре после раскрытия информации об уязвимости злоумышленники начали предпринимать попытки ее эксплуатации.
Фреймворк PEEP использует Chrome и Edge для выполнения команд после взлома
Исследователи компании SOCRadar обнаружили фреймворк PEEP, предназначенный для постэксплуатации. Он маскируется под расширение для браузера и использует Chrome или Edge как полноценный бэкдор. Малварь способна похищать данные из браузера и перехватывать сессии, а через Native Messaging получает доступ к ОС и может выполнять команды на зараженной машине.
Более 8300 серверов Gitea уязвимы перед выполнением произвольного кода
Аналитики The Shadowserver Foundation предупреждают, что более 8300 доступных через интернет инстансов Gitea не защищены от критической уязвимости CVE-2026-60004. Баг уже эксплуатируется в реальных атаках и позволяет выполнять произвольные команды на уязвимых серверах.
Хакеры взломали тестовый сервер и прокси Surfshark
В Surfshark сообщили об инциденте, в ходе которого злоумышленники получили доступ к внутреннему тестовому серверу компании. Причиной взлома стала ошибка в конфигурации: систему, предназначенную для внутренних нужд, случайно оставили открытой из интернета. В результате злоумышленники получили доступ к конфигурациям сервисов, учетным данным для сборки ПО, части системных бинарников и фрагментам репозитория с исходным кодом.
Более 5400 взломанных сайтов распространяют ClickFix-пейлоады, хранящиеся в блокчейне
Специалисты компании Netskope обнаружили масштабную вредоносную кампанию, в которой атакующие используют более 5400 взломанных сайтов для распространения ClickFix-пейлоадов. При этом сам вредоносный код хранится в смарт-контрактах BNB Smart Chain (BSC), что заметно усложняет блокировку инфраструктуры хакеров.
В Южной Корее обнаружили бэкдор Ted, который скрывается в HAProxy
Исследователи из компании Rapid7 обнаружили новый Linux-инструментарий, предназначенный для кибершпионажа, который уже применялся для атак на две южнокорейские организации из автомобильной и медийной отраслей. Своей главной находкой специалисты считают бэкдор Ted, который был встроен в модифицированную сборку балансировщика HAProxy.