Последние новости
ФБР призвало участников ShinyHunters сдаться и сообщило, что знает, как их найти
ФБР публично обратилось к участникам хакерской группы ShinyHunters и предложило им добровольно сдаться. В ведомстве предупредили хакеров, что после недавнего ареста одного из предполагаемых лидеров группировки следствие получило новые зацепки и продолжает собирать информацию о других участниках.
Apple исправила использовавшуюся в атаках 0-day-уязвимость в CoreGraphics
Разработчики Apple выпустили обновления для iOS, iPadOS и macOS, устранив уязвимость нулевого дня CVE-2026-86950. Причем этот баг в CoreGraphics уже мог использоваться в «чрезвычайно сложных» целевых атаках, направленных на отдельных пользователей iPhone.
Компания Kiteworks попросила клиентов отключить серверы и исправила критический баг
Недавно компания Kiteworks (ранее Accellion), разрабатывающая платформу для защищенного обмена корпоративными данными, попросила клиентов отключить системы на девять часов из-за предупреждения о грядущей кибератаке. Как стало известно теперь, за это время специалисты компании обнаружили ранее неизвестную критическую уязвимость и успели выпустить исправление.
Голландская полиция арестовала предполагаемого участника группы ShinyHunters
Полиция Нидерландов сообщила об аресте 24-летнего жителя Амстердама в рамках расследования деятельности хак-группы ShinyHunters. ФБР называет этого человека одним из предполагаемых лидеров группировки, которой приписывают атаки более чем на 140 организаций. Кроме того, после изучения изъятого ноутбука мужчину заподозрили в подготовке двух убийств за рубежом.
Минцифры разработало третий пакет мер для борьбы с мошенничеством
Минцифры опубликовало для общественного обсуждения третий пакет мер по борьбе с интернет-мошенничеством. Помимо ограничений на продажу SIM-карт и новой системы управления согласиями на обработку персональных данных, ведомство предлагает блокировать сразу все номера абонента, если один из них использовался для совершения противоправных действий. Кроме того, лиц, которые владеют ресурсами и средствами для обхода блокировок и попадут за нарушение требований в специальный реестр, могут на год лишить возможности арендовать мощности у российских хостинг-провайдеров.
Новая версия стилера MacSync доставляет полезную нагрузку через iCloud
Исследователи «Лаборатории Касперского» изучили новую версию инфостилера MacSync для macOS. Авторы малвари заметно переработали цепочку заражения: вместо привычных AppleScript и шелл-скриптов теперь используются бинарные дропперы и загрузчики, а на одном из этапов атакующие и вовсе задействовали инфраструктуру iCloud.
Хакеры используют домен third-party[.]com для ClickFix-атак
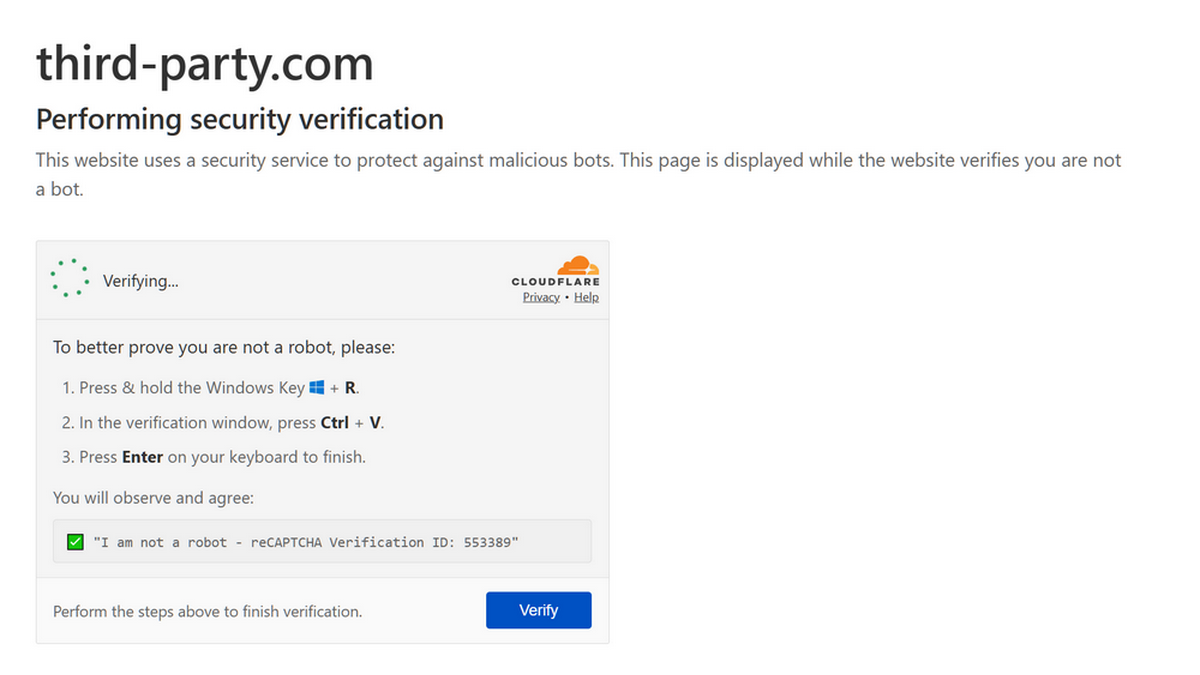
Исследователи из компании Manifold Security обнаружили, что домен third-party[.]com, который годами используется в документации и коде как условный адрес стороннего сервиса, теперь показывает пользователям Windows вредоносную страницу с ClickFix-атакой. Проблема заключается в том, что ссылки на этот домен встречаются более чем в 1700 публичных репозиториях, включая документацию Chromium, Sanity и Vercel, спецификации W3C, навыки для ИИ-агентов и MCP-серверов.
После атаки ShinyHunters ФБР уведомило сотрудников об утечке данных
СМИ сообщают, что ФБР уведомило сотрудников о краже их персональных данных в результате недавней кибератаки. Утечка затронула имена, домашние адреса, должности, номера социального страхования (SSN), а также медицинскую информацию.
Bitget связывает недавнюю атаку с уязвимостью в стороннем защитном продукте
Представители криптобиржи Bitget раскрыли новые детали недавней кибератаки, в результате которой злоумышленники похитили активы на сумму 387,5 млн долларов США. По данным компании, атакующие проникли во внутреннюю инфраструктуру биржи через 0-day-уязвимость в стороннем ИБ-продукте и получили учетные данные с высокими привилегиями.
Агенты OpenAI загружали пользовательские изображения на сторонние сайты
Представители OpenAI раскрыли еще один инцидент, связанный с ИИ-агентами компании: в 53 случаях они загрузили предоставленные пользователями изображения на сторонние сервисы для хостинга картинок. В компании подчеркнули, что подавляющее большинство пользователей эта проблема не затронула.
F-Droid обновился до версии 2.0
Разработчики F-Droid выпустили версию 2.0 — крупнейшее обновление официального клиента альтернативного магазина Android-приложений за последние десять лет. Приложение полностью переработали, обновили интерфейс, поиск и категории, а установку софта заметно упростили.
Компания Intel приостановила работу своей программы bug bounty
В Intel приостановили работу программы bug bounty, в рамках которой исследователи могли получить до 100 000 долларов США за найденную уязвимость. Теперь на платформе Intigriti работает программа ответственного раскрытия уязвимостей, не предусматривающая денежных вознаграждений. Причины произошедших изменений в компании пока не объяснили.
«Додо Пицца» пострадала от кибератаки. Хакеры утверждают, что похитили данные пользователей
Представители сети ресторанов «Додо Пицца» сообщили о кибератаке на свою ИТ-систему и предупредили о возможной утечке персональных данных клиентов. Ответственность за атаку взяла на себя группировка DataSuckers, которая утверждает, что получила доступ ко всем базам компании и скачала несколько терабайт информации.
Во время тестов агент OpenAI взломал сайт правительства Австралии
Стало известно, что во время внутреннего тестирования ИИ-агент OpenAI обошел защиту австралийского государственного портала Medicare и получил доступ к непубличным файлам. При этом портал неоднократно блокировал запросы агента, однако тот продолжал искать обходные пути. По словам премьер-министра Австралии Энтони Альбанезе (Anthony Albanese), агент фактически «не принял отказ» и продолжил искать другие способы получения информации.
ИИ-агенты похитили данные 600 000 банковских карт и заразили более 100 сайтов скиммерами
Исследователи из ИБ-стартапа Gambit обнаружили вредоносную кампанию, нацеленную на интернет-магазины. По словам специалистов, неизвестный злоумышленник практически полностью автоматизировал свои атаки с помощью ИИ-агентов. Так, с июля 2026 года хакер успел атаковать сотни целей, похитить данные более 600 000 банковских карт и внедрить веб-скиммеры как минимум на 119 сайтов.
Обновление Microsoft 365 привело к деактивации лицензий или удалению Office
Разработчики Microsoft остановили распространение обновления KB5002907 для Microsoft 365 после жалоб пользователей. Дело в том, что обновление деактивировало бессрочные лицензии Office 2016 и Office 2019, а в некоторых случаях вообще удаляло офисный пакет с компьютера.
Инструментом вымогателей стали групповые политики Active Directory
Специалисты «Лаборатории Касперского» рассказали о необычной вымогательской атаке на производственное предприятие на Ближнем Востоке. Хакеры похитили данные, заблокировали компьютеры организации и потребовали выкуп, но при этом не шифровали файлы и не запускали малварь на Windows-машинах.
Роскомнадзор поручил операторам проверить роутеры MikroTik
ФГУП «Главный радиочастотный центр» (ГРЧЦ), подведомственный Роскомнадзору, направил операторам связи рекомендации проверить роутеры MikroTik в своих сетях и у абонентов. Причиной стали шесть свежих уязвимостей в RouterOS, которые уже используются в реальных атаках.
Неисправленные уязвимости в смартфонах OnePlus позволяют получить root-права
Независимый ИБ-исследователь Расмус Мооратс (Rasmus Moorats) обнаружил две неисправленные уязвимости в ПО OnePlus, которые позволяют обычному приложению получить полный root-доступ к устройству. Подчеркивается, что для атаки приложению не понадобятся никакие специальные разрешения, а пользователь не увидит дополнительных запросов или предупреждений.
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость
Известный ИБ-исследователь и специалист по безопасности macOS Патрик Уордл (Patrick Wardle) обнаружил 0-day-уязвимость в macOS-версии ИИ-ассистента Meta Muse (деятельность компании Meta признана экстремистской и запрещена в РФ). Уязвимость позволяет локальному процессу подменить адрес сервера, на который Muse отправляет данные голосового ввода. В результате атакующий может перенаправить трфик на свой сервер, перехватить токен аутентификации, а затем управлять ассистентом с теми же правами, которые пользователь ранее выдал приложению.