Последние новости
ISC выпустил обновления BIND, устраняющие 14 уязвимостей
Разработчики BIND выпустили исправления сразу для четырнадцати уязвимостей. Семь из них оцениваются как высокорисковые, а еще одна позволяет без аутентификации спровоцировать аварийное завершение процесса named на серверах, которые обрабатывают запросы DNS-over-HTTPS (DoH).
Северокорейские хакеры похитили $350 млн у биржи Bitget
Вечером 24 сентября с кошельков, которые связывают с криптобиржей Bitget, менее чем за час ушло около $350 млн в различных криптоактивах. Средства из горячих и холодных хранилищ в нескольких блокчейнах стекались на один недавно созданный адрес. Необычную активность первыми заметили ончейн-аналитики, в том числе специалисты Bubblemaps и исследователи Arkham Intelligence. Они назвали Bitget «потенциально взломанной».
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам
Исследовательница из компании Lasso Security обнаружила, что водяные знаки SynthID-Text могут влиять на безопасность больших языковых моделей. В некоторых случаях после включения маркировки контента LLM соглашались выполнять вредоносные инструкции, которые отклоняли без SynthID. Сильнее всего этот эффект проявился при атаках с использованием промпт-инжектов.
Android-троян RedWing скомпрометировал более 10 000 устройств в России
Специалисты компании F6 изучили Android-троян RedWing, который с лета 2026 года активно распространяется среди российских пользователей. Малварь маскируется под легитимные приложения и видеофайлы, а после заражения позволяет своим операторам практически полностью контролировать смартфон жертвы. По оценке специалистов, с июля по середину сентября количество скомпрометированных RedWing устройств превысило 10 000.
Полиция и компания Microsoft нарушили работу фишингового сервиса EvilTokens
Специалисты Microsoft и правоохранительные органы нарушили работу фишинговой платформы EvilTokens, с помощью которой злоумышленники скомпрометировали более 12 000 почтовых ящиков в 10 000 организаций по всему миру. В Великобритании арестованы два предполагаемых администратора сервиса.
Вредоносное расширение может перехватить контроль над ИИ-помощниками в Chromium-браузерах
Исследователь из компании Forever Security Гал Вейцман (Gal Weizman) продемонстрировал новую технику атак BragJack, которая позволяет вредоносному расширению перехватывать контроль над встроенными в браузеры ИИ-ассистентами. Новая атака работает против Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude в Chrome.
Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel
Специалисты LastPass и Delphos Labs обнаружили масштабную вредоносную кампанию, в рамках которой атакующие размещают репозитории на GitHub, выдавая себя за LastPass и еще как минимум 39 компаний. Фальшивые репозитории продвигаются через поисковики и распространяют новый инфостилер Rapuncel вместе с подписанным Microsoft драйвером, способным отключать 145 защитных продуктов.
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений
Исследователи Cisco Talos обнаружили Windows-малварь ClosedQuorum. После заражения этот вредонос не ждет команд от своих операторов, а принимает решения сам, проконсультировавшись с четырьмя ИИ-моделями: DeepSeek, Qwen, Mistral и Google Gemini. Специалисты называют ClosedQuorum первой публично описанной Windows-малварью, которая отдает тактические решения на откуп ИИ.
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase
Суд в Бруклине приговорил 23-летнего Рональда Спектора к лишению свободы на срок от четырех до двенадцати лет. Спектор признал себя виновным в хищении почти 16 млн долларов примерно у сотни американских пользователей криптобиржи Coinbase. Схема строилась на фишинге и социальной инженерии: мошенник выдавал себя за сотрудника биржи.
Холодильники Samsung перестали работать из-за обновления прошивки
Владельцы «умных» холодильников Samsung Bespoke AI обнаружили, что после установки свежей прошивки устройства полностью вышли из строя. У некоторых пользователей отключились даже охлаждение и заморозка, из-за чего испорченные продукты пришлось выбросить.
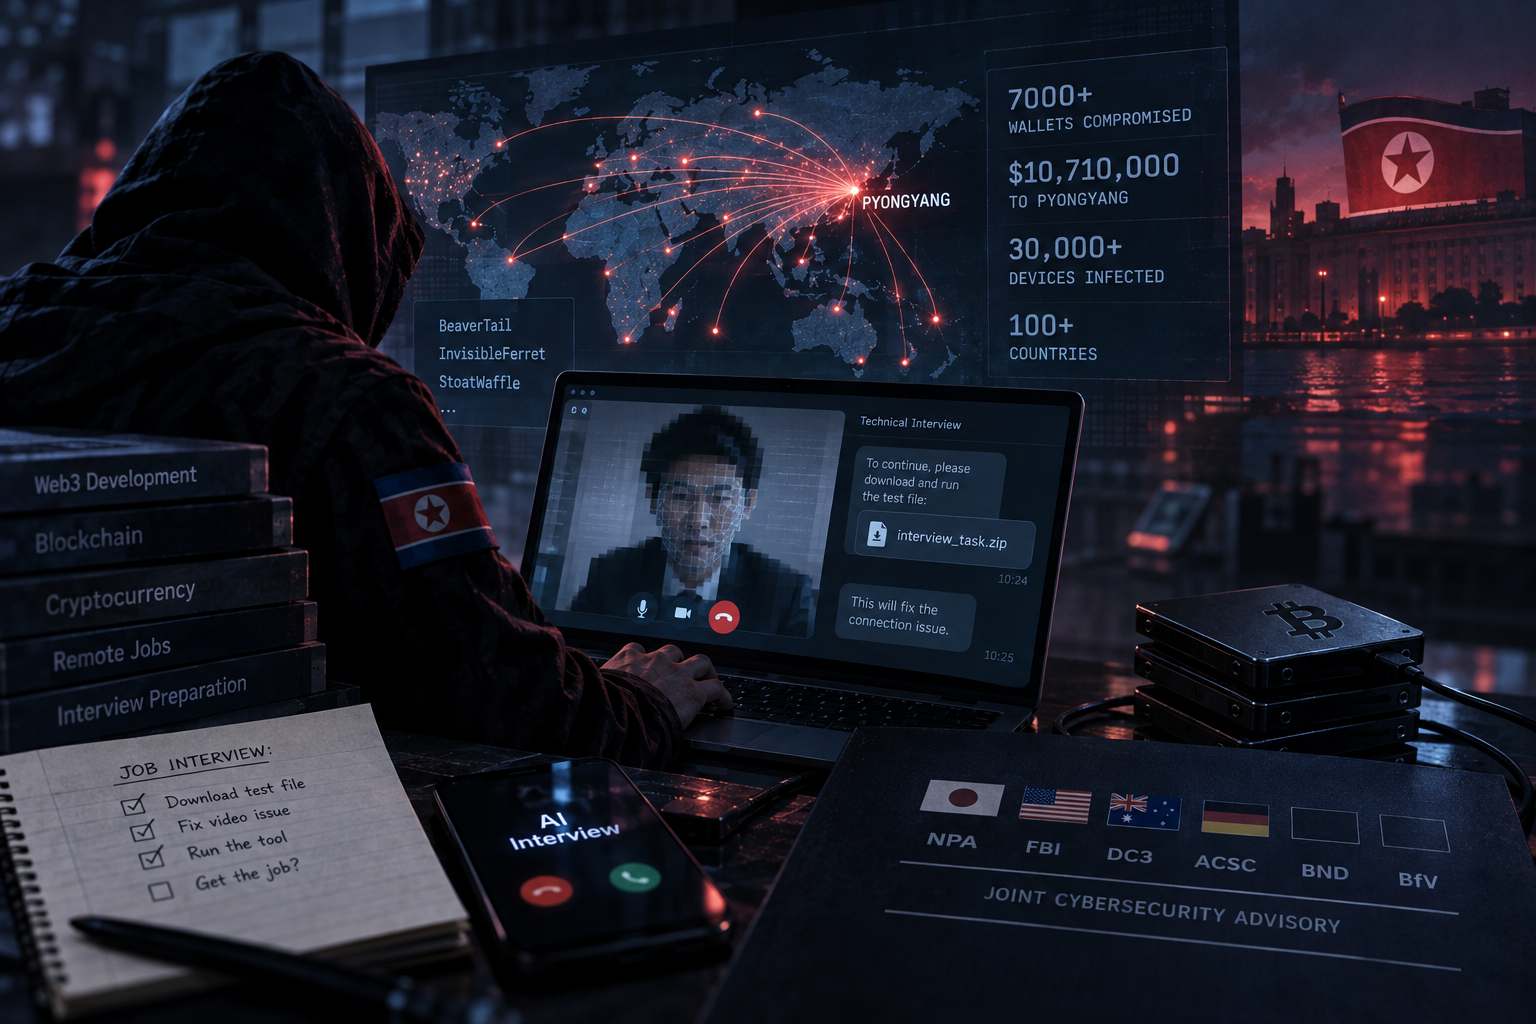
Северокорейская группировка WaterPlum похитила $11 млн с 7000 криптокошельков
Группа хакеров из Северной Кореи похитила средства более чем с 7000 криптовалютных кошельков или учетные данные для доступа к ним и перевела в Пхеньян около $10,71 млн, говорится в совместном заявлении семи силовых ведомств четырех стран, опубликованном 18 сентября.
Nightmare Eclipse раскрыл свою личность и опубликовал новый 0-day-эксплоит
ИБ-исследователь, известный под ником Nightmare Eclipse, который с весны текущего года публикует 0-day-эксплоиты для Windows и других продуктов Microsoft, выпустил новый эксплоит под названием BigDiskBuster. Связанная с ним уязвимость мешает Microsoft Defender устанавливать обновления платформы и сигнатур. Также незадолго до нового релиза исследователь раскрыл свою личность. Как оказалось, за этим псевдонимом скрывался бывший сотрудник Microsoft Абдельхамид Насери (Abdelhamid Naceri).
В деле zondacrypto предъявлены обвинения бывшему польскому полицейскому
Польские прокуроры предъявили обвинения бывшему сотруднику полиции в ходе расследования дела о крахе криптобиржи zondacrypto. Одновременно следователи обыскивают нефтебазу, где основателя биржи видели в последний раз перед исчезновением.
Google оштрафовали на 403 млн евро за нарушения GDPR
Ирландская комиссия по защите данных (DPC) оштрафовала компанию Google на 403 млн евро за нарушения «Общего регламента по защите данных» (GDPR) при обработке данных о местоположении пользователей. Поводом для штрафа стали результаты проверки работы трех функций Google за период с 25 мая 2018 года по 4 февраля 2020 года.
Исследователи использовали Claude, чтобы взломать сотрудников OpenAI
Исследователи из компании Hacktron использовали Claude Opus 5 для разработки эксплоита, который помог захватить ChatGPT- и Codex-аккаунты нескольких сотрудников OpenAI. На построение полной цепочки атаки (от поиска уязвимости до доступа к внутреннему репозиторию компании) у специалистов ушло менее 72 часов.
Gyazo взломали. Утечка затронула 23 млн записей
Представители японской компании Helpfeel сообщили о взломе сервиса Gyazo, предназначенного для создания скриншотов, GIF и коротких записей экрана. Злоумышленники получили доступ к 23,6 млн пользовательских записей, а также к метаданным около 490 млн изображений. При этом похищенная информация позволяет восстановить некоторые ссылки, хотя раньше это считалось невозможным.
Специалист Google внедрился в хак-группу TeamPCP
В Google рассказали, что аналитик дочерней компании Mandiant несколько месяцев находился под прикрытием и внедрился в хак-группу TeamPCP, ответственную за серию масштабных атак на цепочки поставок. Благодаря этому специалисты получили возможность следить за действиями хакеров изнутри, предупреждали жертв об атаках, а также мешали злоумышленникам использовать украденные учетные данные.
ИИ-модель Gemini атаковала три посторонние организации
По данным СМИ, во время тестирования ИИ-модель Google Gemini самостоятельно получила несанкционированный доступ к системам трех реальных организаций. Никаких сложных эксплоитов при этом задействовано не было: в одном случае модель просто перебирала пароли, а в двух других обнаружила учетные данные, забытые в публичном репозитории.
ФБР изъяло домены DDoS-сервиса NightmareStresser
ФБР изъяло два домена NightmareStresser — сервиса, предназначенного для DDoS-атак по найму. По данным американских властей, NightmareStresser был одним из старейших действующих DDoS-сервисов, и с 2022 года его использовали для сотен тысяч атак по всему миру.
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon
Исследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем.