Последние новости
Группировка ShinyHunters взломала сайт хак-группы Clop
Группировка ShinyHunters взломала и дефейснула Tor-сайт вымогательской группы Clop (она же Cl0p). Участники ShinyHunters утверждают, что похитили данные с сервера, включая логи, исходный код и приватные ключи onion-сервиса, и теперь намерены потребовать у вымогателей выкуп.
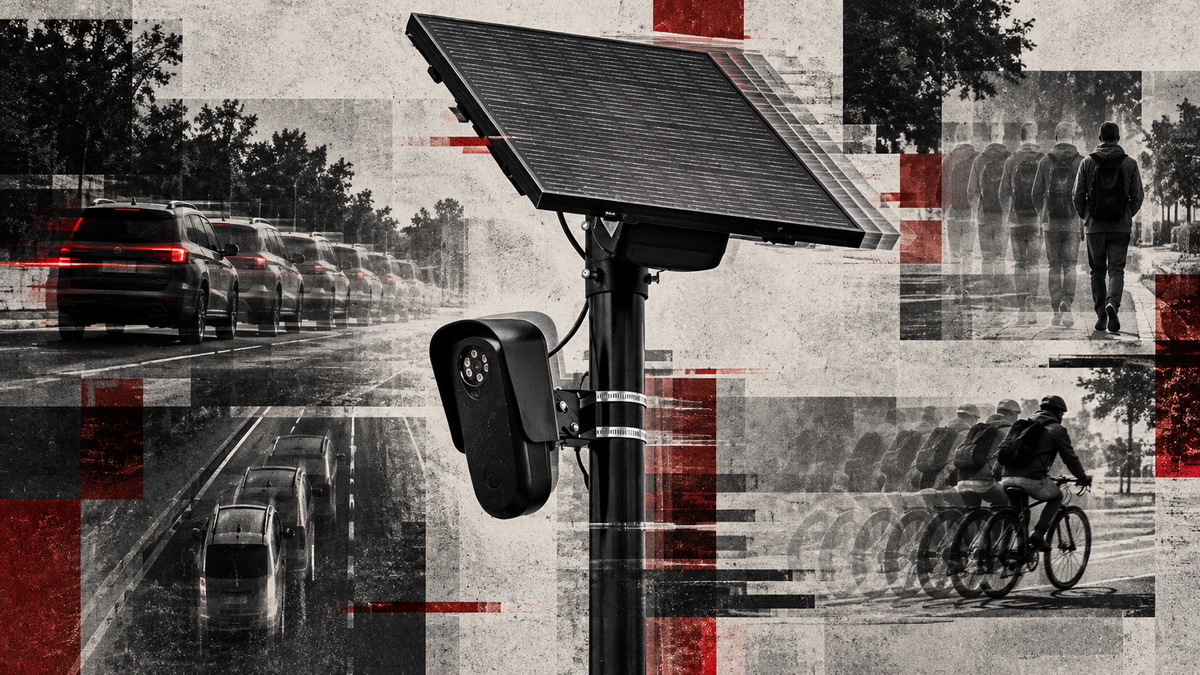
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей
Хакеры из группы stegan0gram демонтировали и похитили дорожную камеру Flock Safety, скопировали почти все хранившиеся на ней данные и извлекли ПО устройства. Анализ показал, что камеры, предназначенные прежде всего для распознавания автомобильных номеров, способны обнаруживать не только машины, но также людей и велосипеды. Изучением полученных данных занялись журналисты изданий 404 Media и Wired.
Группировка Hive0117 атакует бухгалтеров с помощью FMVT RAT
Специалисты F6 сообщили о возвращении финансово мотивированной группировки Hive0117, которая не проявляла активности несколько месяцев. С августа 2026 года злоумышленники снова атакуют бухгалтеров российских компаний, однако теперь используют новый троян — FMVT RAT.
ОАЭ и Швеция раскрыли сеть отмывания денег на $7,1 млн через криптовалюту
Полицейские в ОАЭ и Швеции задержали семь человек по подозрению в участии в международной ОПГ, занимавшейся отмыванием денег. Следователям удалось выйти на группу, отследив криптовалютные транзакции. По данным властей, сеть за десять месяцев провела через себя около 70 млн шведских крон (примерно $7,1 млн), а расследование выявило финансовые связи с организованной преступностью и заказными убийствами.
В WordPress появится автоматизированная проверка плагинов
Разработчики WordPress запускают автоматическую проверку безопасности, которая будет проводиться перед распространением каждого плагина. Перед развертыванием обновлений через API WordPress.org новые версии плагинов будут автоматически проверять на наличие уязвимостей и вредоносного кода, а релизы с высоким уровнем риска будут блокироваться.
Google патчит 0-day-уязвимость в устройствах Pixel
Разработчики Google выпустили сентябрьские патчи для смартфонов Pixel, исправляющие 110 уязвимостей. Среди них была уязвимость нулевого дня, обнаруженная в сотовом модеме (CVE-2026-58704). Причем в компании предупредили, что эта проблема уже используется хакерами в целевых атаках.
Минфин США ввел санкции против иранской криптобиржи Bitbank
17 сентября Министерство финансов США ввело санкции против иранской криптовалютной биржи BitBank. По версии американских властей, связанная с финансистом Бабаком Занджани сеть использовала эту платформу для перевода Корпусу стражей исламской революции биткоинов на сотни миллионов долларов.
Банкер KREMLIN ворует учетные данные и сессионные токены из Chrome и Edge
Исследователи из Elastic Security Labs изучили банковскую малварь KREMLIN, которая может без ведома пользователя устанавливать на зараженную машину вредоносные расширения для Chrome и Edge. Для этого вредонос обходит механизмы контроля целостности Chromium, а затем похищает пароли, файлы cookie, сессионные токены и другие данные.
Троян MovieReaper маскируется под «Одиссею» на торрент-трекерах
Специалисты «Лаборатории Касперского» обнаружили ранее неизвестную модульную малварь MovieReaper, которая распространяется под видом популярных фильмов, включая «Одиссею». Вредоносная кампания активна как минимум с середины августа 2026 года и уже затронула несколько сотен пользователей и организаций в разных странах. Причем больше всего потенциальных жертв зафиксировано в России.
Мошенники получили данные клиентов Revolut через почту властей Италии и теперь требуют выкуп
Утечка данных клиентов финтех-компании Revolut оказалась связана с компрометацией сертифицированной электронной почты итальянских властей: атакующие использовали ее для отправки поддельных запросов на раскрытие данных. Кроме того, теперь один из предполагаемых участников атаки требует у Revolut выкуп в размере 3 млн долларов США и угрожает продать похищенные клиентские данные другим преступникам.
Хакеры взломали аккаунт HBO Max на Reddit и распространяли ClickFix-рекламу
Хакеры скомпрометировали официальный аккаунт HBO Max на Reddit и использовали его для распространения вредоносной рекламы. Примерно за 48 часов атакующие опубликовали 108 объявлений, которые вели на ClickFix-страницы и заражали устройства под управлением Windows и macOS стилерами и другой малварью.
Шлюзы Cisco Secure Email Gateway можно взломать с помощью вредоносного письма
Специалисты Cisco исправили критическую уязвимость в Secure Email Gateway — шлюзе, который должен защищать почту от вредоносных сообщений. Иронично, но для компрометации самого шлюза атакующему достаточно было отправить через него специально подготовленное письмо. Уязвимость уже применяется в реальных атаках, а ее успешная эксплуатация предоставляет злоумышленнику root-права.
Denuvo подала в суд на крякера voices38 за обход DRM-защиты
Австрийские разработчики Denuvo подали в суд на анонимного крякера, известного под ником voices38 и специализирующегося на обходе защиты Denuvo Anti-Tamper. Его обвиняют во взломе защиты 26 игр, включая Hogwarts Legacy, Black Myth: Wukong и Doom: The Dark Ages.
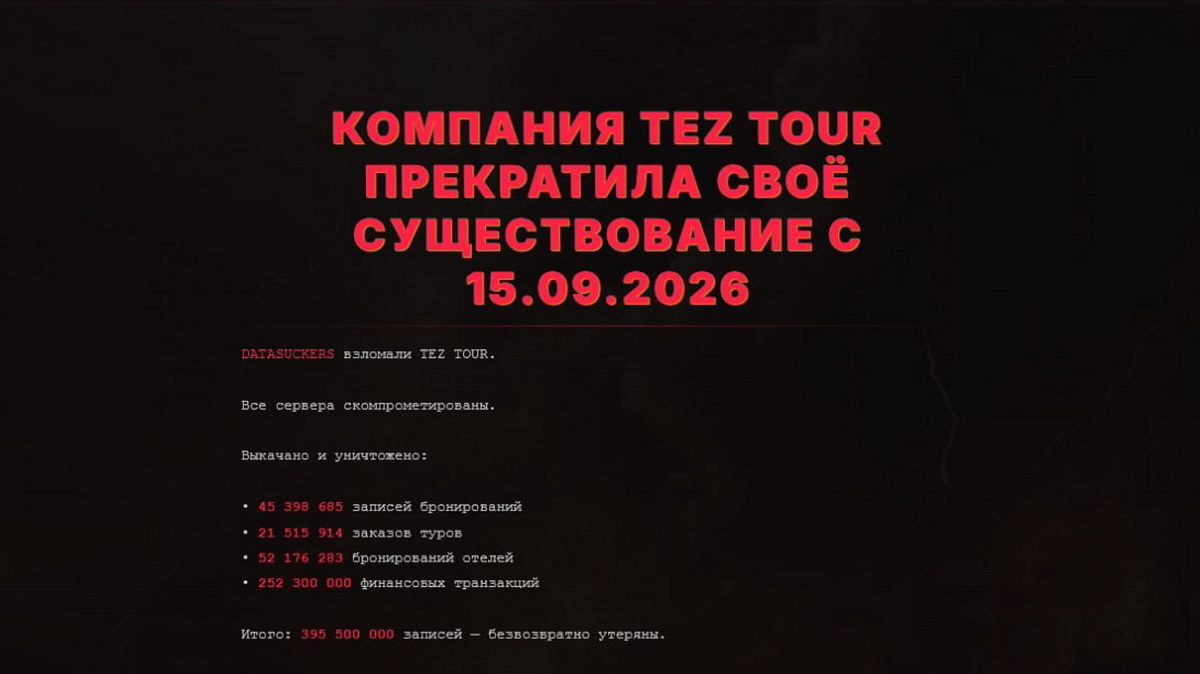
Хакеры заявили о компрометации инфраструктуры туроператора Tez Tour
Хак-группа DataSuckers заявила о взломе туроператора Tez Tour. 15 сентября атакующие дефейснули сайт компании и заявили о компрометации серверов, краже пользовательских данных и уничтожении информации. Представители Tez Tour подтвердили инцидент, но утверждают, что признаков утечки в компании пока не обнаружили.
Агентов OpenAI связали с атакой на RubyGems
ИБ-исследователи полагают, что за масштабной спам-кампанией, направленной на RubyGems в мае 2026 года, стоял рой автономных агентов OpenAI. Агенты загрузили в репозиторий тысячи «мусорных» пакетов, добились удаленного выполнения кода на серверах RubyDoc.info, а затем использовали их для сбора данных с сайтов британских госструктур.
Расширение для Twitch раскрыло OAuth-токены десятков тысяч пользователей
Специалисты компании Socket обнаружили, что браузерное расширение Twitch Enhanced Viewer | JeetBot, ориентированное на русскоязычных пользователей и насчитывающее около 31 000 установок, передавало OAuth-токены на прокси-серверы своих разработчиков.
Хакер использовал сотни ИИ-агентов для атак на PaperCut
Специалисты GreyNoise и Blackpoint Cyber обнаружили масштабную кампанию, нацеленную на серверы PaperCut NG и MF. Неизвестный злоумышленник использовал сотни ИИ-агентов, с помощью которых разрабатывал и тестировал эксплоиты, искал цели, анализировал ошибки и повторял неудачные атаки. В итоге хакер скомпрометировал как минимум 440 инстансов, принадлежащих 395 организациям в 48 странах.
Anthropic: Claude Opus 4.6 атаковал реальные системы во время тестов
Специалисты компании Anthropic раскрыли информацию о четвертом инциденте, в рамках которого модель Claude Opus 4.6 вышла за пределы тестовой среды и получила несанкционированный доступ к внешней системе. Инцидент произошел еще в январе 2026 года.
Уязвимость в Telegram позволяла внедрить JavaScript в HTML-файлы с экспортом чатов
Исследователи обнаружили уязвимость в Telegram Desktop, позволявшую незаметно внедрять JavaScript-код в HTML-файлы, в которые экспортируется переписка в мессенджере. Скрипт срабатывал при открытии сохраненного чата в браузере, позволяя похитить сообщения жертвы или подменить содержимое страницы.
Apple Watch смогут слушать и конспектировать разговоры пользователей
В часах Apple Watch Series 12, представленных на прошлой неделе, появились функции Live Rewind и Siri Recap, которые обрабатывают разговоры, происходящие вокруг владельца часов. Первая функция позволяет получить расшифровку последних 15 секунд аудио, а вторая — автоматически составляет краткие конспекты разговоров. Эти нововведения уже вызвали вопросы у правозащитников, так как речь идет о приватности и согласии людей, оказавшихся рядом с владельцем гаджета.