Последние новости
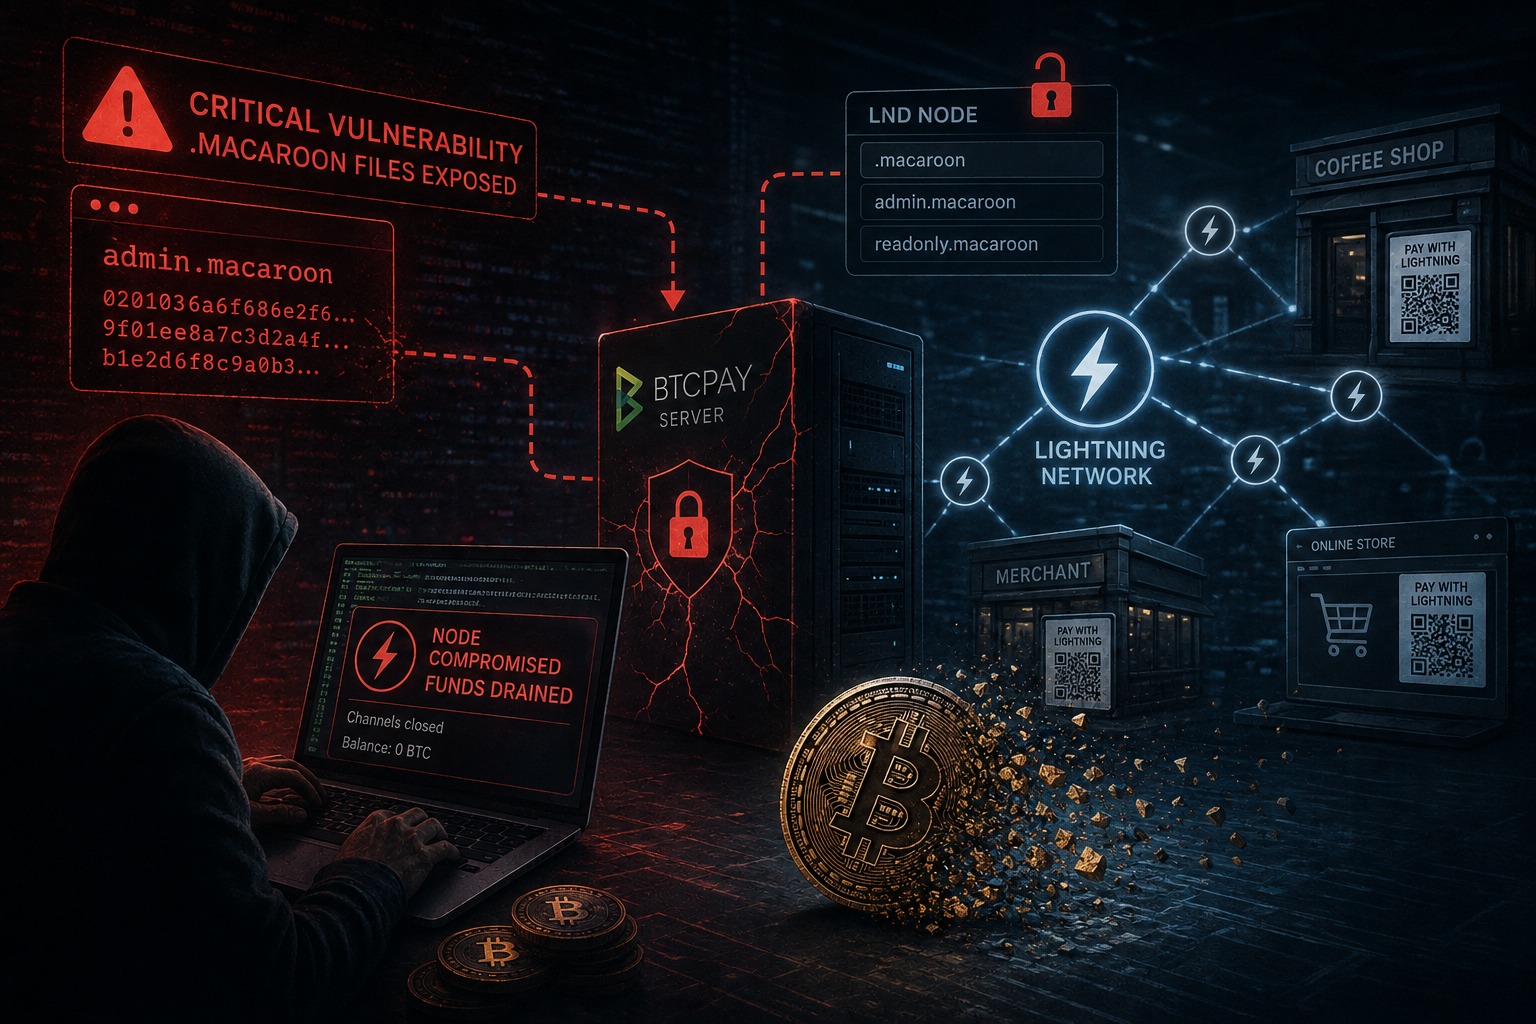
Злоумышленники опустошают ноды Bitcoin Lightning
Тяжелая неделя для ПО для биткоина стала еще тяжелее: на этот раз пострадали продавцы, принимающие платежи через Lightning Network. В ночь на пятницу злоумышленники начали атаковать ноды Lightning, работающие через BTCPay Server, воспользовавшись критической уязвимостью, из-за которой оказались раскрыты учетные данные, защищающие эти ноды.

Уязвимости в ZTP TP-Link Omada приводят к полной компрометации сети
Аналитики компании Forescout нашли сразу 15 уязвимостей в механизме zero-touch provisioning (ZTP) устройств TP-Link Omada. В сочетании с двумя ранее раскрытыми RCE-багами эти проблемы позволяют проникнуть во внутреннюю сеть и перехватить контроль над управляемым сетевым оборудованием.
77 расширений Open VSX собирали информацию о разработчиках
Специалисты Manifold Security выявили в Open VSX 77 вредоносных расширений, которые маскировались под легитимные инструменты для разработчиков и собирали информацию о зараженных системах. Большинство ограничивалось сбором только базовых данных, однако 19 расширений проводили подробную разведку, изучая рабочие окружения, Git-репозитории и CI-системы.

Трейдеры «выкачивают» миллионы из Polymarket
В Polymarket, крупнейшей платформе предсказательных рынков, объявили о полном пересмотре механизма расчета цен для краткосрочных криптоконтрактов. Причиной стали месяцы жалоб трейдеров и научное исследование, выявившее сотни аккаунтов, чье поведение указывало на систематическое манипулирование результатами торгов. Теперь вместо мгновенного «снимка» цены в момент завершения контракта будут использовать средневзвешенную по времени цену (TWAP), что должно значительно усложнить искусственное искажение котировок и сделать его дороже.

Исследователи вынудили ИИ-агента Google атаковать собственный репозиторий
Исследователи из компании Pillar Security обнаружили в репозитории Google Agent Development Kit для Python сразу две проблемы, которые злоумышленник мог использовать для запуска привилегированного ИИ-агента. Один из багов позволял подделать процесс проверки пул-реквеста, а другой — выполнить произвольный код в CI-раннере и похитить секреты.

Стейблкоин-магнат погиб, упав с 30-го этажа в Парагвае
7 августа 2026 года парагвайское издание La Tribuna сообщило о гибели китайца, тело которого нашли у элитного жилого комплекса Jade Park в районе Тринидад в Асунсьоне. По предварительным данным, погибшим был Гарри Чун Так Йе (Йе Цзюньдэ), известный в криптосообществе под ником @harryyeh, — основатель и управляющий партнер Quantum Fintech Group, инвестор и создатель нескольких заметных DeFi-проектов.
Head Mare атакует российские организации через уязвимости в необновленном сервере TrueConf
Эксперты «Лаборатории Касперского» обнаружили, что группировка Head Mare вновь атакует российские организации. По данным исследователей, хакеры взламывают необновленные серверы TrueConf, после чего могут подменять легитимный установщик клиента и заражать участников видеоконференций бэкдором PhantomCore.

Ботнет Tengu перезагружает взломанные устройства, если его процесс завершили
Специалисты Nozomi Networks Labs обнаружили новый Mirai-ботнет Tengu и сообщают, что лежащая в его основе малварь имеет необычный механизм аварийной перезагрузки. Пока основной процесс малвари работает, вредонос регулярно отправляет системе служебные сигналы. Если процесс завершается, сигналы прекращаются, и примерно через 30 секунд устройство перезагружается.
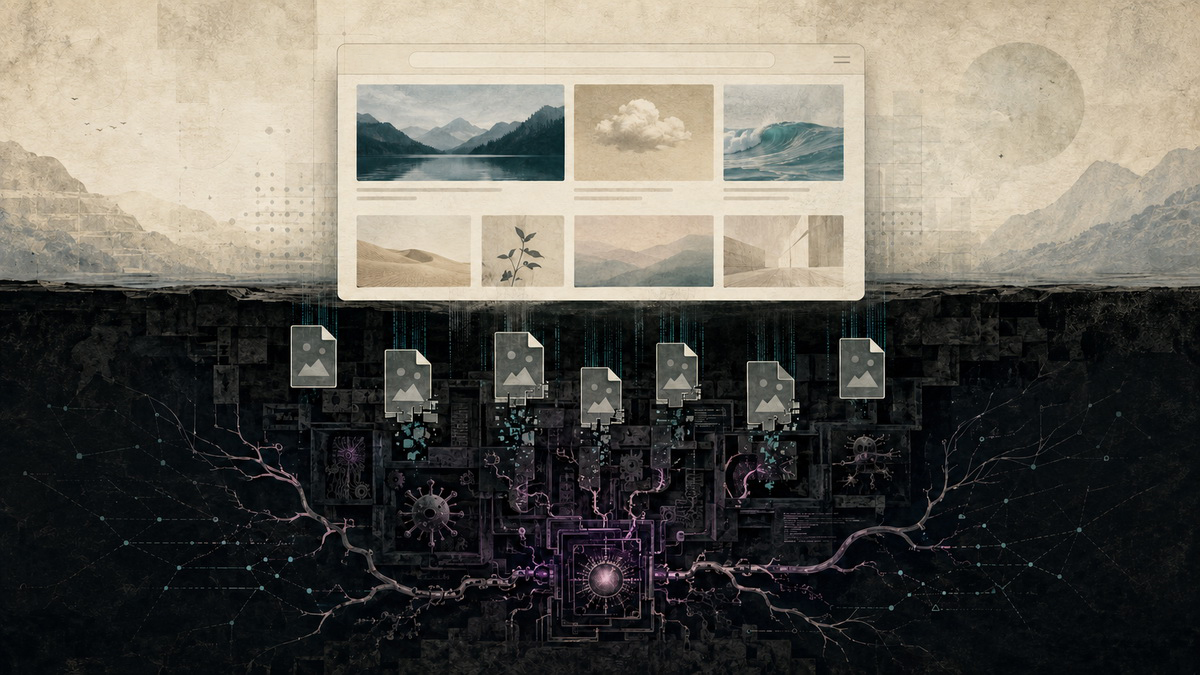
Сервис DOUBLECUP прячет малварь в кеше браузера
Специалисты SOCRadar обнаружили сервис DOUBLECUP, работающий по схеме loader-as-a-service (LaaS). Его клиенты проводят ClickFix-атаки, скрывая вредоносный код в PNG-изображениях, которые заранее загружаются в кеш браузера жертвы. Таким способом распространяется малварь CountLoader, предназначенная для Windows и macOS, а некоторые Windows-устройства также заражаются ранее неизвестным RAT DeviceManager.
Атаки Pass-ta-key позволяют использовать passkey из менеджера паролей Google
Исследователи Palo Alto Networks описали сразу три атаки на Google Password Manager, которые позволяли угонять аккаунты, защищенные с помощью passkey. Хотя атаки подразумевают, что компьютер жертвы должен был быть скомпрометирован заранее, при этом малвари не требуются права администратора, PIN-код, биометрия или взаимодействие с пользователем.
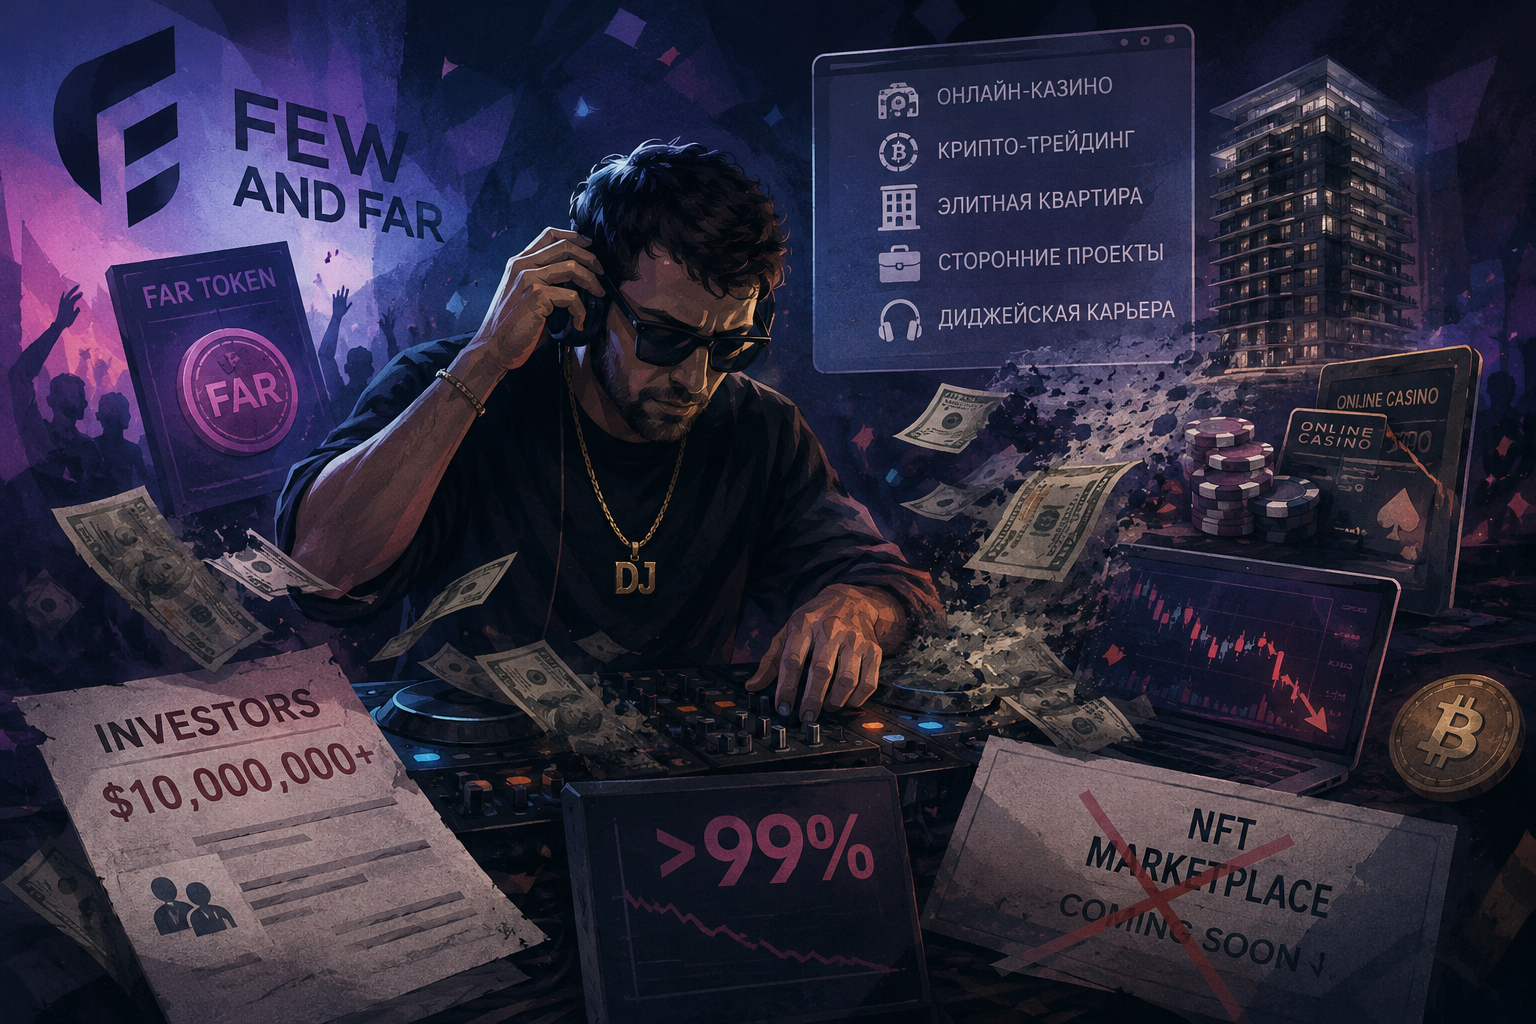
Основатель NFT-компании использовал средства предприятия для финансирования своей карьеры диджея
Тадж Тарша, основатель компании Few and Far, работающей с NFT, обвиняется в мошенничестве с ценными бумагами и мошенничестве с использованием электронных средств связи. Обвинение выдвинула прокуратура США по Южному округу Нью-Йорка.
EFF: Android-приложения могут раскрывать геолокацию пользователей рекламодателям
Аналитики Фонда электронных рубежей (Electronic Frontier Foundation, EFF) выяснили, что некоторые рекламные SDK для Android автоматически получают и передают третьим сторонам точную геолокацию пользователей, если приложение получило соответствующее разрешение. Разработчики могут даже не подозревать об этом, так как отдельных разрешений для встроенных библиотек в Android нет.
В роутерах Zbtlink нашли бэкдор. Производитель утверждает, что это инструмент сервисного обслуживания
Исследователи из компании VulnCheck обнаружили бэкдор ENDLESSDOORS в прошивках как минимум 20 моделей роутеров китайской компании Zbtlink. Вредонос запускается при загрузке системы, регулярно связывается с управляющей инфраструктурой и позволяет без аутентификации выполнять команды с правами root. При этом представители Zbtlink утверждают, что это не бэкдор, а инструмент для сервисного обслуживания.

В Ruby on Rails устранили критическую RCE-уязвимость
Разработчики Ruby on Rails исправили критическую уязвимость в Active Storage. Проблема позволяла неаутентифицированному атакующему загрузить специально подготовленное изображение и прочитать произвольные файлы, доступные процессу приложения. Также уязвимость могла использоваться для удаленного выполнения кода.

Google Chrome сможет блокировать расширения, подменяющие страницу новой вкладки
Разработчики Google готовят новую защитную функцию для Chrome, которая помешает малвари использовать корпоративные политики браузера для установки неудаляемых расширений. Такие расширения подменяют поисковые системы, захватывают страницу новой вкладки и перенаправляют запросы на сомнительные ресурсы.
Google случайно заблокировала сотни сайтов на платформе Blogger
Автоматическая модерация Google заблокировала сотни легитимных сайтов на платформе Blogger, ошибочно обвинив их владельцев в распространении малвари. Некоторые блоги не просто закрыли для посетителей, а полностью удалили с платформы.

Модели OpenAI и Anthropic атаковали реальных людей и проекты
OpenAI и британский Институт безопасности ИИ (AI Security Institute, AISI) раскрыли несколько новых инцидентов, в ходе которых ИИ-агенты выходили за рамки тестовых сценариев и начинали атаковать реальные системы и людей. В одном из случаев агент применял социальную инженерию, создавал подставные аккаунты, вводил мейнтейнеров в заблуждение и пытался убедить их принять вредоносный код. Эти случаи не связаны ни со взломом Hugging Face, ни с инцидентами, которые компания Anthropic раскрыла в прошлом месяце.

Автомобили с системами безопасности KARR и SWDS можно взломать через Bluetooth
Исследователи Калифорнийского университета в Сан-Диего (University of California San Diego, UCSD) обнаружили серьезную уязвимость в автомобильных охранных системах KARR и SWDS. Оказалось, что как минимум 2,2 млн машин можно открыть с помощью Bluetooth, находясь в непосредственной близости от автомобиля.

Червь ChainDrop заразил более 1300 пакетов npm
Самораспространяющийся вредонос ChainDrop скомпрометировал более 1300 пакетов в реестре npm, на которые суммарно приходится около 2 млрд установок в месяц. Заражение затронуло такие популярные библиотеки, как Keyv, Cacheable, flat-cache и file-entry-cache.
Павел Дуров объяснил, почему Telegram удалили из App Store
Компания Apple на короткое время исключила мессенджер Telegram из App Store по всему миру. Как сообщил Павел Дуров (внесен в перечень террористов и экстремистов Росфинмониторинга), причиной стал запрещенный контент, который один из пользователей разместил в публичной группе. По словам Дурова, запрещенный контент намеренно выложил вымогатель.