40 вредоносных расширений для Firefox воруют секреты криптокошельков
Специалисты компании Socket обнаружили 40 вредоносных расширений для Firefox, которые выдавали себя за OKX, Rabby Wallet, TronLink и другие Web3-продукты. Аддоны похищали у пользователей seed-фразы, приватные ключи, учетные данные и другую информацию, позволяющую получить доступ к криптовалютным кошелькам.
Эта кампания получила название Offside Wallet Theft Factory и, по данным специалистов, она активна как минимум с марта 2026 года. В общей сложности исследователи связали между собой 77 расширений с похожими участками кода и инфраструктурой. 40 из них содержали вредоносные функции для кражи данных, а еще 37 представляли собой подозрительные аддоны, в основном маскировавшиеся под сервисы для отслеживания результатов спортивных матчей.
Из 40 вредоносных расширений семь обращались к подконтрольным злоумышленникам проектам Supabase и по команде могли показывать жертвам фишинговые или поддельные страницы. Еще 15 аддонов похищали seed-фразы, приватные ключи и другие секреты из криптовалютных кошельков и передавали их своим операторам через Cloudflare Workers.
Отдельно специалисты выделяют сразу 13 модифицированных версий Rabby Wallet: все они похищали сериализованные keyring-данные еще до их локального шифрования.
Оставшиеся пять расширений перехватывали учетные данные и содержимое буфера обмена, отправляя собранную информацию на жестко закодированные адреса управляющих серверов.
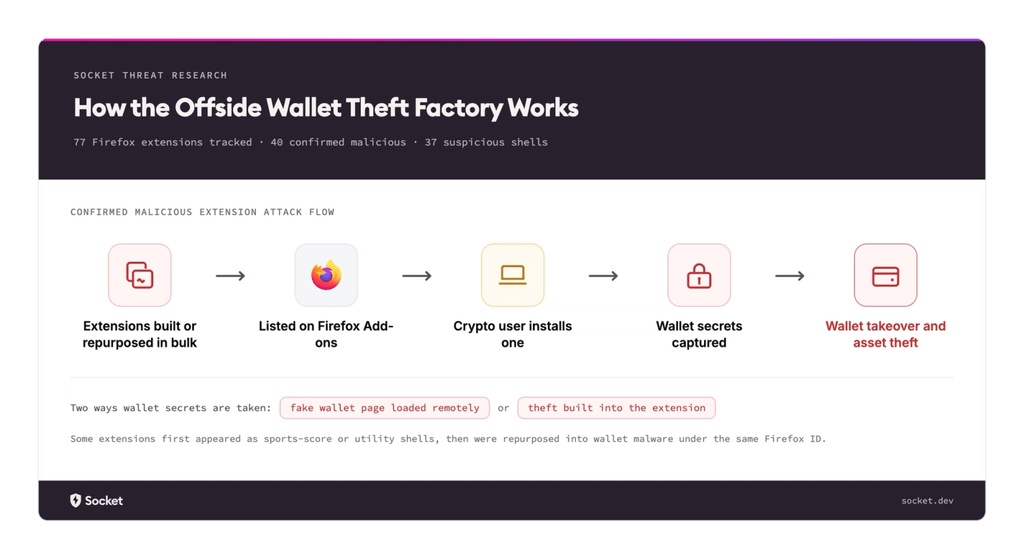
Для кражи секретов пользователей расширения использовали две схемы. Так, в одном случае расширение удаленно загружало поддельные страницы криптокошельков, а во втором — вредоносная логика была встроена в само расширение.
Отмечается, что некоторые расширения сначала проникали в официальный каталог Firefox под видом безобидных спортивных сервисов или полезных утилит, но позже под тем же Firefox ID превращались в стилеры. Исследователи обнаружили девять таких аддонов, ранние версии которых действительно показывали результаты матчей по футболу, баскетболу и американскому футболу.
Отдельно исследователи изучили 37 расширений, которые маскировались под сервисы для отслеживания результатов спортивных матчей (футбола, хоккея и баскетбола, включая матчи NBA). Все они содержали один и тот же жестко закодированный ключ к легитимному API-Sports, но при этом предлагали пользователям совсем другие возможности: генераторы паролей, темный режим, VPN, конвертеры валют, создание скриншотов и заметок.
Специалисты резюмируют, что настойчивость операторов этой кампании объясняется экономикой подобных атак : всего одно «удачно» установленное расширение может раскрыть seed-фразу или приватный ключ жертвы, которые принесут мошенникам значительно больше денег, чем стоит постоянная публикация одноразовых расширений.
Поэтому атакующие регулярно меняют ID и названия аддонов, повторно используют старые идентификаторы расширений, клонируют код и разделяют вредоносную логику между самими аддонами, удаленными сайтами и облачной инфраструктурой. Все это делает схему с повторной публикацией вредоносных расширений дешевой и хорошо масштабируемой.