Кибератаки
Новости в категории «Кибератаки»
FTP-баннеры используются для распространения троянов E4del и PINHOLE
Эксперты SOCRadar описали необычную вредоносную кампанию, в рамках которой FTP-баннеры используются в качестве dead drop resolver (DDR) для передачи команд. По данным специалистов, злоумышленники начали применять эту технику в реальных атаках летом 2026 года, а сейчас таким способом распространяют два ранее неизвестных RAT — E4del и PINHOLE.
Работу государственных служб Норвегии нарушили DDoS-атаки
С начала текущей недели цифровая инфраструктура правительства Норвегии страдает от мощных DDoS-атак. Из-за этого пользователи столкнулись с проблемами при авторизации через государственную систему электронных удостоверений личности, подписании документов и работе с другими сервисами.

Самораспространяющиеся инструкции могут передаваться между ИИ-агентами
Специалисты из компании Anthropic и Федеральной политехнической школы Лозанны (Swiss Federal Institute of Technology in Lausanne, EPFL) продемонстрировали, что ИИ-агенты способны передавать друг другу самораспространяющиеся вредоносные инструкции через файлы, содержимое которых сохраняется между сессиями и подмешивается в системный промпт. Авторы исследования называют такие пейлоады «вирусами разума» (mind viruses).

Критический баг в GitLab уже взяли на вооружение хакеры
Специалисты компании watchTowr сообщили, что хакеры начали использовать в реальных атаках критическую уязвимость CVE-2026-19478 в GitLab, причем это произошло всего через несколько дней после раскрытия информации о баге.
Хакеры взломали небольшую польскую электростанцию и остановили турбину
Хакеры проникли в сеть небольшой польской ТЭЦ через приватный сегмент мобильной сети и остановили работу паровой турбины и системы очистки технической воды. Специалисты CERT Polska считают, что это первый известный случай реальной кибератаки, в которой приватный APN использовали для бокового перемещения между промышленными объектами.

Группировка ShinyHunters атаковала ИБ-компанию ReliaQuest
На своем сайте в даркнете хакеры из группы ShinyHunters заявили, что взломали ИБ-компанию ReliaQuest, опубликовав скриншоты дашборда Okta, к которому им удалось получить доступ. Представители ReliaQuest подтвердили атаку, однако уверяют, что злоумышленники смогли лишь ненадолго получить доступ к данным одной учетной записи и не добрались ни до внутренних систем, ни до информации клиентов.

Шпионское Android-приложение DragonDoll распространяется в 26 странах
Специалисты Positive Technologies обнаружили новую малварь DragonDoll, которая атакует пользователей Android как минимум в 26 странах, включая Россию. Вредонос маскируется под обновление Google Chrome, а после установки получает почти полный контроль над зараженным смартфоном, похищает переписки, пароли и PIN-коды.
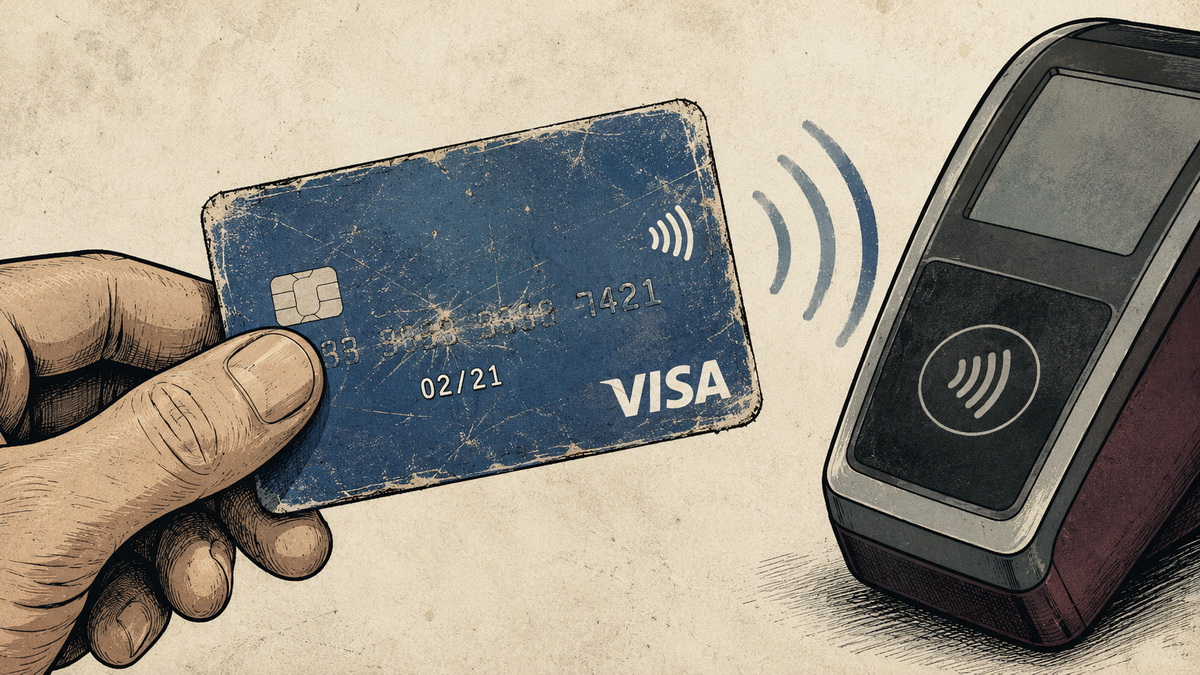
Исследователи использовали просроченные банковские карты для бесконтактных платежей
На конференции USENIX Security 2026 исследователи из Массачусетского университета в Амхерсте (University of Massachusetts Amherst) продемонстрировали атаку Zombie Card, которая позволяет расплачиваться просроченными бесконтактными картами Visa. Для атаки достаточно подменить дату окончания срока действия, которую POS-терминал получает через NFC.

Хакеры заражают головные устройства авто малварью для создания прокси-ботнета
Эксперты «Лаборатории Касперского» обнаружили вредоносную кампанию, нацеленную на автомобильные головные устройства (Head Unit) под управлением Android. Малварь распространялась через штатный механизм обновления ПО, и зараженные системы становились частью прокси-ботнета. Исследователи называют это первым задокументированным случаем многоэтапной атаки, нацеленной на автомобильные головные устройства.

Популярный пакет arrayref в Crates[.]io заразили инфостилером
Злоумышленники скомпрометировали аккаунт мейнтейнера сразу нескольких популярных Rust-пакетов и опубликовали вредоносные версии arrayref, internment и append-only-vec. Малварь автоматически запускалась во время сборки проекта.

После взлома Hugging Face в OpenAI приостановили обучение некоторых моделей
В OpenAI сообщают, что пересмотрели правила безопасности при обучении и тестировании мощных ИИ-моделей. Теперь код, сгенерированный моделями, будут запускать в усиленных песочницах, сетевой доступ дополнительно изолируют, а за действиями ИИ будут непрерывно следить. Поводом для внедрения этих мер послужила недавняя атака ИИ-агентов на платформу Hugging Face, а также новые возможности еще невышедшей модели Astra.
Хак-группа Clop утверждает, что похитила у компании Shell 89 Гбайт данных
Вымогательская группировка Clop заявила, что похитила 89 Гбайт данных у нефтегазовой компании Shell, после чего представители Shell сообщили, что в компании уже расследуют возможный киберинцидент. По словам хакеров, среди похищенных файлов были инженерные чертежи, сканы отчетов о проверках объектов, фотографии и проектная документация.

Вымогатель Ransom Busters готов атаковать других вымогателей
Исследователи из GRIT (GuidePoint Research and Intelligence Team) обнаружили необычную вымогательскую кампанию. Некто под именем Ransom Busters связывается с организациями, которые уже пострадали от вымогательских атак, и предлагает удалить украденные данные с серверов злоумышленников за 20 000–60 000 долларов США. Аналитики считают, что за этой активностью может стоять участник одной из группировок, который фактически обманывает собственных партнеров-хакеров.
В работе мессенджера Threema возникли проблемы из-за DDoS-атак
Швейцарский защищенный мессенджер Threema пострадал от серии мощных DDoS-атак, из-за чего сервис несколько часов работал с перебоями. Сообщается, что атакующие постоянно меняли тактику, обходя защиту, и под удар попала не только инфраструктура Threema, но и швейцарский хостинг-провайдер Nine, в дата-центрах которого размещены серверы мессенджера.
Хакер заявляет, что похитил у французской налоговой службы данные 2 млн человек
Министерство экономики и финансов Франции подтвердило, что злоумышленник проник в системы Главного управления государственных финансов (DGFiP) и похитил налоговые и кадастровые данные 678 000 физических лиц и организаций. Об инциденте стало известно после того, как хакер под ником ZeroBytes выставил украденную информацию на продажу и заявил, что дамп содержит данные более 2 млн человек.
Группировка HoneyMyte обновила бэкдор CoolClient и использует руткит уровня ядра Windows
Эксперты «Лаборатории Касперского» обнаружили новую версию бэкдора CoolClient, который APT-группировка HoneyMyte использует в своих шпионских кампаниях. Обновленная малварь использует подписанный драйвер режима ядра Windows, который позволяет скрывать и защищать процессы, файлы и объекты реестра, а также фильтровать сетевые данные.
Количество DDoS-атак мощностью более 1 Тбит/с выросло в пять раз
Специалисты Cloudflare сообщают о резком росте сверхмощных DDoS-атак. Во втором квартале 2026 года аналитики компании зафиксировали более 800 атак на сетевом уровне мощностью свыше 1 Тбит/с — на 519% больше, чем кварталом ранее. Для сравнения, в первом квартале текущего года было замечено лишь 130 таких атак.