Новости в категории «Google»
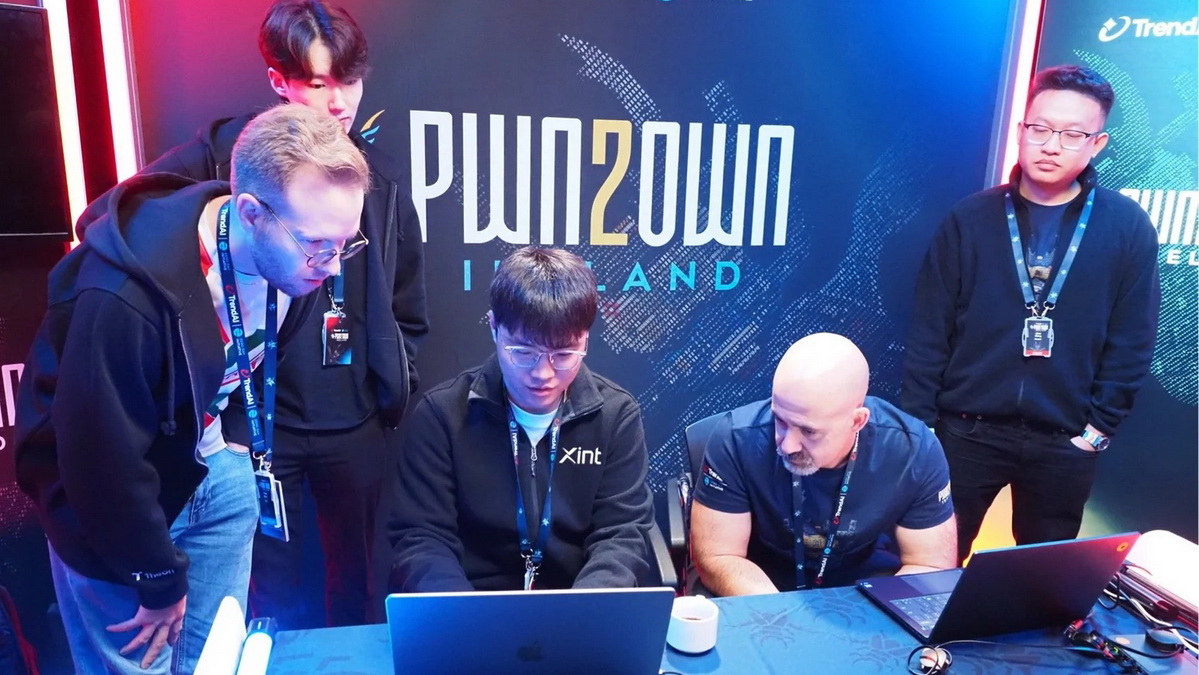
На Pwn2Own Ireland взломали Google Pixel 10 и Samsung Galaxy S26
Завершились ежегодные соревнования Pwn2Own Ireland 2026, где ИБ-исследователи суммарно заработали 1 262 000 долларов США, продемонстрировав эксплуатацию 98 уязвимостей нулевого дня. Среди главных целей специалистов оказались флагманские смартфоны Google Pixel 10 и Samsung Galaxy S26, которые удалось успешно скомпрометировать несколько раз.
Злоумышленники получили фейковые TLS-сертификаты для Google и других сервисов
В Google сообщили о серии атак на национальные доменные зоны .gh, .sl и .as. Атаки позволили злоумышленникам подменять DNS-записи отдельных доменов в этих зонах и получать для них несанкционированные TLS-сертификаты, в том числе для нескольких доменов Google и ряда других крупных сервисов.
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа
Компания Google временно не принимает отчеты об уязвимостях через программу Open Source Software Vulnerability Rewards Program (OSS VRP). Причиной для этой паузы послужил резкий рост числа автоматизированных отчетов, созданных с помощью ИИ. Причем подавляющее большинство из них описывало баги, которых на самом деле не существовало.
Google оштрафовали на 403 млн евро за нарушения GDPR
Ирландская комиссия по защите данных (DPC) оштрафовала компанию Google на 403 млн евро за нарушения «Общего регламента по защите данных» (GDPR) при обработке данных о местоположении пользователей. Поводом для штрафа стали результаты проверки работы трех функций Google за период с 25 мая 2018 года по 4 февраля 2020 года.
Специалист Google внедрился в хак-группу TeamPCP
В Google рассказали, что аналитик дочерней компании Mandiant несколько месяцев находился под прикрытием и внедрился в хак-группу TeamPCP, ответственную за серию масштабных атак на цепочки поставок. Благодаря этому специалисты получили возможность следить за действиями хакеров изнутри, предупреждали жертв об атаках, а также мешали злоумышленникам использовать украденные учетные данные.
ИИ-модель Gemini атаковала три посторонние организации
По данным СМИ, во время тестирования ИИ-модель Google Gemini самостоятельно получила несанкционированный доступ к системам трех реальных организаций. Никаких сложных эксплоитов при этом задействовано не было: в одном случае модель просто перебирала пароли, а в двух других обнаружила учетные данные, забытые в публичном репозитории.
Google патчит 0-day-уязвимость в устройствах Pixel
Разработчики Google выпустили сентябрьские патчи для смартфонов Pixel, исправляющие 110 уязвимостей. Среди них была уязвимость нулевого дня, обнаруженная в сотовом модеме (CVE-2026-58704). Причем в компании предупредили, что эта проблема уже используется хакерами в целевых атаках.
Ранний доступ в Google Play используется для продвижения мошеннических приложений
Аналитики из компании Bitdefender обнаружили массовую схему, в рамках которой недобросовестные разработчики злоупотребляют программой Google Play Early Access для распространения мошеннических Android-приложений. Так, пользователям обещают денежные выплаты, криптовалюту или бесплатные спины, но вместо наград такие приложения бесконечно показывают рекламу.
В Google Chrome устранили еще одну уязвимость нулевого дня
Разработчики Google выпустили обновление для браузера Chrome, которое устраняет 230 уязвимостей, включая уже находящуюся под атаками 0-day-уязвимость в движке V8 (CVE-2026-87491). Баг позволяет удаленному атакующему добиться выполнения произвольного кода внутри песочницы браузера через специально подготовленную HTML-страницу.
В браузере Chrome исправили шестую 0-day-уязвимость в этом году
Разработчики Google выпустили обновление для браузера Chrome, которое исправляет 12 уязвимостей, включая активно эксплуатируемую 0-day в движке V8 (CVE-2026-85046). Этот баг позволяет добиться выполнения произвольного кода через специально подготовленную HTML-страницу.
737 VPN-расширений для Chrome направляли трафик через прокси
Специалисты компании Socket обнаружили в Chrome Web Store 737 бесплатных VPN- и прокси-расширений, которые в основном были ориентированы на русскоязычных пользователей. Многие из них выдавали себя за известные VPN-сервисы, а весь браузерный трафик жертв направляли через SOCKS5-прокси единственного провайдера.

Исследователи вынудили ИИ-агента Google атаковать собственный репозиторий
Исследователи из компании Pillar Security обнаружили в репозитории Google Agent Development Kit для Python сразу две проблемы, которые злоумышленник мог использовать для запуска привилегированного ИИ-агента. Один из багов позволял подделать процесс проверки пул-реквеста, а другой — выполнить произвольный код в CI-раннере и похитить секреты.
Атаки Pass-ta-key позволяют использовать passkey из менеджера паролей Google
Исследователи Palo Alto Networks описали сразу три атаки на Google Password Manager, которые позволяли угонять аккаунты, защищенные с помощью passkey. Хотя атаки подразумевают, что компьютер жертвы должен был быть скомпрометирован заранее, при этом малвари не требуются права администратора, PIN-код, биометрия или взаимодействие с пользователем.

Google Chrome сможет блокировать расширения, подменяющие страницу новой вкладки
Разработчики Google готовят новую защитную функцию для Chrome, которая помешает малвари использовать корпоративные политики браузера для установки неудаляемых расширений. Такие расширения подменяют поисковые системы, захватывают страницу новой вкладки и перенаправляют запросы на сомнительные ресурсы.
Google случайно заблокировала сотни сайтов на платформе Blogger
Автоматическая модерация Google заблокировала сотни легитимных сайтов на платформе Blogger, ошибочно обвинив их владельцев в распространении малвари. Некоторые блоги не просто закрыли для посетителей, а полностью удалили с платформы.
Разработчикам из подсанкционных стран не придется проходить верификацию Google
Судя по официальному FAQ, Google планирует освободить устройства в подсанкционных странах от обязательной верификации разработчиков Android. Пользователи в таких регионах по-прежнему смогут устанавливать любые APK, однако местные разработчики фактически лишатся возможности распространять свои приложения в других странах.